As jy al enige tyd navorsing oor LinkedIn®-outomatiseringsinstrumente gedoen het, het jy amper sekerlik albei terme gesien. Blaaieroutomatisering. API-outomatisering. Soms in dieselfde sin, soms uitruilbaar gebruik.
Hulle is nie dieselfde ding nie. Die verskil tussen hulle bepaal hoe opspoorbaar jou uitreik is, of jou rekening op skaal oorleef, en watter aksies jy eintlik kan outomatiseer.
Dit is die duidelikste uiteensetting van beide – wat hulle beteken, hoe LinkedIn® hulle behandel, en wat dit beteken vir enigiemand wat in 2026 uitreikwerk doen.
Wat is blaaieroutomatisering?
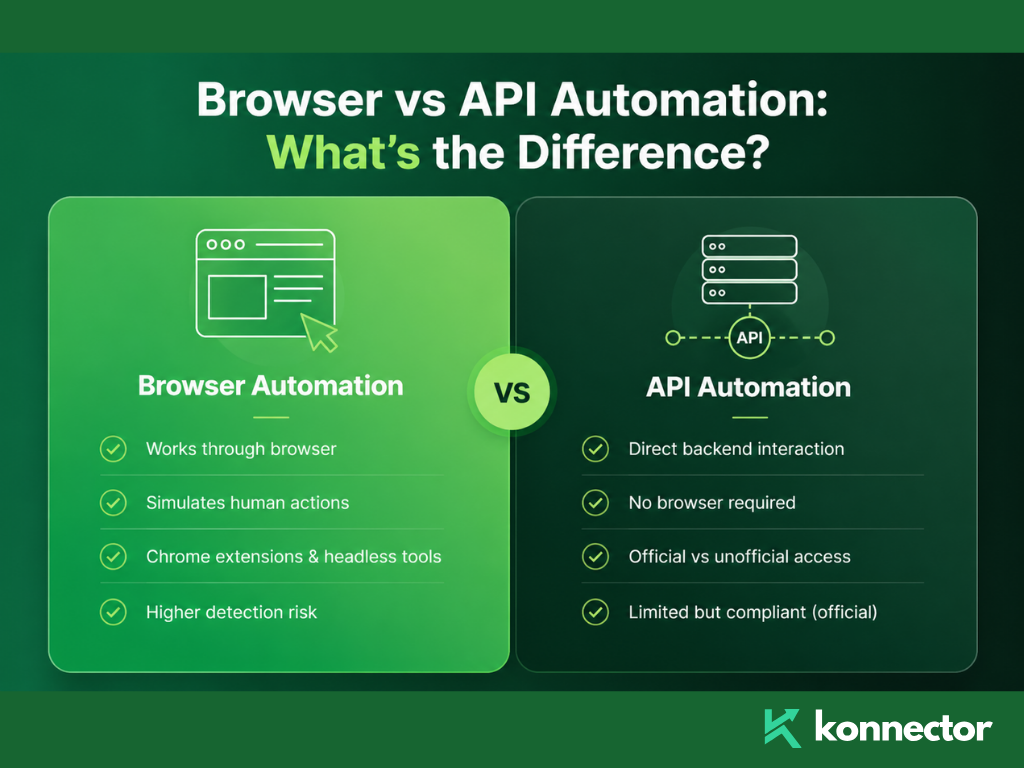
Blaaieroutomatisering beteken dat 'n sagtewareprogram 'n webblaaier namens jou beheer – om op knoppies te klik, velde in te vul, tussen bladsye te navigeer – op dieselfde manier as wat 'n mens sou doen, net sonder dat 'n mens dit doen.
Daar is twee hoofvorme van blaaieroutomatisering wat met LinkedIn® gebruik word:
Chrome-uitbreidings. Hierdie installeer direk in jou blaaier, spuit kode in LinkedIn® se bladsystruktuur in en outomatiseer aksies terwyl jy aangemeld is. Hulle maak gebruik van jou aktiewe sessie. LinkedIn® sien jou regte IP-adres en jou regte koekies – maar sien ook DOM-manipulasie, vreemde JavaScript wat in sy bladsye ingespuit word, en aksiepatrone wat nie ooreenstem met normale menslike gedrag nie.
Koplose of wolkgebaseerde blaaieroutomatisering. Hierdie programme laat 'n blaaier op 'n afstandbediener loop – nie jou masjien nie. Gereedskap wat Puppeteer, Playwright of Selenium gebruik, val in hierdie kategorie. Hulle simuleer 'n volledige blaaieromgewing, maar vanaf 'n datasentrum-IP, met 'n vals blaaiervingerafdruk, op hardeware waar nog nooit 'n LinkedIn®-rekening aangemeld is nie.
Blaaieroutomatisering probeer lyk soos 'n mens wat LinkedIn® gebruik. Die vraag is hoe oortuigend daardie indruk eintlik is – en LinkedIn® se opsporingstelsels in 2026 is baie goed om die verskil raak te sien.
Wat is API-outomatisering?
API-outomatisering beteken direk interaksie met LinkedIn® se backend-stelsels deur 'n programmatiese koppelvlak – en omseil die blaaier heeltemal.
LinkedIn® het 'n amptelike API — 'n vennootprogram wat goedgekeurde maatskappye toelaat om toegang tot spesifieke data en funksies deur gemagtigde eindpunte te verkry. Inhoudskedulering, analise en sekere CRM-integrasies word op hierdie manier toegelaat. LinkedIn® se eie beleid oor verbode sagteware onderskei tussen ongemagtigde outomatisering en amptelike API-toegang — hulle word baie anders behandel.
Daar is ook nie-amptelike API-toegang — waar gereedskap LinkedIn® se interne API-oproepe omgekeerd ontwerp en programmaties naboots. Dit is in wese skraapwerk op die API-laag eerder as die blaaierlaag. Dit is steeds eksplisiet verbode onder LinkedIn® se gebruikersooreenkoms , steeds opspoorbaar, en dra dieselfde rekeningrisiko's as blaaiergebaseerde skraapwerk.
Die belangrikste onderskeid is of die API-toegang deur LinkedIn® gemagtig is of nie. Amptelike API-toegang word toegelaat. Nie-amptelike API-replikasie word nie.
Hoe LinkedIn® elke tipe opspoor
| Outomatisering Tipe | Hoe werk dit? | Primêre Deteksie Sein | Risikovlak |
|---|---|---|---|
| Chrome Uitbreiding | Voeg JavaScript in LinkedIn® se regstreekse bladsy in | DOM-manipulasie, vreemde kode in bladsystruktuur, uitbreiding vingerafdrukskandering | Hoog - 60% hoër opsporingsrisiko as wolkgereedskap |
| Wolk-koplose blaaier | Voer vals blaaiersessie op afgeleë bediener uit | Datasentrum IP, onmoontlike reisvlag, vals blaaiervingerafdruk | Hoog — sessies gemerk binne 48 uur onder 2026 vingerafdruk |
| Nie-amptelike API-skraapwerk | Boots LinkedIn® se interne API-oproepe na | API-oproeppatrone wat nie ooreenstem met die werklike gebruiker nie, tempo-anomalieë | Hoog — oortree diensbepalings ongeag volume |
| Amptelike LinkedIn® API | Gemagtigde vennoottoegang tot goedgekeurde eindpunte | Geen — ten volle goedgekeur | Geen — voldoen volgens ontwerp |
| Hibriede model (regte blaaier + wolklogika) | Aksies loop in 'n regte blaaiersessie; tempo word in die wolk bestuur | Minimaal — egte TLS-vingerafdruk, regte residensiële IP, mensagtige tydsberekening | Laag - veiligste argitektuur in 2026 |

Waarom Chrome-uitbreidings die riskantste opsie is
Chrome-uitbreidings voel veilig omdat hulle binne jou eie blaaier, op jou eie masjien, met jou eie IP loop. Daardie plaaslike voetspoor is werklik – en dit het uitbreidings lank moeilik gemaak om op te spoor.
Dit het verander. LinkedIn® skandeer nou aktief vir meer as 6 000 Chrome-uitbreidings deur te probeer om toegang te verkry tot statiese lêerbronne wat met spesifieke uitbreiding-ID's geassosieer word. Die teenwoordigheid van die uitbreiding is opspoorbaar ongeag of dit aktief loop.
Benewens opsporing, spuit uitbreidings vreemde kode in LinkedIn® se bladsystruktuur in. LinkedIn® voer integriteitstoetse op sy eie DOM uit. Kode wat deur 'n uitbreiding ingespuit word om klikke, invulsels en navigasie te outomatiseer, laat 'n handtekening agter. Daardie handtekening is presies wat LinkedIn® se 2026-sessie-vingerafdrukke gebou is om op te vang.
Chrome-uitbreidings voel plaaslik en veilig. Maar “plaaslik” beteken nie “onsigbaar” nie. LinkedIn® skandeer daarvoor voordat jy selfs op 'n knoppie geklik het.
Waarom wolklose blaaiers ook nie die antwoord is nie
Die intuïsie agter die oorskakeling na wolkgebaseerde gereedskap maak sin: as jou blaaier op 'n afgeleë bediener is, word jou eie rekening teen opsporing beskerm. Dit is nie heeltemal hoe dit werk nie.
Wolkgereedskap wat koplose Chrome op gedeelde datasentrumbedieners laat loop , vervang DOM-inspuitingsrisiko met TLS-vingerafdrukrisiko, IP-reputasierisiko en sessiegeografiese risiko – gelyktydig.
'n Koplose blaaier stel bloot die navigator.webdriver vlag by verstek — 'n JavaScript-eienskap wat aan enige webwerf aandui dat die blaaier programmaties beheer word. LinkedIn® lees dit. Standaard Poppespeler- en Dramaturg-opstellings stel dit duidelik bloot.
Selfs met ontduikingstegnieke word datasentrum-IP's vooraf as hoërisiko geklassifiseer deur LinkedIn® se IP-reputasiedatabasis. AWS-, Azure- en Google Cloud-IP-reekse word by die verifikasielaag gemerk voordat enige sessie tot stand kom. Voeg die "onmoontlike reis"-risiko by – jou rekening wat om 9:00 vm. vanaf Dublin aanmeld en 'n Frankfurt-bediener om 9:01 vm. – en die saamgestelde risiko word vinnig ernstig.
Die Argitektuur Wat Werklik Werk: Hibriede
Die veiligste LinkedIn®-outomatiseringsargitektuur in 2026 kombineer regte blaaieruitvoering met wolkbestuurde logika.
Aksies loop binne 'n egte blaaiersessie — regte IP, regte koekies, regte TLS-vingerafdruk, regte Chrome-omgewing. Die wolklaag bestuur die intelligensie: wanneer om te stuur, wie om te teiken, watter volgorde om te volg, hoe om aktiwiteit binne veilige perke te pas. Die blaaier doen die werk. Die wolk doen die denke.
Dit veroorsaak 'n sessie wat LinkedIn® nie kan onderskei van handmatige aktiwiteit nie – want die sessieseine is identies aan dié van 'n regte persoon wat werk. Die enigste verskil is dat volgordebepaling en tempo-besluite in die wolk plaasvind, nie in 'n persoon se kop nie.
Dit is die uitvoeringsmodel waarop Konnector.ai gebou is. Geen Chrome-uitbreiding nie. Geen koplose blaaier op 'n datasentrumbediener nie. Elke rekening werk met toegewyde residensiële IP-adresse , egte blaaiersessies en mensagtige tydsvariasie – met menslike goedkeuring wat vereis word voordat enige boodskap gestuur word.
Die doel is nie om LinkedIn® se opsporingstelsel te mislei nie. Dit is om dit niks te gee om op te spoor nie. Regte sessies, regte IP-adresse, regte gedrag – dit is hoe veilige outomatisering lyk.
📅 Bespreek 'n gratis demonstrasie → Sien hoe Konnector.ai se hibriede argitektuur LinkedIn®-outomatisering hanteer sonder die opsporingsrisiko.
⚡ Registreer gratis → Begin vandag nog om LinkedIn®-uitreikdienste te gebruik wat voldoen aan die vereistes — geen koplose blaaiers, geen Chrome-uitbreidings, geen verbodsrisiko nie.
Blaaier vs API-outomatisering: Vinnige verwysing
| Vraag | Blaaieroutomatisering | Amptelike API-outomatisering |
|---|---|---|
| Wat kan dit outomatiseer? | Verbindingsversoeke, boodskappe, profielbesigtigings, likes, kommentaar | Inhoudpublikasie, analise, gemagtigde CRM-integrasies |
| Laat LinkedIn® dit toe? | Nee — verbode kragtens Gebruikersooreenkoms Artikel 8.2 | Ja — slegs vir goedgekeurde vennote wat gemagtigde eindpunte gebruik |
| Opsporingsrisiko? | Hoog — DOM-seine, vingerafdrukke, IP-vlae, gedragspatrone | Geen — goedgekeurde toegang |
| Kan dit verbindingsversoeke stuur? | Ja — maar teen rekeningrisiko | Nee — nie beskikbaar deur amptelike API nie |
| Veiligste weergawe? | Hibriede model: regte blaaiersessie + wolkbestuurde tempo | N/A — amptelike API is reeds die standaard |

Belangrike take
- Blaaieroutomatisering simuleer menslike aksies in 'n blaaier. API-outomatisering tree direk in wisselwerking met LinkedIn® se backend – hetsy deur amptelike of nie-amptelike kanale.
- Chrome-uitbreidings spuit vreemde kode in LinkedIn® se bladsystruktuur in en is opspoorbaar deur LinkedIn® se skandering van meer as 6 000 bekende uitbreidings.
- Wolk-hooflose blaaiers dra datasentrum-IP-risiko, onmoontlike reisvlae en stel die navigator.webdriver-sein by verstek bloot.
- Nie-amptelike API-skraap naboots LinkedIn® se interne oproepe — steeds verbode, steeds opspoorbaar, dieselfde rekeningrisiko as blaaieroutomatisering.
- Amptelike LinkedIn® API-toegang word ten volle toegelaat — maar beperk tot goedgekeurde vennote en beperk tot spesifieke aksies.
- Die veiligste argitektuur in 2026 is 'n hibriede model: regte blaaiersessie, toegewyde residensiële IP, wolkbestuurde tempo, menslike goedkeuring voor versending.
- Konnector.ai is gebou op hierdie hibriede model — geen Chrome-uitbreiding, geen koplose blaaier, geen gedeelde infrastruktuur nie.
Lees verder
- Hoe om kliënte te kry met LinkedIn®-outomatisering
- LinkedIn®-outomatisering in 2026: Veilige gereedskap, limiete en kundige strategieë
- Veilige LinkedIn®-outomatisering: Die volledige gids
11x Jou LinkedIn® Uitreik Met
Outomatisering en Gen AI
Benut die krag van LinkedIn® Automation en Gen AI om jou bereik soos nog nooit tevore te vergroot nie. Betrek duisende potensiële kliënte weekliks met KI-gedrewe kommentaar en geteikende veldtogte – alles vanaf een potensiële kliëntegenereringsplatform.
Algemene vrae
Blaaieroutomatisering gebruik sagteware om menslike aksies binne 'n webblaaier te simuleer, soos die stuur van verbindingsversoeke, die besigtiging van profiele of die stuur van boodskappe aan voornemende kliënte. Dit werk deur direk met LinkedIn® se koppelvlak te kommunikeer, dikwels deur uitbreidings of outomatiese blaaiers.
API-outomatisering tree direk in wisselwerking met LinkedIn® se backend-stelsels in plaas van om 'n blaaier te gebruik. Dit kan gedoen word deur LinkedIn® se amptelike API (goedgekeur en voldoenend) of deur nie-amptelike metodes (omgekeerd ontwerp en verbode).
LinkedIn® laat slegs outomatisering deur sy amptelike API toe vir goedgekeurde vennote. Alle vorme van blaaieroutomatisering en nie-amptelike API-gebruik skend LinkedIn® se gebruikersooreenkoms en dra rekeningrisiko.
Chrome-uitbreidings spuit kode in LinkedIn®-bladsye in, wat opgespoor kan word deur DOM-integriteitstoetse en uitbreidingvingerafdrukke. LinkedIn® skandeer aktief vir bekende uitbreidings, wat hulle een van die outomatiseringsmetodes met die hoogste risiko maak.
Nee. Wolkgebaseerde gereedskap bring verskillende risiko's mee, soos datasentrum-IP-opsporing, teenstrydighede met blaaiervingerafdrukke en "onmoontlike reis"-vlae. Hierdie seine word aktief deur LinkedIn® gemonitor.
Die veiligste benadering is 'n hibriede model waar aksies in 'n werklike blaaiersessie met 'n residensiële IP-adres uitgevoer word, terwyl outomatiseringslogika (tydsberekening, volgordebepaling, teikenstelling) in die wolk bestuur word.
Nee. Die amptelike LinkedIn® API ondersteun nie die stuur van verbindingsversoeke of outomatiese boodskappe nie. Dit is beperk tot goedgekeurde gebruiksgevalle soos inhoudpublikasie, analise en CRM-integrasies.
LinkedIn® mag jou rekening beperk, jou aktiwiteitslimiete verminder, boodskappe na die "Ander"-inkassie skuif, of jou profiel permanent opskort, afhangende van die erns van die oortreding.
Hibriede outomatisering vermy opspoorbare seine soos ingespuite skripte, vals blaaieromgewings en verdagte IP-aktiwiteit. Dit werk met behulp van regte sessies, wat aktiwiteit ononderskeibaar van menslike gedrag laat lyk.