باختصار: نعم، يمكن لـ LinkedIn® تقييد حسابك أو حظره لاستخدامك بعض إضافات Chrome - وهي تقوم بفحصها بنشاط.
يحظر اتفاقية مستخدمي LinkedIn® صراحةً استخدام برامج الطرف الثالث، وإضافات المتصفح، والملحقات التي تقوم بجمع البيانات، أو أتمتة الأنشطة على موقعها الإلكتروني، أو تعديل مظهره. أي عضو يستخدم هذه الأدوات يُعرّض حسابه لخطر التقييد أو التعليق الدائم. راجع سياسة البرامج المحظورة على LinkedIn® →
كيف يكتشف LinkedIn® إضافات Chrome
لا يعتمد LinkedIn® على التخمين فحسب، بل يقوم بفحص أكثر من 6,000 إضافة لمتصفح Chrome بشكل فعّال من خلال محاولة الوصول إلى موارد الملفات المرتبطة بمعرّفات إضافات محددة، وهي تقنية قياسية لتحديد بصمة المتصفح. كان هذا العدد حوالي 2,000 إضافة في عام 2025، وقد ازداد بشكل ملحوظ منذ ذلك الحين.
بالإضافة إلى فحص الامتدادات، يراقب LinkedIn® ثلاثة أشياء:
التلاعب بنموذج كائن المستند (DOM). تقوم إضافات متصفح كروم بحقن جافا سكريبت مباشرةً في بنية صفحات لينكدإن® لأتمتة النقرات وملء النماذج والتنقل. يتحقق لينكدإن® من هذه التعديلات من خلال عمليات فحص سلامة الصفحة.
الأنماط السلوكية. حتى مع التأخيرات العشوائية، فإن النشاط الآلي يترك أنماطًا قابلة للكشف - طلبات الاتصال على فترات زمنية ثابتة، أو زيارات سريعة للملف الشخصي، أو الإجراءات خارج ساعات العمل العادية كلها تثير الشكوك.
بصمة المتصفح. يؤدي وجود إضافة معينة إلى تغيير بصمة متصفحك بطرق يمكن لأنظمة LinkedIn® تحديدها، بغض النظر عما إذا كانت الإضافة تعمل بنشاط في تلك اللحظة.
ماذا يحدث إذا اكتشف LinkedIn® إضافة لمتصفح Chrome؟
تتراوح العواقب بين تقييد مؤقت (من ٢٤ ساعة إلى ٧ أيام) وقيود دائمة على الميزات أو تعليق الحساب بالكامل. تُطبق القيود على الحساب نفسه، وليس على الإضافة. ولا يؤدي إلغاء تثبيتها لاحقًا إلى إلغاء العقوبة.
الخطر كبير. تحمل إضافات متصفح كروم خطر اكتشاف أعلى بنسبة 60% تقريبًا مقارنةً بمنصات الأتمتة السحابية. يواجه 23% من مستخدمي الأتمتة قيودًا على لينكدإن® خلال 90 يومًا، ويُعدّ مستخدمو إضافات كروم من بين الفئات الأكثر عرضةً للخطر ضمن هذه المجموعة.
اقرأ المزيد—-> إضافة كروم مقابل أتمتة لينكدإن® السحابية: أيهما لن يعرضك للحظر في عام 2026؟
البديل الأكثر أمانًا: الأتمتة القائمة على الحوسبة السحابية
تعمل المنصات السحابية خارج المتصفح تمامًا - بدون حقن DOM، أو بصمة إضافية، أو أي أثر محلي. وتعمل هذه المنصات عبر عناوين IP سكنية مخصصة تتوافق مع الموقع الجغرافي المعتاد للحساب، مع أنماط زمنية تجتاز فحوصات سلوك المستخدم لدى LinkedIn®. يقلل هذا التصميم من خطر الحظر بنسبة 60% تقريبًا مقارنةً بإضافات المتصفح.
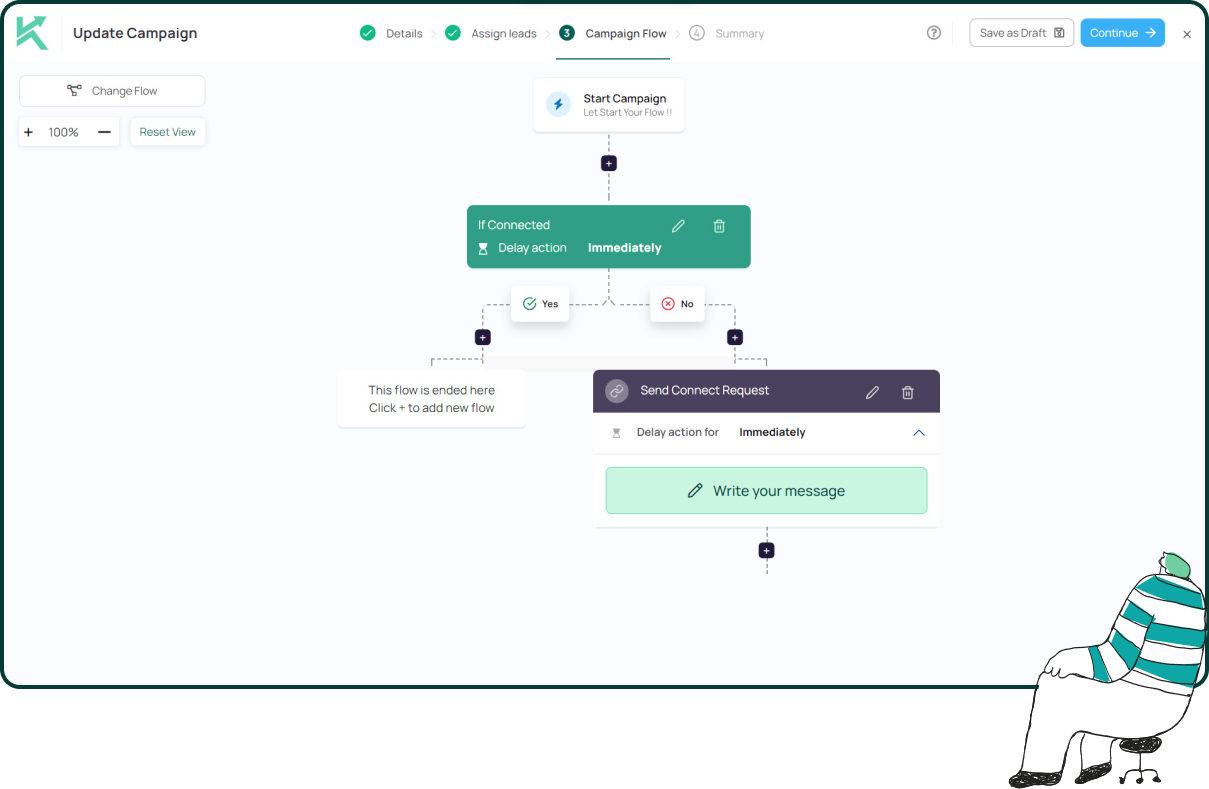
تم تصميم Konnector.ai وفقًا لهذا النموذج. لا يتطلب الأمر إضافة لمتصفح Chrome، ولا يتم إدخال أي كود برمجي في صفحات LinkedIn®. تتم جميع العمليات عبر بيئة سحابية متوافقة مع المعايير، ويتطلب الأمر موافقة بشرية قبل إرسال أي بيانات. تبقى سلامة الحساب محمية، ويستمر التواصل بسلاسة.
📅 احجز عرضًا تجريبيًا مجانيًا → تعرف على كيفية تشغيل بنية Konnector.ai السحابية لأتمتة LinkedIn® دون التعرض لخطر الحظر.
⚡ سجل مجاناً → ابدأ اليوم في إدارة حملات تواصل آمنة ومتوافقة مع معايير LinkedIn®.
الوجبات السريعة الرئيسية
- تحظر منصة LinkedIn® صراحةً إضافات Chrome التي تقوم بأتمتة أو استخراج البيانات من منصتها.
- يقوم موقع LinkedIn® بالبحث عن أكثر من 6,000 وصلة باستخدام تقنية بصمة المتصفح - لا يتطلب الكشف استخدامًا نشطًا.
- تُطبق القيود على الحساب، وليس على الإضافة. ولن يُجدي إلغاء تثبيتها بعد اكتشافها نفعاً.
- تتضمن إضافات متصفح كروم ما يلي: زيادة خطر الحظر بنسبة 60% أكثر من المنصات السحابية.
- يُعد التشغيل الآلي القائم على الحوسبة السحابية مع عناوين IP سكنية مخصصة وموافقة بشرية على كل إجراء هو البديل المتوافق.
ضاعف جهودك في الوصول إلى جمهورك على LinkedIn® 11 مرة مع
الأتمتة وجيل الذكاء الاصطناعي
استغل قوة أتمتة LinkedIn® والذكاء الاصطناعي لتوسيع نطاق وصولك بشكل غير مسبوق. تفاعل مع آلاف العملاء المحتملين أسبوعيًا من خلال التعليقات المدعومة بالذكاء الاصطناعي والحملات التسويقية المستهدفة، كل ذلك من خلال منصة واحدة قوية لتوليد العملاء المحتملين.
الأسئلة الشائعة
تُعدّ منصات الأتمتة السحابية أكثر أمانًا بكثير من إضافات متصفح كروم. فهي تعمل خارج المتصفح تمامًا، فلا مجال لحقن DOM، ولا بصمة للإضافات، ولا أثر محلي يُمكن رصده. تُنفّذ الإجراءات عبر عناوين IP سكنية مُخصصة تُطابق الموقع الجغرافي الطبيعي للحساب، بتوقيت يُحاكي المستخدم البشري، ما يُمكّنها من اجتياز اختبارات سلوك المستخدم على LinkedIn®. تُقلّل المنصات السحابية من مخاطر الرصد بنسبة 60% تقريبًا مقارنةً بإضافات المتصفح. تم بناء Konnector.ai على هذه البنية، فلا حاجة إلى إضافة لمتصفح كروم أو موافقة بشرية قبل تنفيذ أي إجراء.
تُشكل إضافات متصفح كروم خطرًا أكبر للكشف بنسبة 60% تقريبًا مقارنةً بمنصات الأتمتة السحابية. ويواجه حوالي 23% من مستخدمي أتمتة لينكدإن قيودًا على حساباتهم خلال 90 يومًا، ويمثل مستخدمو إضافات كروم الشريحة الأكثر عرضة للخطر ضمن هذه المجموعة. ويتضاعف هذا الخطر مع ازدياد حجم النشاط، حيث تزيد مستويات النشاط المرتفعة من احتمالية الكشف بغض النظر عن الإضافة المستخدمة.
أوقف جميع أنشطة التواصل فورًا، وافصل أي أدوات أتمتة خارجية من خلال الإعدادات والخصوصية. لا تحاول تجاوز هذا التقييد أو إنشاء حساب جديد، فكلا الإجراءين قد يزيد العقوبة. انتظر حتى انتهاء فترة التقييد، ثم استأنف التواصل يدويًا مع جهات الاتصال (من 5 إلى 10 طلبات) قبل إعادة تفعيل أي أتمتة. إذا كان التقييد يتطلب التحقق من الهوية، فأرسل هويتك فورًا. بمجرد استعادة الوصول، انتقل إلى منصة سحابية بدلًا من العودة إلى إضافة المتصفح.
يستخدم LinkedIn® تقنية بصمة المتصفح للتحقق من موارد الملفات الثابتة المرتبطة بمعرّفات الإضافات المعروفة. إذا وُجدت هذه الملفات في متصفحك، يؤكد LinkedIn® تثبيت الإضافة، بغض النظر عما إذا كانت قيد التشغيل أم لا. علاوة على ذلك، يراقب LinkedIn® التلاعب بنموذج كائن المستند (DOM) (البرمجة المُضافة إلى بنية الصفحة)، وأنماط استدعاء واجهة برمجة التطبيقات (API) غير المعتادة الناتجة عن الإجراءات الآلية، والأنماط السلوكية التي تختلف عن النشاط البشري الطبيعي.
نعم. تنص اتفاقية مستخدمي LinkedIn® صراحةً على حظر إضافات المتصفح التي تُؤتمت الأنشطة، أو تجمع البيانات، أو تُعدّل مظهر المنصة. قد تؤدي المخالفات إلى قيود مؤقتة على الحساب، أو قيود دائمة على الميزات، أو تعليق الحساب نهائيًا. يقوم LinkedIn® بفحص أكثر من 6,000 إضافة محددة لمتصفح Chrome باستخدام تقنية بصمة المتصفح، لذا لا يتطلب الكشف عنها من LinkedIn® مراقبة أي سلوك مشبوه، فوجود الإضافة في متصفحك كافٍ لتفعيل التنبيه.
لا. تُطبق القيود على حساب LinkedIn®، وليس على الإضافة نفسها. بمجرد أن يُعلِم نظام LinkedIn® حسابك، فإن إلغاء تثبيت الإضافة لا يُلغي العقوبة. يبقى التقييد ساريًا طوال مدته - عادةً من 24 ساعة إلى 7 أيام للمخالفة الأولى - ويتم تسجيل المخالفة في سجل حسابك، مما يعني أن المخالفات المستقبلية ستؤدي إلى عواقب أسرع وأشد. كم عدد إضافات Chrome التي يستطيع LinkedIn® اكتشافها؟ اعتبارًا من عام 2026، يقوم LinkedIn® بفحص أكثر من 6,000 إضافة Chrome بشكل فعال. كان هذا العدد حوالي 2,000 في عام 2025، وقد ازداد باطراد مع توسع بنية الكشف الخاصة بـ LinkedIn®. تشمل القائمة أدوات التشغيل الآلي، وإضافات استخراج البيانات، وأدوات إثراء الملف الشخصي - بالإضافة إلى بعض الإضافات غير المرتبطة بـ LinkedIn® والتي لا تزال تُثير تحذيرات الحساب.
ليست جميع الإضافات محظورة. تستهدف سياسة LinkedIn® تحديدًا الإضافات التي تُؤتمت الإجراءات، أو تستخرج البيانات، أو تُدخل أكوادًا برمجية في بنية صفحاتها، أو تُعدّل مظهرها دون إذن. لا تستهدف هذه السياسة عادةً أدوات الإنتاجية القياسية غير المرتبطة بـ LinkedIn®. مع ذلك، يفحص برنامج بصمة LinkedIn® قائمة واسعة من الإضافات، وقد تُصدر تحذيرات أحيانًا حتى للإضافات التي تتفاعل بشكل غير مباشر مع LinkedIn®. لذا، ينبغي على أي شخص يُجري اتصالات مع مستخدمي LinkedIn® تجنّب أي إضافة تتصل بواجهة LinkedIn® مباشرةً.
لا يُعدّ استخدام أدوات الأتمتة على LinkedIn® مخالفًا للقانون بموجب أي قانون أو حكم قضائي ساري المفعول. يكمن الخطر في بنود العقد وليس في الجرائم؛ إذ قد يؤدي انتهاك اتفاقية مستخدمي LinkedIn® إلى تقييد الحساب أو تعليقه، ولكن ليس إلى ملاحقة قانونية. مع ذلك، يُثير استخراج البيانات الشخصية من ملفات تعريف LinkedIn® دون موافقة المستخدم مخاوف أخرى بموجب لوائح حماية البيانات، بما في ذلك اللائحة العامة لحماية البيانات (GDPR)، لا سيما بالنسبة للمستخدمين المقيمين في الاتحاد الأوروبي أو الذين يستهدفون أشخاصًا فيه.
تُصرّح لينكدإن بأنّ فحص الإضافات يُستخدم لحماية المنصة وأعضائها من جمع البيانات وإساءة الاستخدام. ووفقًا لردّ لينكدإن على التقارير المُتعلّقة بهذه الممارسة، فإنّها تكشف الإضافات التي تجمع البيانات دون موافقة الأعضاء أو تُخالف شروط الخدمة. وإلى جانب معرّفات الإضافات، يجمع برنامج بصمة لينكدإن أيضًا بيانات أوسع نطاقًا عن الجهاز، بما في ذلك عدد أنوية المعالج، ودقة الشاشة، والمنطقة الزمنية، وإعدادات اللغة، ومعلومات الصوت، وكلها تُستخدم كجزء من بنية مراقبة الحسابات ومكافحة إساءة الاستخدام.