Yen sampeyan wis ngentekake wektu kanggo nliti piranti otomatisasi LinkedIn®, sampeyan meh mesthi wis ndeleng kaloro istilah kasebut. Otomatisasi browser. Otomatisasi API. Kadhangkala ing ukara sing padha, kadhangkala digunakake kanthi genti-genten.
Iku ora padha. Bedane antarane nemtokake sepira gampang dideteksi jangkauan sampeyan, apa akun sampeyan bisa lestari, lan tumindak endi sing bisa diotomatisasi.
Iki rincian sing paling jelas saka loro-lorone — apa tegese, kepiye LinkedIn® nangani, lan apa tegese kanggo sapa wae sing nglakokake penjangkauan ing taun 2026.
Apa sing diarani Otomatisasi Browser?
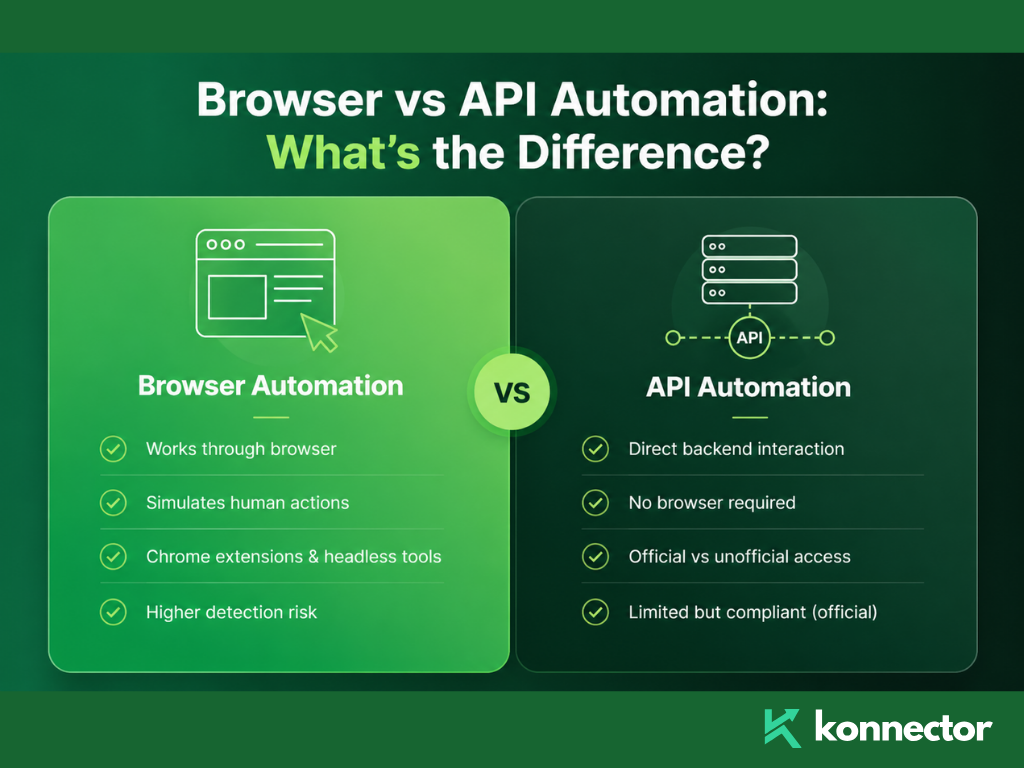
Otomatisasi browser tegese piranti lunak ngontrol browser web atas jenenge sampeyan — ngeklik tombol, ngisi kolom, navigasi antarane kaca — kaya dene manungsa, tanpa manungsa sing nindakake.
Ana rong wujud utama otomatisasi browser sing digunakake karo LinkedIn®:
Ekstensi Chrome. Ekstensi iki dipasang langsung ing browser sampeyan, nyuntikake kode menyang struktur kaca LinkedIn®, lan ngotomatisasi tumindak nalika sampeyan mlebu log. Ekstensi iki bakal numpang sesi aktif sampeyan. LinkedIn® ndeleng IP asli lan cookie asli sampeyan — nanging uga ndeleng manipulasi DOM, JavaScript asing sing disuntik menyang kaca-kacane, lan pola tumindak sing ora cocog karo prilaku manungsa normal.
Otomatisasi browser tanpa kepala utawa berbasis awan. Iki mbukak browser ing server remot — dudu mesin sampeyan. Piranti sing nggunakake Puppeteer, Playwright, utawa Selenium kalebu ing kategori iki. Piranti kasebut nyimulasikake lingkungan browser lengkap, nanging saka IP pusat data, kanthi sidik jari browser palsu, ing perangkat keras sing durung nate duwe akun LinkedIn® mlebu sadurunge.
Otomatisasi browser nyoba katon kaya manungsa nggunakake LinkedIn®. Pitakonane yaiku sepira meyakinkan kesan kasebut — lan sistem deteksi LinkedIn® ing taun 2026 wis apik banget kanggo nemokake bedane.
Apa sing diarani Otomatisasi API?
Otomatisasi API tegese sesambungan langsung karo sistem backend LinkedIn® liwat antarmuka programatik — tanpa ngliwati browser kabeh.
LinkedIn® duwé API resmi — program mitra sing ngidini perusahaan sing disetujoni ngakses data lan fungsi tartamtu liwat titik pungkasan sing sah. Penjadwalan konten, analitik, lan integrasi CRM tartamtu diidinake kanthi cara iki. Kebijakan piranti lunak LinkedIn® sing dilarang mbedakake antarane otomatisasi sing ora sah lan akses API resmi — loro-lorone dianggep beda banget.
Ana uga akses API ora resmi — ing ngendi piranti ngrancang ulang API internal LinkedIn® lan niru kanthi pemrograman. Iki sejatine kaya ngikis lapisan API tinimbang lapisan browser. Iki isih dilarang sacara eksplisit miturut Perjanjian Pangguna LinkedIn® , isih bisa dideteksi, lan nduweni risiko akun sing padha karo ngikis berbasis browser.
Bédane sing penting yaiku apa akses API diidinake dening LinkedIn® utawa ora. Akses API resmi diidinake. Replikasi API ora resmi ora diidinake.
Kepiye LinkedIn® Ndeteksi Saben Jinis
| Jinis Otomasi | Cara kerjane | Sinyal Deteksi Utama | Tingkat Risiko |
|---|---|---|---|
| Extension Chrome | Nyuntikake JavaScript menyang kaca langsung LinkedIn® | Manipulasi DOM, kode asing ing struktur kaca, pindai sidik jari ekstensi | Dhuwur — Risiko deteksi 60% luwih dhuwur tinimbang piranti maya |
| Browser tanpa sirah awan | Nglakokake sesi browser palsu ing server remot | IP pusat data, tandha lelungan sing ora mungkin, sidik jari browser palsu | Dhuwur — sesi ditandhani ing njero jam 48 sidik jari ing sangisore taun 2026 |
| Pengikisan API ora resmi | Niru panggilan API internal LinkedIn® | Pola panggilan API ora konsisten karo pangguna nyata, anomali tarif | Dhuwur — nglanggar ToS preduli saka volume |
| API LinkedIn® resmi | Akses mitra sing sah menyang titik pungkasan sing disetujoni | Ora ana — disetujoni kanthi lengkap | Ora ana — tundhuk karo desain |
| Model hibrida (browser nyata + logika awan) | Tindakan mlaku ing sesi browser nyata; pacing dikelola ing méga | Minimal — sidik jari TLS asli, IP perumahan nyata, wektu kaya manungsa | Endhek — arsitektur paling aman ing taun 2026 |

Apa Sebab Ekstensi Chrome Minangka Pilihan Paling Beresiko
Ekstensi Chrome krasa aman amarga bisa mlaku ing njero browser sampeyan dhewe, ing mesin sampeyan dhewe, nganggo IP sampeyan dhewe. Jejak lokal kuwi nyata — lan sajrone wektu sing suwe iki nggawe ekstensi angel dideteksi.
Kuwi owah. LinkedIn® saiki aktif mindhai luwih saka 6,000 ekstensi Chrome kanthi nyoba ngakses sumber daya file statis sing ana gandhengane karo ID ekstensi tartamtu. Anane ekstensi kasebut bisa dideteksi preduli saka aktif utawa ora.
Ngluwihi deteksi, ekstensi nyuntikake kode asing menyang struktur kaca LinkedIn®. LinkedIn® nindakake pamriksan integritas ing DOM dhewe. Kode sing diinjeksi dening ekstensi kanggo ngotomatisasi klik, isi, lan navigasi ninggalake tanda tangan. Tanda tangan kasebut persis kaya sing digawe kanggo nangkep sidik jari sesi 2026 LinkedIn®.
Ekstensi Chrome krasa lokal lan aman. Nanging "lokal" ora ateges "ora katon". LinkedIn® bakal mindhai sadurunge sampeyan ngeklik tombol.
Apa Sebab Browser Cloud Headless Uga Dudu Jawabane
Intuisi ing mburi pindhah menyang piranti berbasis maya iku masuk akal: yen browser sampeyan ana ing server remot, akun sampeyan dhewe dilindhungi saka deteksi. Iku dudu cara kerjane.
Piranti maya sing mbukak Chrome tanpa sirah ing server pusat data sing dienggo bareng ngganti risiko injeksi DOM karo risiko sidik jari TLS, risiko reputasi IP, lan risiko geografi sesi — bebarengan.
Browser tanpa sirah mbukak navigator.webdriver tandhani kanthi gawan — properti JavaScript sing menehi sinyal menyang situs web apa wae yen browser kasebut dikontrol kanthi pemrograman. LinkedIn® maca iki. Setelan Puppeteer lan Dramawan gawan mbabarake kanthi cetha.
Sanajan nganggo teknik evasion, IP pusat data wis diklasifikasikake minangka risiko dhuwur dening basis data reputasi IP LinkedIn®. Rentang IP AWS, Azure, lan Google Cloud ditandhani ing lapisan otentikasi sadurunge sesi apa wae digawe. Tambah risiko "lelungan sing ora mungkin" — akun sampeyan mlebu saka Dublin jam 9 esuk lan server Frankfurt jam 9:01 esuk — lan risiko sing saya tambah dadi serius kanthi cepet.
Arsitektur Sing Pancen Bisa Digunakake: Hibrida
Arsitektur otomatisasi LinkedIn® paling aman ing taun 2026 nggabungake eksekusi browser nyata karo logika sing dikelola awan.
Tindakan mlaku ing njero sesi browser asli — IP asli, cookie asli, sidik jari TLS asli, lingkungan Chrome asli. Lapisan maya ngatur intelijen: kapan ngirim, sapa sing dadi target, urutan apa sing kudu dituruti, kepiye carane ngatur kecepatan aktivitas ing watesan sing aman. Browser sing nindakake. Maya sing mikir.
Iki ngasilake sesi sing ora bisa dibedakake LinkedIn® karo aktivitas manual — amarga sinyal sesi kasebut padha karo wong nyata sing lagi kerja. Bedane mung yaiku keputusan urutan lan pacing kedadeyan ing méga, dudu ing pikirane wong.
Iki model eksekusi sing dadi dhasar Konnector.ai. Ora ana ekstensi Chrome. Ora ana browser tanpa kepala ing server pusat data. Saben akun beroperasi nganggo alamat IP khusus , sesi browser asli, lan variasi wektu kaya manungsa — kanthi persetujuan manungsa sing dibutuhake sadurunge pesen apa wae dikirim.
Tujuane dudu kanggo ngapusi sistem deteksi LinkedIn®. Nanging supaya ora menehi apa-apa kanggo dideteksi. Sesi nyata, IP nyata, prilaku nyata — kaya ngono kuwi otomatisasi sing aman.
📅 Pesan Demo Gratis → Deloken kepiye arsitektur hibrida Konnector.ai nangani otomatisasi LinkedIn® tanpa risiko deteksi.
⚡ Ndhaptar Gratis → Miwiti nglakokake penjangkauan LinkedIn® sing tundhuk karo aturan saiki — tanpa browser tanpa kepala, tanpa ekstensi Chrome, tanpa risiko larangan.
Otomatisasi Browser vs API: Referensi Cepet
| Pitakonan | Otomatisasi Browser | Otomatisasi API Resmi |
|---|---|---|
| Apa sing bisa diotomatisasi? | Panjaluk sambungan, pesen, tampilan profil, like, komentar | Penerbitan konten, analitik, integrasi CRM sing sah |
| Apa LinkedIn® ngidini? | Ora — dilarang miturut Bagian 8.2 Perjanjian Panganggo | Ya — mung kanggo mitra sing disetujoni sing nggunakake titik pungkasan sing sah |
| Risiko deteksi? | Dhuwur — sinyal DOM, sidik jari, tandha IP, pola prilaku | Ora ana — akses sing disetujoni |
| Apa bisa ngirim panjalukan sambungan? | Ya — nanging kanthi risiko akun | Ora — ora kasedhiya liwat API resmi |
| Versi paling aman? | Model hibrida: sesi browser nyata + pacing sing dikelola awan | Ora Ana — API resmi wis dadi standar |

Key Takeaways
- Otomatisasi browser nyimulasikake tumindak manungsa ing browser. Otomatisasi API sesambungan langsung karo backend LinkedIn® — liwat saluran resmi utawa ora resmi.
- Ekstensi Chrome nyuntikake kode asing menyang struktur kaca LinkedIn® lan bisa dideteksi liwat Pindai LinkedIn® saka luwih saka 6,000 ekstensi sing dikenal.
- Browser tanpa sirah maya nggawa risiko IP pusat data, tandha-tandha perjalanan sing ora mungkin, lan mbabarake sinyal navigator.webdriver minangka standar.
- Pengikisan API ora resmi niru panggilan internal LinkedIn® — isih dilarang, isih bisa dideteksi, risiko akun padha karo otomatisasi browser.
- Akses API LinkedIn® resmi diidinake kanthi lengkap — nanging diwatesi mung kanggo mitra sing disetujoni lan diwatesi kanggo tumindak tartamtu.
- The arsitektur paling aman ing taun 2026 kuwi model hibrida: sesi browser nyata, IP perumahan khusus, pacing sing dikelola awan, persetujuan manungsa sadurunge dikirim.
- Konnector.ai dibangun ing model hibrida iki — ora ana ekstensi Chrome, ora ana browser tanpa kepala, ora ana infrastruktur sing dienggo bareng.
Luwih Bacaan
- Cara Entuk Klien Kanthi Otomatisasi LinkedIn®
- Otomatisasi LinkedIn® ing taun 2026: Piranti, Watesan, lan Strategi Pakar sing Aman
- Otomatisasi LinkedIn® sing Aman: Pandhuan Lengkap
11x Penjangkauan LinkedIn® Sampeyan Kanthi
Otomasi lan Gen AI
Manfaatake kekuwatan Otomatisasi LinkedIn® lan Gen AI kanggo nggedhekake jangkauan sampeyan kaya sing durung nate ana sadurunge. Libatkan ewonan prospek saben minggu nganggo komentar sing didorong AI lan kampanye sing ditargetkan—kabeh saka siji platform pembangkit tenaga prospek.
Pitakonan Paling Sering
Otomatisasi browser nggunakake piranti lunak kanggo simulasi tumindak manungsa ing njero browser web, kayata ngirim panjalukan sambungan, ndeleng profil, utawa ngirim pesen menyang calon pelanggan. Iki beroperasi kanthi sesambungan karo antarmuka LinkedIn® kanthi langsung, asring liwat ekstensi utawa browser otomatis.
Otomatisasi API sesambungan langsung karo sistem backend LinkedIn® tinimbang nggunakake browser. Iki bisa ditindakake liwat API resmi LinkedIn® (disetujoni lan tundhuk karo standar) utawa liwat cara ora resmi (rekayasa balik lan dilarang).
LinkedIn® mung ngidini otomatisasi liwat API resmi kanggo mitra sing wis disetujoni. Kabeh wujud otomatisasi browser lan panggunaan API ora resmi nglanggar Perjanjian Pangguna LinkedIn® lan nggawa risiko akun.
Ekstensi Chrome nyuntikake kode menyang kaca LinkedIn®, sing bisa dideteksi liwat pamriksan integritas DOM lan sidik jari ekstensi. LinkedIn® aktif mindhai ekstensi sing dikenal, dadi salah sawijining metode otomatisasi kanthi risiko paling dhuwur.
Ora. Piranti berbasis méga ngenalake macem-macem risiko kayata deteksi IP pusat data, inkonsistensi sidik jari browser, lan tandha "perjalanan sing ora mungkin". Sinyal kasebut dipantau kanthi aktif dening LinkedIn®.
Pendekatan sing paling aman yaiku model hibrida ing ngendi tumindak mlaku ing sesi browser nyata nganggo IP perumahan, dene logika otomatisasi (wektu, urutan, penargetan) dikelola ing méga.
Ora. API LinkedIn® resmi ora ndhukung ngirim panjalukan sambungan utawa pesen otomatis. Iki diwatesi mung kanggo kasus panggunaan sing disetujoni kaya penerbitan konten, analitik, lan integrasi CRM.
LinkedIn® bisa uga mbatesi akun sampeyan, nyuda watesan aktivitas sampeyan, mindhah pesen menyang kothak mlebu "Liyane", utawa nundha profil sampeyan kanthi permanen gumantung saka keruwetan pelanggaran kasebut.
Otomatisasi hibrida ngindhari sinyal sing bisa dideteksi kaya skrip sing diinjeksi, lingkungan browser palsu, lan aktivitas IP sing mencurigakan. Otomatisasi iki beroperasi nggunakake sesi nyata, saengga aktivitas kasebut katon ora bisa dibedakake karo prilaku manungsa.