Neposreden odgovor: LinkedIn® ne zazna več avtomatizacije s štetjem vaših dejanj. Avtomatizacijo zazna z analizo vzorca vaših dejanj – natančnost časa, trajanje seje, čas zadrževanja, prstni odtisi naprav in doslednost IP-naslovov, ocenjene skupaj. Ohranjanje pod objavljeno številčno omejitvijo ne zagotavlja varnosti. Edini doseg, ki se varno prilagaja, je doseg, zgrajen tako, da se obnaša kot resnična, raznolika človeška seja – ne kot hitrejša različica le-te.
Tukaj je opisano, kako delujejo sistemi za zaznavanje na LinkedInu®, kaj jih sproži in kako zgraditi doseg, ki presega stotine tedenskih stikov, ne da bi pri tem sprožili en sam filter.

Kako LinkedIn® dejansko zazna avtomatizacijo?
LinkedIn®-jeva plast za zaznavanje hkrati ocenjuje več kategorij signalov. Noben posamezen signal sam po sebi ne sproži označitve – kot avtomatizirana se prebere kombinacija.
| Detekcijska plast | Kaj spremlja | Kaj je označeno |
|---|---|---|
| Analiza vedenjskega časa | Natančnost časa dejanja, trajanje seje, čas zadrževanja pred klikom | Skoraj enaki intervali med dejanji – matematična doslednost, ki je ne doseže noben človek |
| Prstni odtis naprave in brskalnika | Podpisi rokovanja TLS, lastnosti okolja JavaScript, nameščeni vtičniki, signali strojne opreme | Podpisi brskalnika brez glave, manjkajoči atributi brskalnika, vbrizgavanje DOM iz razširitev |
| Sledenje IP-ju in geolokaciji | Doslednost lokacije prijave, ugled IP-ja, geografsko ujemanje z navedeno lokacijo profila | »Nemogoče potovanje« – prijave iz različnih držav v kratkih časovnih okvirih |
| Razmerje angažiranosti (ocena zaupanja) | Stopnja odgovorov, stopnja sprejetja, prijave neželene pošte glede na obseg ozaveščanja | Visoka količina poslanih sporočil v kombinaciji z nizko stopnjo angažiranosti – beri se kot oddaja neželene pošte, ne kot mreženje |
| Gostota aktivnosti | Koliko se zgodi v tako kratkem času – obiski profila, vedenje pri pomikanju po strani, čas zadrževanja na strani | Obisk 50 profilov v 5 minutah – tehnično izvedljivo za programsko opremo, fizično nemogoče za osebo |
Zato je orodje, ki spoštuje numerične omejitve, še vedno lahko označeno. Pošiljanje natanko 30 zahtev za povezavo vsak dan ob natanko 9.00 zjutraj je statistično bolj sumljivo kot pošiljanje 45 zahtev z naravnim nihanjem, porazdeljenim čez dan – čeprav je drugi račun poslal več.

Kaj je količinski davek – in zakaj je pomembnejši od vaše dnevne omejitve?

Davek na količino je algoritemska kazen, ki tiho zavira vidnost računa v dosegu, ko stopnja odgovorov pade predaleč pod količino poslanih sporočil – ne da bi pri tem omejila samo prijavo. Če v enem tednu pošljete 500 sporočil in prejmete 8 odgovorov, sistemi LinkedIn® račun obravnavajo kot tveganje za neželeno pošto. Kazen se ne oznani. Sporočila se še vedno pošiljajo. Preprosto nehajo prihajati.
Zaradi tega mehanizma je nasvet »preprosto ostanite pod omejitvijo« zastarel. Ni več objavljene numerične zgornje meje, ki bi zagotavljala varnost. Sistem deluje na podlagi dinamične ocene zaupanja – metrike ugleda, ki je zgrajena na podlagi razmerja med angažiranostjo in dosegom skozi čas, ne pa na fiksni dnevni omejitvi, ki jo lahko izračunate enkrat in pozabite.
Kakšne so trenutne omejitve varne avtomatizacije LinkedIn®?
Čeprav ni enotne objavljene številke, naslednji razponi predstavljajo trenutne varne operativne pasove za večino računov.
| Dejavnost | Varen dnevni razpon | Opombe |
|---|---|---|
| Zahteve za povezavo | 10 do 20 na dan | Novi računi bi morali prvih 30 dni ostati na spodnjem koncu |
| Neposredna sporočila | 50 do 100 na dan | Zgornja meja brezplačnih računov je nižja; Premium in Sales Navigator omogočata več manevrskega prostora |
| Ogledi profila | 40 do 100 na dan | Za brezplačne račune je priporočeno manj kot 80 |
| Čakajoče zahteve za povezavo | Skupaj manj kot 500 | Veliko število neodgovorjenih zaostankov kaže na slabo ciljanje, ne glede na kakovost sporočila |
To so operativni merila, ne cilji, ki jih je treba doseči. Študija, ki je analizirala 12,000 uporabnikov avtomatizacije v 47 različnih orodjih, je pokazala, da je časovni vzorec pomembnejši od surove količine – računi, ki so dnevno poslali 200 zahtev z naravnim nihanjem, so imeli nižje stopnje omejitev kot računi, ki so poslali 50 zahtev z robotskimi, fiksnimi 30-sekundnimi intervali med dejanji.
Zakaj samo naključne zamude ne delujejo več?
Ker LinkedIn® ocenjuje samo porazdelitev randomizacije, ne le, ali se zamude razlikujejo. Orodje brez glave, ki izvaja vsako dejanje v matematično generiranem naključnem intervalu, še vedno ustvari statistični podpis, ki je ob natančnejšem pregledu videti algoritmičen.
Kar dejansko prestane zaznavanje, je nelinearna variacija zakasnitve v kombinaciji z naravnim vedenjem navigacije – na primer 42 sekund, nato 115 sekund, nato 58 sekund med dejanji, skupaj z dejanskim časom zadrževanja na straneh in naravnimi vzorci pomikanja. Naključnost mora biti namerno pogojena, ne le matematično naključna.
Oglejte si: kako Konnector gradi ozaveščanje, ki prestane odkrivanje
Ali prehod na avtomatizacijo v oblaku odpravi tveganje za odkrivanje?
Ne – ne samo po sebi. To je ena najpogostejših zmot pri avtomatizaciji LinkedIn®. Prehod z razširitve brskalnika na orodje v oblaku ne odpravi tveganja zaznavanja, če to orodje v oblaku izvaja Chrome brez glave na strežnikih podatkovnih centrov. Preprosto nadomesti tveganje vbrizgavanja DOM s tveganjem prstnih odtisov TLS, tveganjem ugleda IP in tveganjem geografije seje.
Avtomatizacija v oblaku je resnično varnejša le, če hkrati združuje vse naslednje:
- Namenski stanovanjski IP-naslovi ali IP-naslovi ponudnikov internetnih storitev, geografsko usklajeni z dejansko lokacijo imetnika računa
- Avtentično odčitavanje prstnih odtisov brskalnika – resnična konfiguracija naprave, ne pa okleščeni podpis brez glave
- Izvajanje vedenja, podobno človeškemu – nelinearno časovno usklajevanje, naravni čas zadrževanja, organska struktura seje
- Dejavnost je omejena na običajni geografski vzorec računa – brez menjavanja IP-jev, ki bi sprožili zastavice »nemogoče potovanje«
Orodje, ki rešuje težavo z razširitvami brskalnika le, medtem ko deluje na poceni, deljenih IP-naslovih podatkovnih centrov, dejansko ni zmanjšalo tveganja. Premestilo ga je.
Kakšen je protokol ogrevanja za nov račun ali račun, pripravljen na avtomatizacijo?

Avtomatizacija se nikoli ne sme začeti prvi dan odprtja računa ali prvi dan uvajanja avtomatizacije v obstoječi račun. 30-dnevno obdobje ogrevanja je standardno izhodišče pred povečanjem obsega ozaveščanja.
- 1. do 30. dan: Samo ročna dejavnost. 5 do 10 zahtev za povezavo na dan, pristna angažiranost profila, objavljanje vsebin in komentiranje. Orodja za avtomatizacijo še niso aktivna.
- 31. do 45. dan: Uvedite avtomatizacijo na spodnji meji varnih meja – 10 do 15 zahtev za povezavo na dan z naključnimi, nelinearnimi zakasnitvami.
- Od 46. dne naprej: Postopoma povečujte število sporočil za približno 10 na teden, pri čemer na vsakem koraku spremljajte stopnjo sprejetja in stopnjo odgovorov.
To ustvari zgodovino računa, ki se pred začetkom kakršnega koli pomembnega avtomatiziranega obsega bere kot dosledno človeška. Preskakovanje ogrevanja je najpogostejši razlog, zakaj so novi računi označeni v prvih nekaj tednih avtomatiziranega ozaveščanja.
Kako sodelovanje pred ozaveščanjem zmanjša tveganje odkritja?
Najučinkovitejša avtomatizacija LinkedIn® se ne začne s sporočilom. Začne se z vidnostjo. Ogledi profilov, všečki objav in kontekstualni komentarji 48 ur do 4 dni pred zahtevo za povezavo ustvarijo prepoznavnost, ne da bi sprožili odpor – in ustvarijo vzorec aktivnosti, ki se bistveno razlikuje od zaporedja samo z zahtevo za povezavo.
To je pomembno za zaznavanje, še posebej zato, ker je večplastne, raznolike vrste dejanj težje označiti kot eno samo ponavljajočo se vrsto dejanja. Račun, ki vedno znova pošilja zahteve za povezavo, je veliko enostavnejši vzorec za zaznavanje kot račun, ki si ogleduje, všečka, komentira in se občasno poveže – tako kot se dejansko obnaša pravi, aktivni uporabnik LinkedIn®.
| Zaporedje dejanj | Tveganje odkrivanja | Zakaj |
|---|---|---|
| Samo zahteve za povezavo, veliko število | visoka | Enkratno ponavljajoče se dejanje je najpreprostejši vzorec za označevanje |
| Zahteve za povezavo + splošna nadaljnja obvestila | Srednje visoka | Ponavljanje predloge je zaznavno tudi pri različnih časovnih usklajenostih |
| Ogledi profila + všečki + komentarji + zahteve za povezavo, večplastno | nizka | Mešane vrste dejanj odražajo pristno profesionalno vedenje brskanja |
Ali lahko že sama personalizacija zmanjša tveganje za odkrivanje?
Personalizacija zmanjša tveganje za prijavo neželene pošte in izboljša angažiranost, vendar sama po sebi ne obravnava vedenjskega zaznavanja. Sporočilo, personalizirano s poljem za ime in podjetje, poslano v fiksnem intervalnem vzorcu 50 osebam, je še vedno mogoče zaznati – sistemi LinkedIn® lahko prepoznajo strukturo predloge, tudi ko se spremenijo površinske spremenljivke.
Prava personalizacija, ki izboljša tako angažiranost kot tudi odpornost proti zaznavanju, se osredotoča na specifičen, trenutni kontekst – nedavno objavo, skupno povezavo, relevanten signal – namesto da bi preprosto zamenjali {FirstName} z isto stavčno strukturo, ki se ponavlja v velikem obsegu.
Kako upravljanje več računov spremeni enačbo zaznavanja?

Za agencije in ekipe, ki izvajajo terensko delo prek več računov LinkedIn®, se tveganje zaznavanja poveča, če si ti računi delijo infrastrukturo. Sistemi LinkedIn® več računov, ki delujejo z istega naslova IP ali seje brskalnika, interpretirajo kot usklajeno, neavtentično vedenje – tudi če vsak račun pripada drugi resnični osebi.
Rešitev je izolacija posameznih računov: vsak račun potrebuje svoj namenski IP, svoje okolje seje in svojo neodvisno kadenco aktivnosti. Težava na enem računu ne bi smela nikoli vplivati na drugega. To je infrastruktura, ne nastavitev – vgrajena mora biti v arhitekturo platforme in ne ročno konfigurirana za vsako kampanjo posebej.
Kako izgleda popolnoma skladen avtomatiziran sistem za ozaveščanje od začetka do konca?
Če združimo vse zgornje plasti, dobimo celovito sliko o tem, kaj zahteva skalabilno in na zaznavanje odporno ozaveščanje prek LinkedIn®.
- Infrastruktura: Namenski, geografsko usklajeni stanovanjski IP-ji na račun. Brez skupnih proxy strežnikov podatkovnih centrov. Brez menjavanja IP-jev.
- Ogrevanje računa: 30 dni ročne dejavnosti, preden se avtomatizacija začne na katerem koli novem računu.
- Plast delovanja: Ogledi profilov, všečki in komentarji, pomešani s prošnjami za povezavo – niti ene same ponavljajoče se vrste dejanja.
- čas: Nelinearna, namensko zgrajena sprememba zakasnitve v 8- do 10-urnem oknu – ne preprosto generiranje naključnih števil.
- Personalizacija: Specifičen, trenutni kontekst za vsako sporočilo – ne polja predloge z zamenjanimi spremenljivkami.
- Spremljanje angažiranosti: Neprekinjeno sledenje stopnji sprejemanja in odgovorov z avtomatskim zmanjšanjem količine, če katera koli od njiju pade pod zdrave pragove.
- Higiena čaka na obravnavo: Redno čiščenje neodgovorjenih zahtev za povezavo, da se prepreči sprožitev velikega nabora čakajočih zahtevkov za neželeno pošto.
- Človeško odobravanje: Pregledovalna plast za komentarje in sporočila, ki jih je pripravila umetna inteligenca, pred objavo – hkrati ščiti glas blagovne znamke in varnost računa.
Konnectorjeva arhitektura je zgrajena okoli vsake plasti tega seznama – inteligence družbenih signalov za spodbujanje ustreznosti, nelinearnega vedenjskega izvajanja za preprečevanje zaznavanja časa, namenskih IP-jev za vsak račun za preprečevanje povezovanja več računov in čakalne vrste za človeško odobritev, ki ohranja visoko kakovost, ko se količina povečuje.
Bottom line
LinkedIn® je pred leti nehal šteti dejanja. Zdaj šteje vedenje. Varno skaliranje dosega pomeni izgradnjo sistema, ki se obnaša kot resnično angažiran strokovnjak – ogret, raznolik, večplasten in odziven na signale angažiranosti – in ne kot hitrejša različica predloge za pošiljanje. Obseg ni bil nikoli najpomembnejša spremenljivka. Vedno je bil vzorec.
Želite videti, kako ta arhitektura deluje na vašem lastnem ICP-ju? Rezervirajte predstavitev pri Konnectorju. Ali pa se prijavite in začnite svojo prvo skladno, skalirano kampanjo še danes.
Nadaljnje branje
- Varna avtomatizacija LinkedIn®: ocene zaupanja, davek na količino in plasti zaznavanja
- Ali lahko LinkedIn® zazna naključne zamude, podobne tistim pri ljudeh?
- Avtomatizacija LinkedIn®: razlaga nastavitve, orodij in zaznavanja
- Omejitve avtomatizacije LinkedIn®: Celoten vodnik
- Upravljanje več računov LinkedIn® v velikem obsegu
- Razumevanje družbenih signalov LinkedIn® s Konnectorjem
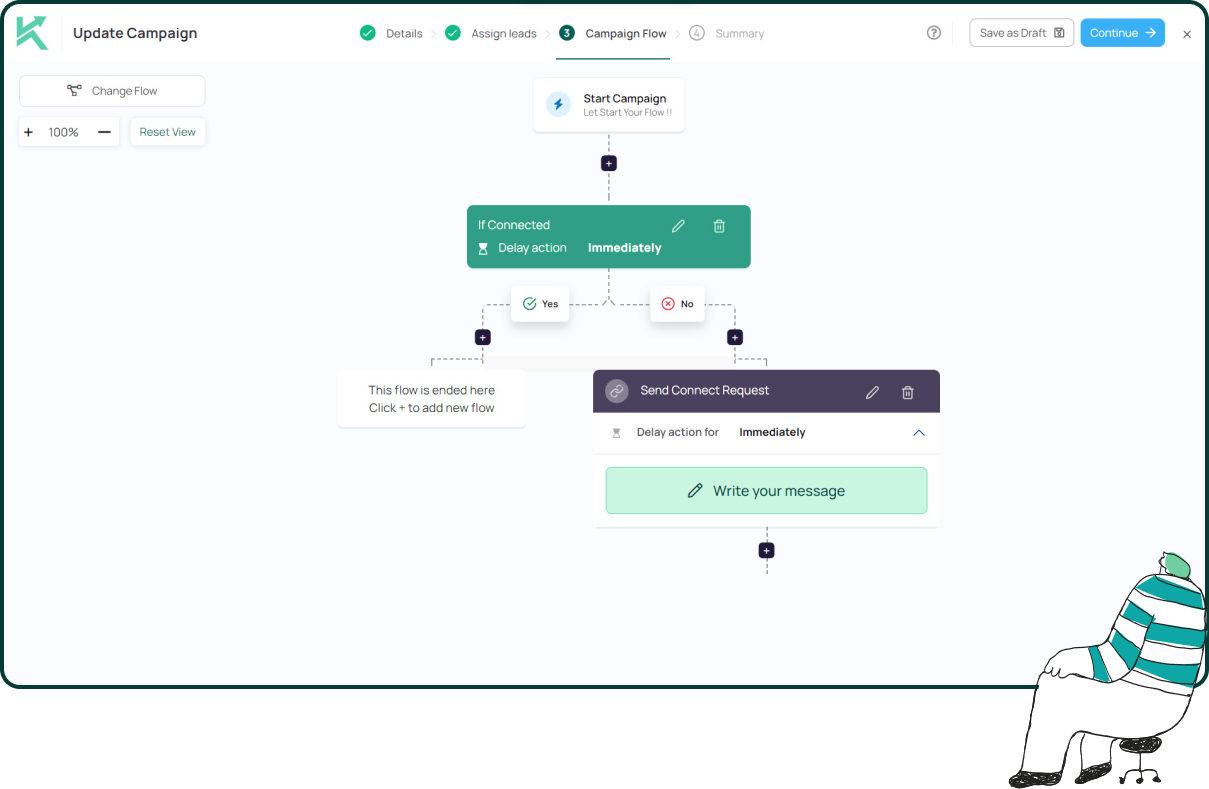
11-krat boljši doseg na LinkedIn® z
Avtomatizacija in Gen AI
Izkoristite moč avtomatizacije LinkedIn® in umetne inteligence generacije, da povečate svoj doseg kot še nikoli doslej. Vsak teden pritegnite na tisoče potencialnih strank s komentarji, ki jih poganja umetna inteligenca, in ciljno usmerjenimi kampanjami – vse z ene same platforme za pridobivanje potencialnih strank.
Pogosto zastavljena vprašanja
Da. LinkedIn® lahko zazna avtomatizacijo prek vedenjskih vzorcev, prstnih odtisov brskalnika, aktivnosti IP-naslovov, doslednosti sej in signalov angažiranosti. Zaznavanje temelji na načinu izvajanja dejanj in ne zgolj na tem, koliko dejanj je izvedenih.
Najvarnejša orodja za avtomatizacijo LinkedIn® se osredotočajo na vzorce aktivnosti, podobne človeškim, namensko IP infrastrukturo, naravne časovne spremembe, ogrevanje računov in skaliranje na podlagi angažiranosti, namesto na maksimiranje obsega aktivnosti.
Večina računov deluje varno z 10–20 zahtevami za povezavo na dan, čeprav je idealno število odvisno od starosti računa, stopnje angažiranosti in splošnega zaupanja v račun.
Avtomatizacija LinkedIn® je na splošno zakonita, vendar lahko nekatere metode avtomatizacije kršijo pogoje storitve LinkedIn®. Uporabniki naj pregledajo pravilnike LinkedIn® in izberejo orodja, ki dajejo prednost skladnosti in varnosti računov.
Da. LinkedIn® lahko oceni vzorec zamud, ne le, ali zamude obstajajo. Preprosti naključni intervali se lahko še vedno zdijo avtomatizirani, medtem ko je naravno, raznoliko vedenje uporabnikov težje ločiti od dejanske dejavnosti.
Ni nujno. Avtomatizacija v oblaku zmanjšuje nekatera tveganja, vendar jo je še vedno mogoče zaznati, če se zanaša na skupne IP-naslove, brskalnike brez glave ali nerealne vzorce dejavnosti.
Stopnja zaupanja je neformalni izraz, ki se uporablja za opis signalov ugleda, ki jih LinkedIn® lahko poveže z računom na podlagi stopenj angažiranosti, stopenj odgovorov, stopenj sprejetja povezav in splošnega vedenja računa. Višja angažiranost običajno kaže na bolj zdravo aktivnost računa.
Da. Postopno obdobje ogrevanja, ki vključuje aktivnost profila, mreženje, objavljanje in angažiranost, lahko pomaga vzpostaviti normalno vedenje računa pred uvedbo avtomatiziranega ozaveščanja.
Personalizacija lahko izboljša stopnje sprejemanja in odgovorov, kar podpira zdravje računa. Vendar pa personalizacija sama po sebi ne odpravi tveganja zaznavanja, če vzorci dejavnosti ostanejo očitno avtomatizirani.
Najvarnejši pristop je izolacija vsakega računa z namensko infrastrukturo, ločenimi sejami, edinstvenimi vzorci dejavnosti in dostopom, ki je skladen z lokacijo, da se izognete tveganjem povezovanja računov.