Če ste kdaj raziskovali orodja za avtomatizacijo LinkedIn®, ste skoraj zagotovo že videli oba izraza. Avtomatizacija brskalnika. Avtomatizacija API-ja. Včasih v istem stavku, včasih uporabljena kot sopomenki.
Nista ista stvar. Razlika med njima določa, kako zaznaven je vaš doseg, ali vaš račun preživi v velikem obsegu in katera dejanja lahko dejansko avtomatizirate.
To je najjasnejša razčlenitev obeh – kaj pomenita, kako ju LinkedIn® obravnava in kaj to pomeni za vse, ki bodo leta 2026 izvajali terensko delo.
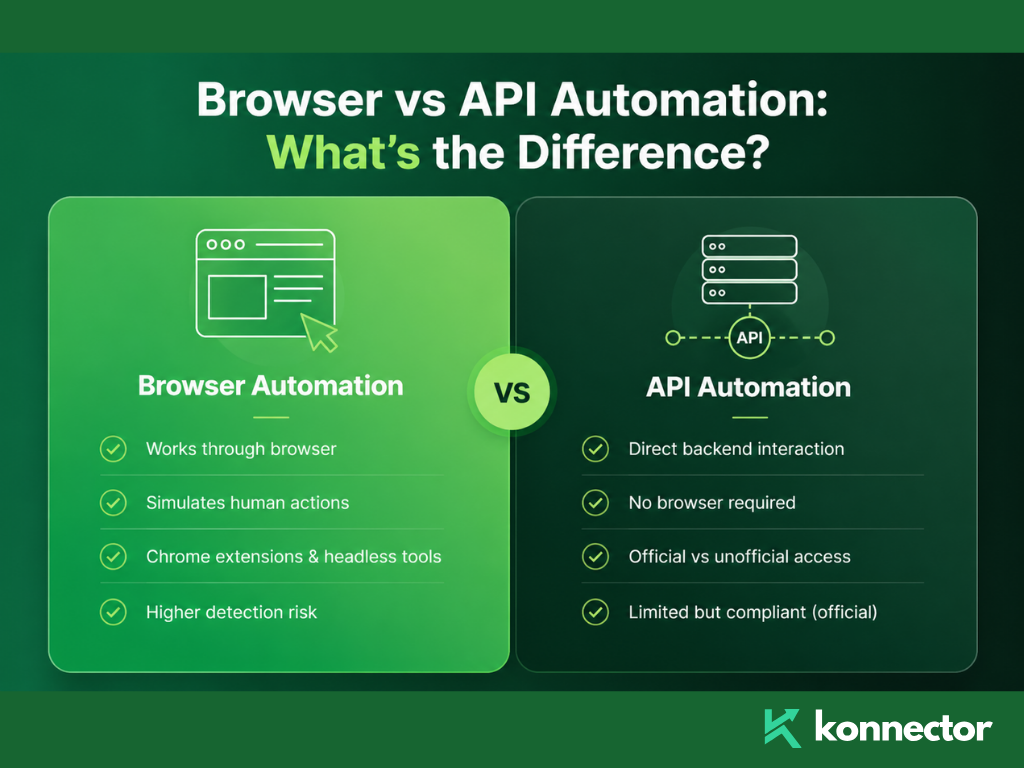
Kaj je avtomatizacija brskalnika?
Avtomatizacija brskalnika pomeni, da programska oprema v vašem imenu nadzoruje spletni brskalnik – klika gumbe, izpolnjuje polja, krmari med stranmi – na enak način kot človek, le da to počne sam.
Z LinkedIn® se uporabljata dve glavni obliki avtomatizacije brskalnika:
Razširitve za Chrome. Te se namestijo neposredno v vaš brskalnik, v strukturo strani LinkedIn® vbrizgajo kodo in avtomatizirajo dejanja, ko ste prijavljeni. Pritrjujejo vašo aktivno sejo. LinkedIn® vidi vaš pravi IP in vaše prave piškotke – vidi pa tudi manipulacijo DOM-a, tuji JavaScript, vbrizgan na njegove strani, in vzorce dejanj, ki se ne ujemajo z običajnim človeškim vedenjem.
Avtomatizacija brskalnika brez glave ali v oblaku. Ta poganja brskalnik na oddaljenem strežniku – ne na vašem računalniku. V to kategorijo spadajo orodja, ki uporabljajo Puppeteer, Playwright ali Selenium. Simulirajo polno okolje brskalnika, vendar iz IP-naslova podatkovnega centra, s ponarejenim prstnim odtisom brskalnika, na strojni opremi, na kateri se še nikoli ni bilo prijavljenih v račun LinkedIn®.
Avtomatizacija brskalnika poskuša izgledati kot človek, ki uporablja LinkedIn®. Vprašanje je, kako prepričljiv je ta vtis v resnici – in sistemi za zaznavanje LinkedIn® leta 2026 so zelo dobri pri prepoznavanju razlike.
Kaj je avtomatizacija API-jev?
Avtomatizacija API-ja pomeni neposredno interakcijo z zalednimi sistemi LinkedIn® prek programskega vmesnika – brez uporabe brskalnika.
LinkedIn® ima uradni API – partnerski program, ki odobrenim podjetjem omogoča dostop do določenih podatkov in funkcij prek pooblaščenih končnih točk. Načrtovanje vsebin, analitika in nekatere integracije CRM so na ta način dovoljene. LinkedIn®-jeva lastna politika o prepovedani programski opremi razlikuje med nepooblaščeno avtomatizacijo in uradnim dostopom do API-ja – obravnavata se zelo različno.
Obstaja tudi neuradni dostop do API-ja – kjer orodja izvajajo obratno inženirstvo notranjih klicev API-ja LinkedIn® in jih programsko posnemajo. To je v bistvu strganje na ravni API-ja in ne na ravni brskalnika. Še vedno je izrecno prepovedano v skladu z uporabniško pogodbo LinkedIn® , še vedno je zaznavno in nosi enaka tveganja za račun kot strganje na podlagi brskalnika.
Ključna razlika je v tem, ali je dostop do API-ja odobren s strani LinkedIn® ali ne. Uradni dostop do API-ja je dovoljen. Neuradna replikacija API-ja ni.
Kako LinkedIn® zazna posamezne vrste
| Vrsta avtomatizacije | Kako deluje | Primarni detekcijski signal | Raven tveganja |
|---|---|---|---|
| razširitev Chrome | Vstavi JavaScript v aktivno stran LinkedIn® | Manipulacija DOM-a, tuja koda v strukturi strani, skeniranje prstnih odtisov razširitve | Visoka — 60 % večje tveganje za odkrivanje kot orodja v oblaku |
| Brskalnik brez glave v oblaku | Zažene lažno sejo brskalnika na oddaljenem strežniku | IP podatkovnega centra, zastavica nemogočega potovanja, lažni prstni odtis brskalnika | Visoka – seje, označene znotraj ne smete jesti pod odvzemom prstnih odtisov leta 2026 |
| Neuradno strganje API-ja | Posnema interne klice API-ja LinkedIn® | Vzorci klicev API-ja niso skladni z dejanskim uporabnikom, anomalije hitrosti | Visoka – krši pogoje storitve ne glede na količino |
| Uradni LinkedIn® API | Dostop pooblaščenega partnerja do odobrenih končnih točk | Nič – v celoti odobreno | Brez – skladno že po zasnovi |
| Hibridni model (pravi brskalnik + logika v oblaku) | Dejanja se izvajajo v resnični seji brskalnika; tempo se upravlja v oblaku | Minimalno – pristen prstni odtis TLS, pravi stanovanjski IP, človeški čas | Nizko — Najvarnejša arhitektura leta 2026 |

Zakaj so razširitve za Chrome najbolj tvegana možnost
Razširitve za Chrome se zdijo varne, ker se izvajajo v vašem brskalniku, na vašem računalniku, z vašim lastnim IP-naslovom. Ta lokalni odtis je resničen – in dolgo časa je oteževal odkrivanje razširitev.
To se je spremenilo. LinkedIn® zdaj aktivno išče več kot 6,000 razširitev za Chrome , tako da poskuša dostopati do statičnih datotečnih virov, povezanih z določenimi ID-ji razširitev. Prisotnost razširitve je zaznavna ne glede na to, ali se aktivno izvaja.
Poleg zaznavanja razširitve v strukturo strani LinkedIn® vbrizgajo tujo kodo. LinkedIn® izvaja preverjanja integritete lastnega DOM-a. Koda, ki jo vbrizga razširitev za avtomatizacijo klikov, izpolnjevanja in navigacije, pusti podpis. Ta podpis je točno tisto, za kar je zasnovano LinkedIn®-jevo prstno odtisovanje seje 2026.
Razširitve za Chrome se zdijo lokalne in varne. Vendar »lokalno« ne pomeni »nevidno«. LinkedIn® jih poišče, še preden kliknete gumb.
Zakaj tudi brskalniki brez glave v oblaku niso rešitev
Intuicija, ki stoji za prehodom na orodja v oblaku, je smiselna: če je vaš brskalnik na oddaljenem strežniku, je vaš račun zaščiten pred zaznavanjem. Vendar to ni povsem način delovanja.
Orodja v oblaku, ki poganjajo Chrome brez glave na strežnikih podatkovnih centrov, hkrati nadomeščajo tveganje vbrizgavanja DOM s tveganjem prstnih odtisov TLS, tveganjem ugleda IP in tveganjem geografije seje.
Brskalnik brez glave razkrije navigator.webdriver privzeta zastavica – lastnost JavaScript, ki kateremu koli spletnemu mestu sporoča, da se brskalnik upravlja programsko. LinkedIn® to prebere. Privzete nastavitve Puppeteer in Playwright to jasno razkrijejo.
Tudi s tehnikami izogibanja so IP-naslovi podatkovnih centrov predhodno razvrščeni kot visoko tvegani v podatkovni bazi IP-naslovov LinkedIn®. Razponi IP-naslovov AWS, Azure in Google Cloud so označeni na ravni preverjanja pristnosti, preden je vzpostavljena kakršna koli seja. Dodajte še tveganje »nemogočega potovanja« – prijava v vaš račun iz Dublina ob 9. uri zjutraj in strežnika v Frankfurtu ob 9.01 zjutraj – in tveganje se hitro poveča.
Arhitektura, ki dejansko deluje: hibridna
Najvarnejša arhitektura avtomatizacije LinkedIn® v letu 2026 združuje dejansko izvajanje v brskalniku z logiko, ki jo upravlja oblak.
Dejanja se izvajajo znotraj pristne seje brskalnika – pravi IP, pravi piškotki, pravi prstni odtis TLS, pravo okolje Chrome. Oblačna plast upravlja inteligenco: kdaj poslati, na koga ciljati, kateremu zaporedju slediti, kako določiti tempo aktivnosti znotraj varnih meja. Brskalnik opravi delo. Oblak razmišlja.
To ustvari sejo, ki je LinkedIn® ne more ločiti od ročne dejavnosti – ker so signali seje enaki kot pri resnični osebi, ki dela. Edina razlika je v tem, da se odločitve o zaporedju in tempu dogajajo v oblaku, ne v glavi osebe.
To je izvedbeni model, na katerem je zgrajen Konnector.ai. Brez razširitve za Chrome. Brez brskalnika brez glave na strežniku podatkovnega centra. Vsak račun deluje z namenskimi stanovanjskimi IP-naslovi , pristnimi sejami brskalnika in časovnimi spremembami, podobnimi človeškim – pred pošiljanjem katerega koli sporočila je potrebna človeška odobritev.
Cilj ni prelisičiti LinkedInov sistem za zaznavanje. Cilj je, da mu ne damo ničesar za zaznavanje. Prave seje, pravi IP-ji, pravo vedenje – tako izgleda varna avtomatizacija.
📅 Rezervirajte brezplačno predstavitev → Oglejte si, kako hibridna arhitektura Konnector.ai obvladuje avtomatizacijo LinkedIn® brez tveganja zaznavanja.
⚡ Brezplačna registracija → Začnite izvajati skladno s predpisi o ozaveščanju na LinkedIn® še danes – brez brskalnikov brez glave, brez razširitev za Chrome, brez tveganja prepovedi.
Avtomatizacija brskalnika v primerjavi z avtomatizacijo API-ja: hiter pregled
| Vprašanje | Avtomatizacija brskalnika | Uradna avtomatizacija API-jev |
|---|---|---|
| Kaj lahko avtomatizira? | Zahteve za povezavo, sporočila, ogledi profilov, všečki, komentarji | Objavljanje vsebin, analitika, pooblaščene integracije CRM |
| Ali LinkedIn® to dovoljuje? | Ne – prepovedano v skladu z oddelkom 8.2 uporabniške pogodbe | Da – samo za odobrene partnerje, ki uporabljajo pooblaščene končne točke |
| Tveganje za odkrivanje? | Visoka — DOM signali, prstni odtisi, IP zastavice, vedenjski vzorci | Brez – odobren dostop |
| Ali lahko pošilja zahteve za povezavo? | Da – vendar na račun tveganja | Ne – ni na voljo prek uradnega API-ja |
| Najvarnejša različica? | Hibridni model: dejanska seja brskalnika + tempo, ki ga upravlja oblak | Ni na voljo – uradni API je že standard |

Ključni izdelki
- Avtomatizacija brskalnika simulira človeška dejanja v brskalniku. Avtomatizacija API-ja neposredno komunicira z zalednim sistemom LinkedIn® – bodisi prek uradnih bodisi neuradnih kanalov.
- Razširitve za Chrome v strukturo strani LinkedIn® vstavljajo tujo kodo in jih je mogoče zaznati prek LinkedIn®-jev pregled več kot 6,000 znanih končnic.
- Brskalniki brez glave v oblaku nosijo tveganje IP-ja podatkovnih centrov, imajo zastavice za nemogoče potovanje in privzeto izpostavljajo signal navigator.webdriver.
- Neuradno strganje API-ja posnema notranje klice LinkedIn® – še vedno prepovedano, še vedno zaznavno, enako tveganje za račun kot avtomatizacija brskalnika.
- Uradni dostop do LinkedIn® API-ja je v celoti dovoljen – vendar omejen na odobrene partnerje in določena dejanja.
- Naš Najvarnejša arhitektura leta 2026 je hibridni model: dejanska seja brskalnika, namenski stanovanjski IP, upravljanje tempa v oblaku, človeška odobritev pred pošiljanjem.
- Konnector.ai je zgrajen na tem hibridnem modelu – brez razširitve za Chrome, brez brskalnika brez glave, brez skupne infrastrukture.
Nadaljnje branje
- Kako pridobiti stranke z avtomatizacijo LinkedIn®
- Avtomatizacija LinkedIn® v letu 2026: varna orodja, omejitve in strokovne strategije
- Varna avtomatizacija LinkedIn®: Celoten vodnik
11-krat boljši doseg na LinkedIn® z
Avtomatizacija in Gen AI
Izkoristite moč avtomatizacije LinkedIn® in umetne inteligence generacije, da povečate svoj doseg kot še nikoli doslej. Vsak teden pritegnite na tisoče potencialnih strank s komentarji, ki jih poganja umetna inteligenca, in ciljno usmerjenimi kampanjami – vse z ene same platforme za pridobivanje potencialnih strank.
Pogosto zastavljena vprašanja
Avtomatizacija brskalnika uporablja programsko opremo za simulacijo človeških dejanj znotraj spletnega brskalnika, kot so pošiljanje zahtev za povezavo, ogled profilov ali pošiljanje sporočil potencialnim strankam. Deluje tako, da neposredno komunicira z vmesnikom LinkedIn®, pogosto prek razširitev ali avtomatiziranih brskalnikov.
Avtomatizacija API-ja neposredno komunicira z zalednimi sistemi LinkedIn® namesto z uporabo brskalnika. To je mogoče storiti prek uradnega API-ja LinkedIn® (odobrenega in skladnega) ali prek neuradnih metod (obratno inženirstvo in prepovedano).
LinkedIn® dovoljuje avtomatizacijo prek svojega uradnega API-ja samo za odobrene partnerje. Vse oblike avtomatizacije brskalnika in neuradne uporabe API-ja kršijo uporabniško pogodbo LinkedIn® in predstavljajo tveganje za račun.
Razširitve za Chrome vstavljajo kodo na strani LinkedIn®, kar je mogoče zaznati s preverjanjem integritete DOM in prstnim odtisom razširitev. LinkedIn® aktivno išče znane razširitve, zaradi česar so ena od metod avtomatizacije z najvišjim tveganjem.
Ne. Orodja v oblaku prinašajo različna tveganja, kot so zaznavanje IP-naslovov podatkovnih centrov, nedoslednosti prstnih odtisov brskalnika in zastavice »nemogoče potovanje«. Te signale aktivno spremlja LinkedIn®.
Najvarnejši pristop je hibridni model, kjer se dejanja izvajajo v resnični seji brskalnika s stanovanjskim IP-naslovom, medtem ko se logika avtomatizacije (časovno določanje, zaporedje, ciljanje) upravlja v oblaku.
Ne. Uradni LinkedIn® API ne podpira pošiljanja zahtev za povezavo ali avtomatiziranih sporočil. Omejen je na odobrene primere uporabe, kot so objavljanje vsebin, analitika in integracije CRM.
LinkedIn® lahko omeji vaš račun, zmanjša omejitve aktivnosti, premakne sporočila v mapo »Drugo« ali trajno začasno ukine vaš profil, odvisno od resnosti kršitve.
Hibridna avtomatizacija se izogiba zaznavnim signalom, kot so vbrizgani skripti, lažna okolja brskalnikov in sumljiva aktivnost IP-naslovov. Deluje z uporabo dejanskih sej, zaradi česar je aktivnost videti neločljiva od človeškega vedenja.