Kratek odgovor: da, LinkedIn® lahko omeji ali prepove vaš račun zaradi uporabe določenih razširitev za Chrome – in jih aktivno išče.
Uporabniška pogodba LinkedIn® izrecno prepoveduje programsko opremo tretjih oseb, vtičnike brskalnika in razširitve, ki strgajo, avtomatizirajo dejavnosti na spletnem mestu ali spreminjajo njegov videz. Vsak član, ki uporablja takšna orodja, tvega omejitev računa ali trajno suspenzijo. Glejte pravilnik o prepovedani programski opremi LinkedIn® →
Kako LinkedIn® zazna razširitve za Chrome
LinkedIn® ne ugiba zgolj. Aktivno skenira več kot 6,000 razširitev za Chrome , tako da poskuša dostopati do virov datotek, povezanih z določenimi ID-ji razširitev – standardna tehnika prstnega odtisa brskalnika. To število je bilo leta 2025 približno 2,000 in se je od takrat znatno povečalo.
Poleg skeniranja razširitev LinkedIn® spremlja še tri stvari:
Manipulacija DOM-a. Razširitve za Chrome vbrizgajo JavaScript neposredno v strukturo strani LinkedIn® za avtomatizacijo klikov, izpolnjevanja obrazcev in navigacije. LinkedIn® preverja te spremembe s pregledovanjem integritete strani.
Vedenjski vzorci. Tudi pri naključnih zamudah avtomatizirana dejavnost pušča zaznavne ritme – zahteve za povezavo v doslednih intervalih, hitri obiski profilov ali dejanja zunaj običajnega delovnega časa vse to sproža zaskrbljujoče dejavnike.
Prstni odtis brskalnika. Prisotnost določene razširitve spremeni prstni odtis vašega brskalnika na načine, ki jih lahko sistemi LinkedIn® prepoznajo, ne glede na to, ali se razširitev v tistem trenutku aktivno izvaja.
Kaj se zgodi, če LinkedIn® zazna razširitev za Chrome
Posledice segajo od začasne omejitve (od 24 ur do 7 dni) do trajnih omejitev funkcij ali popolne začasne blokade računa. Omejitve veljajo za račun – ne za razširitev. Če jo kasneje odstranite, se kazen ne razveljavi.
Tveganje je znatno. Razširitve za Chrome predstavljajo približno 60 % večje tveganje za zaznavanje kot platforme za avtomatizacijo v oblaku. 23 % uporabnikov avtomatizacije se v 90 dneh sooči z omejitvami LinkedIn® – uporabniki razširitev za Chrome pa sodijo v segment z najvišjim tveganjem v tej skupini.
Preberite več—-> Razširitev za Chrome v primerjavi z avtomatizacijo LinkedIn® v oblaku: katera vas ne bo prepovedala leta 2026?
Varnejša alternativa: avtomatizacija v oblaku
Platforme v oblaku delujejo povsem zunaj brskalnika – brez vbrizgavanja DOM-a, brez prstnega odtisa razširitve, brez lokalnega odtisa. Delujejo prek namenskih stanovanjskih IP-naslovov, ki se ujemajo z običajno lokacijo računa, s časovnimi vzorci, ki prestanejo preverjanje vedenja LinkedIn®. Ta arhitektura zmanjša tveganje prepovedi za približno 60 % v primerjavi z razširitvami brskalnika.
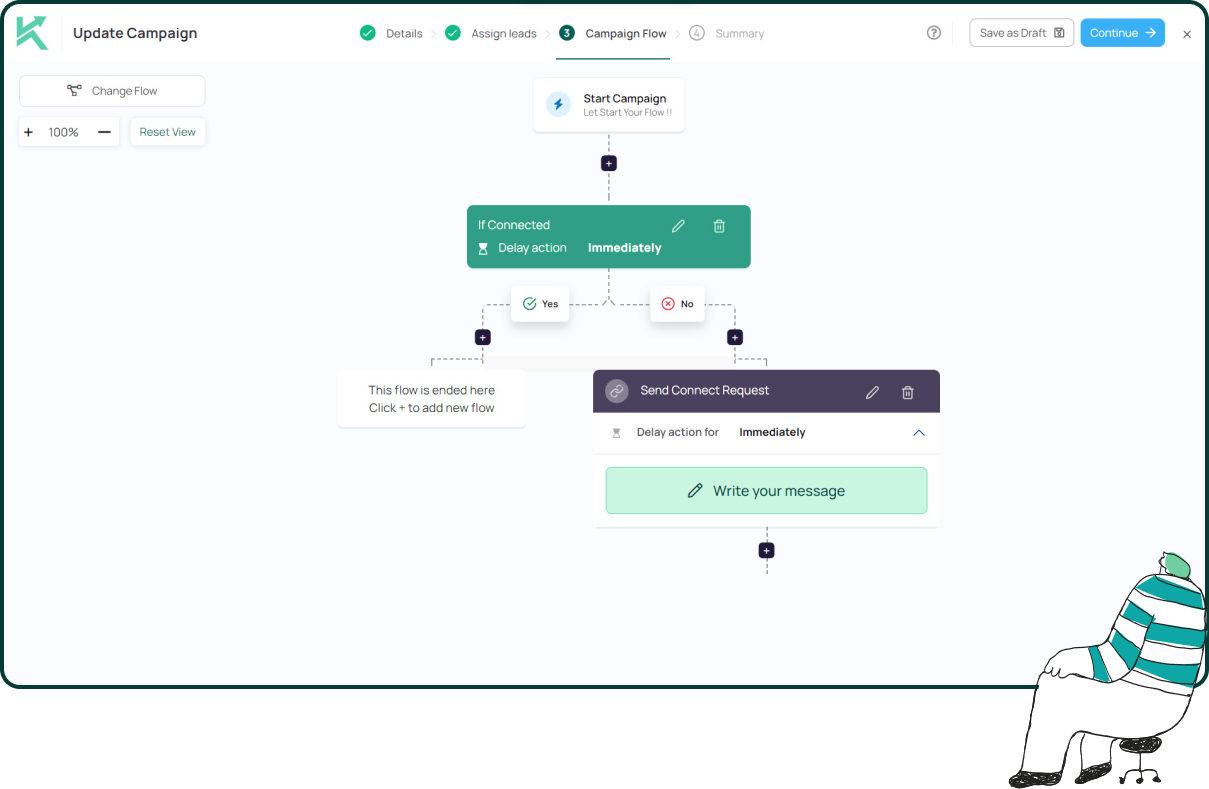
Konnector.ai je zgrajen na tem modelu. Brez razširitev za Chrome. Brez vbrizgavanja kode na strani LinkedIn®. Vsako dejanje poteka prek skladnega oblačnega okolja, pri čemer je pred pošiljanjem potrebna človeška odobritev. Stanje računa ostane zaščiteno. Outreach deluje naprej.
📅 Rezervirajte brezplačno predstavitev → Oglejte si, kako Konnector.ai s svojo arhitekturo v oblaku izvaja avtomatizacijo LinkedIn® brez tveganja prepovedi.
⚡ Brezplačna registracija → Začnite z varnim in skladnim ozaveščanjem na LinkedIn® še danes.
Ključni izdelki
- LinkedIn® izrecno prepoveduje razširitve za Chrome, ki avtomatizirajo ali strgajo vsebino z njegove platforme.
- LinkedIn® skenira več kot 6,000 razširitev z uporabo prstnega odtisa brskalnika – zaznavanje ne zahteva aktivne uporabe.
- Omejitve veljajo za račun, ne za razširitev. Odstranitev po zaznavi ne bo vplivala na delovanje.
- Razširitve za Chrome imajo 60 % večje tveganje za prepoved kot platforme v oblaku.
- Avtomatizacija v oblaku z namenskimi stanovanjskimi IP-naslovi in človeško odobritvijo vsakega dejanja je skladna alternativa.
11-krat boljši doseg na LinkedIn® z
Avtomatizacija in Gen AI
Izkoristite moč avtomatizacije LinkedIn® in umetne inteligence generacije, da povečate svoj doseg kot še nikoli doslej. Vsak teden pritegnite na tisoče potencialnih strank s komentarji, ki jih poganja umetna inteligenca, in ciljno usmerjenimi kampanjami – vse z ene same platforme za pridobivanje potencialnih strank.
Pogosto zastavljena vprašanja
Platforme za avtomatizacijo v oblaku so bistveno varnejše od razširitev za Chrome. Delujejo povsem zunaj brskalnika – brez vbrizgavanja DOM, brez prstnega odtisa razširitve, brez zaznavnega lokalnega odtisa. Dejanja se izvajajo prek namenskih stanovanjskih IP-naslovov, ki se ujemajo z običajno lokacijo računa, s časom, podobnim človeškemu, ki prestane preverjanje vedenja LinkedIn®. Platforme v oblaku imajo približno 60 % manjše tveganje zaznavanja kot razširitve brskalnika. Konnector.ai je zgrajen na tej arhitekturi, brez razširitve za Chrome in brez človeške odobritve pred sprožitvijo katerega koli dejanja.
Razširitve za Chrome predstavljajo približno 60 % večje tveganje za odkrivanje kot platforme za avtomatizacijo v oblaku. Približno 23 % uporabnikov avtomatizacije LinkedIn® se v 90 dneh sooči z omejitvami računa, uporabniki razširitev za Chrome pa predstavljajo segment z najvišjim tveganjem v tej skupini. Tveganje se povečuje z obsegom – višje ravni aktivnosti povečajo verjetnost odkrivanja ne glede na to, katera razširitev se uporablja.
Takoj ustavite vse dejavnosti ozaveščanja in prekinite uporabo vseh orodij za avtomatizacijo tretjih oseb prek nastavitev in zasebnosti. Ne poskušajte premostiti omejitve ali ustvariti novega računa – oboje lahko poveča kazen. Počakajte, da se omejitev izteče, nato pa nadaljujte s 5–10 ročnimi zahtevami za povezavo s toplimi stiki, preden ponovno uvedete avtomatizacijo. Če omejitev zahteva preverjanje identitete, nemudoma predložite svoj osebni dokument. Ko je dostop ponovno vzpostavljen, preklopite na platformo v oblaku, namesto da se vrnete k razširitvi brskalnika.
LinkedIn® uporablja tehniko prstnih odtisov brskalnika, ki preverja statične vire datotek, povezane z znanimi ID-ji razširitev. Če te datoteke obstajajo v vašem brskalniku, LinkedIn® potrdi, da je razširitev nameščena – ne glede na to, ali se aktivno izvaja. Poleg tega LinkedIn® spremlja manipulacijo DOM-a (koda, vbrizgana v strukturo strani), nenavadne vzorce klicev API-ja, ki jih ustvarijo avtomatizirana dejanja, in vedenjske ritme, ki se razlikujejo od običajne človeške dejavnosti.
Da. Uporabniška pogodba LinkedIn® izrecno prepoveduje razširitve brskalnika, ki avtomatizirajo dejavnosti, strgajo podatke ali spreminjajo videz platforme. Kršitve lahko povzročijo začasne omejitve računa, trajne omejitve funkcij ali popolno začasno ukinitev računa. LinkedIn® aktivno pregleduje več kot 6,000 specifičnih razširitev za Chrome z uporabo prstnega odtisa brskalnika, zato za zaznavanje ni potrebno, da LinkedIn® opazi sumljivo vedenje – prisotnost razširitve v vašem brskalniku je dovolj, da sproži zastavico.
Ne. Omejitve veljajo za račun LinkedIn®, ne za samo razširitev. Ko sistem LinkedIn® označi vaš račun, odstranitev razširitve ne razveljavi kazni. Omejitev ostane v veljavi za celotno obdobje – običajno od 24 ur do 7 dni za prvo kršitev – in kršitev se zabeleži v zgodovini vašega računa, kar pomeni, da bodo prihodnje kršitve sprožile hitrejše in strožje posledice. Koliko razširitev za Chrome lahko zazna LinkedIn®? Od leta 2026 LinkedIn® aktivno pregleduje več kot 6,000 razširitev za Chrome. To število je bilo leta 2025 približno 2,000 in se je vztrajno povečevalo, saj se je infrastruktura za zaznavanje LinkedIn® širila. Seznam vključuje orodja za avtomatizacijo, razširitve za strganje podatkov in orodja za obogatitev profila – pa tudi nekatere razširitve, ki niso povezane z LinkedIn® in so še vedno sprožile opozorila glede računa.
Vse razširitve niso prepovedane. Pravilnik LinkedIna® je posebej usmerjen na razširitve, ki avtomatizirajo dejanja, strgajo podatke, vstavljajo kodo v strukturo strani ali spreminjajo njen videz brez dovoljenja. Standardna orodja za produktivnost, ki niso povezana z LinkedInom®, običajno niso tarča. Vendar pa skript za prstne odtise LinkedIna® pregleda širok seznam in celo razširitve s posredno interakcijo z LinkedInom® so občasno sprožile opozorila. Vsakdo, ki se ukvarja z ozaveščanjem LinkedIna®, se mora izogibati vsem razširitvam, ki se neposredno dotikajo vmesnika LinkedIna®.
Uporaba orodij za avtomatizacijo LinkedIn® ni nezakonita po nobenem veljavnem zakonu ali sodni odločbi. Tveganje je pogodbene in ne kazenske narave – kršitev uporabniške pogodbe LinkedIn® lahko povzroči omejitev ali začasno ukinitev računa, ne pa tudi pravnega pregona. Vendar pa strganje osebnih podatkov iz profilov LinkedIn® brez soglasja sproža ločene pomisleke v skladu s predpisi o varstvu podatkov, vključno z GDPR, zlasti za uporabnike s sedežem v EU ali tiste, ki ciljajo na ljudi v EU.
LinkedIn® navaja, da se skeniranje razširitev uporablja za zaščito platforme in njenih članov pred strganjem in zlorabo. Glede na lastni odziv LinkedIna® na poročanje o tej praksi zazna razširitve, ki strgajo podatke brez soglasja članov ali kako drugače kršijo njihove pogoje storitve. Poleg ID-jev razširitev LinkedIn®-jev skript za prstne odtise zbira tudi širše podatke o napravi, vključno s številom jeder procesorja, ločljivostjo zaslona, časovnim pasom, jezikovnimi nastavitvami in zvočnimi informacijami – vse to se uporablja kot del infrastrukture za spremljanje računov in preprečevanje zlorab.