جواب سريع: يكتشف LinkedIn® المتصفحات التي لا تحتوي على واجهة رسومية من خلال نظام متعدد الطبقات يتحقق من بصمات مصافحة TLS وخصائص بيئة JavaScript مثل navigator.webdriverتشمل هذه التقنيات: توقيعات حقن DOM من إضافات المتصفح، وسمات المتصفح المفقودة، وتحديد الموقع الجغرافي لعنوان IP، وأنماط السلوك - كل ذلك في آن واحد. لا تُفعّل أي إشارة منفردة تنبيهًا؛ إذ يُقيّم LinkedIn® كامل البنية التحتية. يُعدّ فهم كل طبقة أمرًا بالغ الأهمية لأي شخص يُشغّل نظامًا أمنيًا. أتمتة LinkedIn® بأمان في عام 2026.
ما هو المتصفح بدون واجهة رسومية ولماذا تستهدفه لينكد إن؟
المتصفح بدون واجهة رسومية هو متصفح ويب يعمل بدون واجهة مستخدم رسومية، ويتم التحكم فيه بالكامل بواسطة التعليمات البرمجية. تستخدم أدوات مثل Puppeteer وPlaywright وSelenium متصفح Chrome بدون واجهة رسومية لأتمتة إجراءات LinkedIn® - مثل زيارة الملفات الشخصية وإرسال طلبات الاتصال وإرسال الرسائل - بسرعة فائقة.
يحظر موقع LinkedIn® صراحةً استخدام المتصفحات التي تعمل بدون واجهة رسومية في اتفاقية المستخدم الخاصة به. والسبب واضح: فالتنفيذ بدون واجهة رسومية هو الأساس التقني لكل برامج الروبوت، وبرامج استخراج البيانات، وأدوات البريد العشوائي على المنصة. في عام 2026، أصبحت بنية الكشف الخاصة بـ LinkedIn® تعمل على مستويات متعددة في آنٍ واحد، مما يجعل اكتشاف تطبيقات المتصفحات التي تعمل بدون واجهة رسومية، حتى وإن كانت بسيطة، ممكناً في غضون دقائق.
طبقات الكشف الست التي يستخدمها LinkedIn® في عام 2026

1. بصمة TLS
هذه هي طبقة الكشف الأكثر استهانةً. يترك كل متصفح بصمة TLS - وهي توقيع لمجموعات التشفير والامتدادات والمنحنيات الإهليلجية التي يقترحها أثناء مصافحة SSL/TLS عند إنشاء اتصال آمن. يُنتج متصفح Chrome الحقيقي توقيع TLS محددًا وموثقًا جيدًا (تجزئة JA3/JA4). أما متصفح Chrome بدون واجهة رسومية والأدوات المبنية على Node.js فتستخدم افتراضيًا تكوينات مكتبة TLS أساسية مختلفة، مما ينتج عنه مصافحة غير متطابقة.
الأهم من ذلك، أن LinkedIn® تستطيع فحص هذه البصمة قبل تحميل أي محتوى للصفحة . يتم رصد أي طلب يدّعي أنه من Chrome ولكنه يحمل ملف تعريف TLS غير خاص بـ Chrome على مستوى الشبكة، قبل تشغيل أي جافا سكريبت. لهذا السبب، فإن مجرد انتحال سلسلة وكيل مستخدم Chrome لا يُعد حماية كافية.
2. ال navigator.webdriver الممتلكات
أي متصفح يتم التحكم فيه بواسطة Puppeteer أو Playwright أو Selenium يقوم تلقائيًا بتعيين navigator.webdriver = true في بيئة جافا سكريبت، تتحقق نصوص صفحات LinkedIn® من هذه الخاصية عند تحميل الصفحة. وهي أسرع وأوضح تأكيد على أن الجلسة مؤتمتة. يمكن للملحقات الخفية إخفاء هذه الخاصية، لكن ذلك يُحدث تناقضات أخرى تُفاقم عدم تطابق بصمة المستخدم.
3. خصائص بيئة المتصفح المفقودة
يحتوي متصفح Chrome الأصلي الذي يعمل على جهاز حقيقي على مجموعة كاملة من الخصائص: إضافات المتصفح، ومعالج WebGL حقيقي يعمل بواسطة وحدة معالجة الرسومات، ومصفوفات الخطوط القياسية، والوظائف window.chrome و window.chrome.runtime الكائنات، وأبعاد الشاشة الواقعية. يُرجع متصفح كروم بدون واجهة رسومية، افتراضيًا، مصفوفات المكونات الإضافية الفارغة، ومُعالجات WebGL البرمجية، والعناصر المفقودة أو المعطلة. window.chrome تقوم فحوصات JavaScript الخاصة بـ LinkedIn® بتقييم هذه الإشارات مقابل القيم المتوقعة لجلسة Chrome حقيقية، وتبني تصنيف ثقة لتحديد ما إذا كانت الجلسة بشرية أم لا.
4. الكشف عن حقن DOM
تقوم أدوات أتمتة LinkedIn® القائمة على إضافات المتصفح بحقن شيفرة خارجية - فئات، ومعرفات، ومستمعي أحداث - مباشرةً في بنية صفحة LinkedIn® (نموذج كائن المستند). تقوم برامج LinkedIn® النصية بفحص صفحتها بحثًا عن عناصر خارجية. أي إضافة تُضيف أزرار "الاتصال التلقائي" أو تُعدّل سلوك الصفحة تترك أثرًا قابلًا للكشف في نموذج كائن المستند، والذي تتعرف عليه طبقة أمان LinkedIn® في الوقت الفعلي.
لهذا السبب، تستخدم خوارزمية LinkedIn® لعام 2026 تقنية كشف حقن DOM لإضافات المتصفح كإحدى طرق الكشف الرئيسية الثلاث، إلى جانب تتبع عناوين IP وتحليل السلوك. احجز عرضًا تجريبيًا من Konnector.ai لتتعرف على كيفية تجنب نموذج التنفيذ الهجين لدينا لهذه الطرق الثلاث.
5. تحديد الموقع الجغرافي عبر بروتوكول الإنترنت و"السفر المستحيل"
إذا كان حسابك الشخصي على LinkedIn® يُسجّل الدخول عادةً من دبلن في تمام الساعة 9 صباحًا، بينما تُسجّل أداة أتمتة سحابية الدخول في الوقت نفسه من خادم مركز بيانات في فرانكفورت في تمام الساعة 9:01 صباحًا، فإن LinkedIn® يُصنّف هذا السلوك على أنه مستحيل جغرافيًا لمستخدم بشري واحد. يحتفظ LinkedIn® بقاعدة بيانات شاملة لسمعة عناوين IP. تُصنّف عناوين IP الخاصة بمراكز البيانات من AWS وAzure وGoogle Cloud مسبقًا على أنها عالية المخاطر ، وغالبًا ما يتم حظرها على مستوى المصادقة قبل إنشاء أي جلسة. تُعدّ عناوين IP السكنية المطابقة لموقع حسابك المعتاد شرطًا أساسيًا لعام 2026 للأدوات السحابية.
6. التحليل السلوكي
حتى لو كانت جميع إشارات بصمات الأصابع سليمة، تظل أنماط السلوك قابلة للكشف . يحلل LinkedIn® وتيرة الكتابة (إدخال الأحرف في 0.01 ثانية ليس سلوكًا بشريًا)، وأنماط التمرير، ومسارات حركة الماوس، ومدة الجلسة، وكثافة الإجراءات (50 إجراءً في 3 دقائق)، واتساق التوقيت بين الجلسات. تُنتج أداة تعمل بدون واجهة رسومية، وتُنفذ الإجراءات بدقة آلية - كل نقرة تفصل بينها 30 ثانية بالضبط - توزيعًا إحصائيًا لا يمكن لأي إنسان محاكاته. وكما نوضح في دليلنا حول ما إذا كان LinkedIn® يكشف التأخيرات العشوائية ، حتى التوقيت العشوائي يمكن رصده إذا كان التوزيع نفسه مُولّدًا خوارزميًا وليس مُوجّهًا لغرض مُحدد.
لماذا لا تُعتبر أدوات الحوسبة السحابية أكثر أمانًا تلقائيًا لأتمتة LinkedIn®؟
من المفاهيم الخاطئة الشائعة في مجال أتمتة لينكدإن® أن الانتقال من إضافة المتصفح إلى أداة سحابية يزيل خطر الكشف. هذا غير صحيح.
تستبدل أدوات الحوسبة السحابية التي تُشغّل متصفح Chrome بدون واجهة رسومية على خوادم مراكز البيانات المشتركة، مخاطر حقن DOM بمخاطر بصمة TLS، ومخاطر سمعة عنوان IP، ومخاطر الموقع الجغرافي للجلسة في آنٍ واحد. يتغير تصميم الأداة، لكن مستوى الكشف لا يتحسن تلقائيًا. لا تُصبح أدوات الحوسبة السحابية أكثر أمانًا إلا عند دمجها بين عناوين IP سكنية مخصصة، وبصمة متصفح موثوقة، وتنفيذ سلوك يُحاكي سلوك المستخدم البشري، وحصر النشاط في الموقع الجغرافي المعتاد للحساب وساعات العمل.
يُعدّ النموذج الهجين أصعب بنية تحتية للكشف في عام 2026 : جلسة Chrome حقيقية على جهاز وعنوان IP حقيقيين، مع منطق سحابي يُدير وتيرة التصفح وتسلسله وتخصيصه. ينتج عن ذلك بصمة TLS أصلية، وعنوان IP سكني حقيقي، وبيئة متصفح كاملة لا تستطيع أنظمة LinkedIn® تمييزها عن النشاط اليدوي. سجّل مجانًا في Konnector.ai - نموذج التنفيذ لدينا مبنيٌّ على هذه البنية تحديدًا.

أتمتة LinkedIn® التي تجتاز كل طبقة من طبقات الكشف
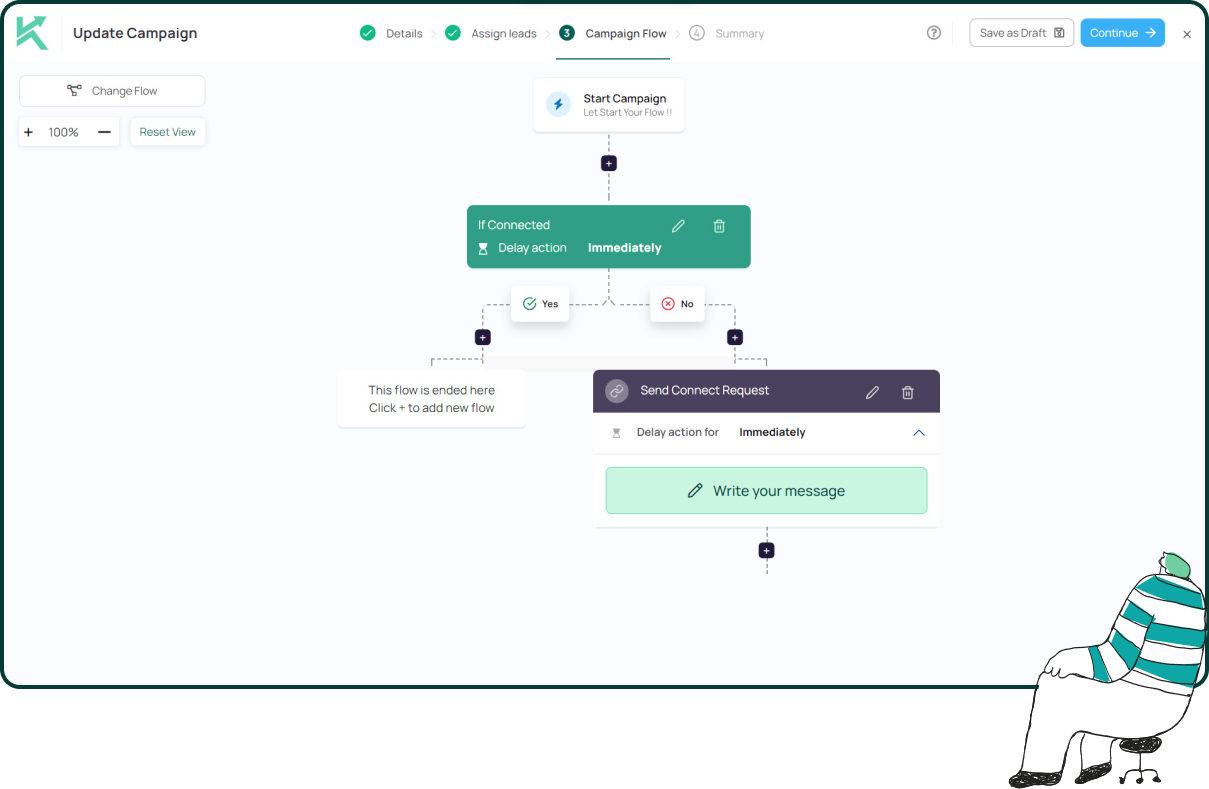
تستخدم Konnector.ai نموذج تنفيذ هجينًا يجمع بين إجراءات مُتحكَّم بها عبر المتصفح في جلسة LinkedIn® حقيقية، ومنطق مُنسَّق سحابيًا للتحكم في وتيرة العمل وتخصيصه وتسلسله. لا حاجة إلى متصفح Chrome بدون واجهة رسومية على خوادم مشتركة، ولا حقن DOM، ولا عناوين IP لمراكز البيانات. إنها ببساطة أتمتة LinkedIn® تُحاكي تمامًا عمل محترف مُركِّز يقوم بمهام مُحدَّدة.
📅 احجز عرضًا تجريبيًا مجانيًا → تعرف على كيفية تعامل بنية Konnector.ai مع كل طبقة كشف تستخدمها LinkedIn® في عام 2026.
⚡ سجل مجاناً → ابدأ أتمتة LinkedIn® الآمنة اليوم - بدون متصفحات بدون واجهة رسومية، وبدون خطر الحظر.
ضاعف جهودك في الوصول إلى جمهورك على LinkedIn® 11 مرة مع
الأتمتة وجيل الذكاء الاصطناعي
استغل قوة أتمتة LinkedIn® والذكاء الاصطناعي لتوسيع نطاق وصولك بشكل غير مسبوق. تفاعل مع آلاف العملاء المحتملين أسبوعيًا من خلال التعليقات المدعومة بالذكاء الاصطناعي والحملات التسويقية المستهدفة، كل ذلك من خلال منصة واحدة قوية لتوليد العملاء المحتملين.
الأسئلة الشائعة
يستخدم LinkedIn® طبقات كشف متعددة في آن واحد، تشمل بصمة TLS، وعلامة navigator.webdriver، وخصائص المتصفح المفقودة (المكونات الإضافية، وWebGL، وwindow.chrome)، وإشارات حقن DOM، وتتبع عناوين IP، وتحليل السلوك. هذه الإشارات مجتمعة تجعل الأتمتة بدون واجهة رسومية قابلة للكشف بدرجة عالية.
نعم. تُظهر إعدادات Puppeteer وPlaywright الافتراضية إشارات أتمتة واضحة مثل navigator.webdriver = true، وقوائم المكونات الإضافية الفارغة، وWebGL المُعالَج بواسطة البرمجيات، وكائنات JavaScript قابلة للتحديد. يتحقق LinkedIn® بنشاط من هذه المؤشرات في الوقت الفعلي.
تُحلل تقنية بصمة TLS كيفية بدء المتصفح لاتصال آمن. تُنتج الأدوات التي تعمل بدون واجهة رسومية نمط مصافحة مختلفًا عن المتصفحات الحقيقية، مما يسمح لـ LinkedIn® باكتشاف الأتمتة حتى قبل تحميل الصفحة.
نعم. يمكن لـ LinkedIn® تحديد حالات عدم التطابق في سلوك IP وبصمات TLS وأنماط تحديد الموقع الجغرافي قبل حدوث إجراءات المستخدم، مما يجعل الكشف على مستوى الشبكة أحد المرشحات المبكرة.
لا. غالبًا ما تزيد الأدوات السحابية من المخاطر إذا اعتمدت على عناوين IP لمراكز البيانات، أو خوادم بروكسي مشتركة، أو إعدادات المتصفح الافتراضية. يعتمد الأمان على الجمع بين إشارات المتصفح الحقيقية، وعناوين IP المنزلية، وسلوك المستخدم البشري.
النهج الأكثر أمانًا هو نموذج هجين يستخدم جلسة متصفح Chrome حقيقية على جهازك وعنوان IP الخاص بك، بالإضافة إلى منطق أتمتة ذكي للجدولة والتسلسل. ينتج عن ذلك إشارات طبيعية تشبه الإشارات البشرية.
نعم. إن التبديل المتكرر لبروتوكول الإنترنت، أو عدم تطابق المواقع الجغرافية، أو أنماط "السفر المستحيل" (تسجيل الدخول من بلدان مختلفة خلال فترات زمنية قصيرة) هي مؤشرات قوية على الأتمتة.
يحدث السفر غير المنطقي عندما يبدو أن حسابًا ما يسجل الدخول من مواقع جغرافية بعيدة خلال فترة زمنية غير واقعية. يصنف LinkedIn® هذا السلوك على أنه مشبوه وقد يقيد الحساب.
نعم. يستطيع LinkedIn® اكتشاف عمليات حقن DOM وسلوك البرامج النصية غير المعتاد الناتج عن الإضافات. تترك الأدوات المصممة بشكل سيئ آثارًا واضحة في بيئة المتصفح.
نعم. يتتبع LinkedIn® توقيت النقرات، وأنماط الكتابة، وسلوك التصفح، وتسلسلات التفاعل. وتُعدّ الإجراءات المُوقّتة بدقة أو المتكررة مؤشرات قوية على الأتمتة.
لا يُعدّ استخدام برامج التشغيل الآلي على LinkedIn® غير قانوني، ولكنه قد يُخالف شروط خدمة LinkedIn® إذا حاكى سلوكًا غير بشري أو استخدم أدوات غير مُصرّح بها. وقد يؤدي ذلك إلى توجيه تحذيرات أو فرض قيود أو حظر الحساب.
نعم. الرسائل الشخصية التي تُحاكي أسلوب البشر تُقلل من إشارات البريد العشوائي وتُحسّن التفاعل. ورغم أنها لا تُزيل خطر الكشف تمامًا، إلا أنها تُحسّن أداء الحملة بشكل ملحوظ.
تساعد عناوين IP السكنية على محاكاة سلوك المستخدم الحقيقي من خلال ربط نشاطك بموقع جغرافي ثابت. كما أنها تقلل من الشكوك مقارنةً بعناوين IP الخاصة بمراكز البيانات أو عناوين IP الخاصة بالخوادم الوكيلة المشتركة.
نعم. يمكن بسهولة رصد الفترات الزمنية الثابتة، أو عمليات الإرسال الجماعية، أو الارتفاعات المفاجئة غير الطبيعية في النشاط. يُعد التباين الطبيعي في التوقيت أمرًا أساسيًا لمحاكاة السلوك البشري.
نعم. يقوم LinkedIn® بتحليل سمات المتصفح الأكثر عمقًا مثل تكوين الجهاز، وسلوك العرض، والمكونات الإضافية المثبتة، وإشارات الأجهزة لإنشاء بصمة متصفح فريدة.
تُعدّ بصمة المتصفح عملية تحديد هوية المستخدم بناءً على خصائص المتصفح والجهاز الفريدة. غالبًا ما تفشل أدوات الأتمتة في محاكاة هذه الخصائص بدقة، مما يُسهّل عملية الكشف.
استخدم جلسات تصفح حقيقية، وعناوين IP ثابتة، وتوسيع نطاق النشاط تدريجيًا، ورسائل مخصصة، وتغيرات توقيت طبيعية. تجنب الحجم المفرط والأنماط غير الطبيعية.
الاعتماد على الكم على حساب الجودة. إن التواصل العام بكميات كبيرة مع توقيت غير مناسب ودون أي تخصيص هو أسرع طريقة لكشف الرسائل وتقليل معدلات الرد.
نعم. إن تسجيل الدخول من أجهزة متعددة أو بيئات غير مألوفة بشكل متكرر يمكن أن يؤدي إلى تشغيل عمليات التحقق الأمني وزيادة خطر الكشف.
يُعدّ التواصل اليدوي أكثر أمانًا بطبيعته لأنه يُنتج إشارات بشرية طبيعية. ومع ذلك، يمكن للأتمتة المُصممة جيدًا والتي تُحاكي السلوك البشري أن تُحقق مستويات أمان مماثلة.