Se vi pasigis iom da tempo esplorante aŭtomatigajn ilojn de LinkedIn®, vi preskaŭ certe vidis ambaŭ terminojn. Retumila aŭtomatigo. API-aŭtomatigo. Foje en la sama frazo, foje uzata interŝanĝeble.
Ili ne estas la sama afero. La diferenco inter ili determinas kiom detektebla estas via atingo, ĉu via konto pluvivas grandskale, kaj kiujn agojn vi povas efektive aŭtomatigi.
Jen la plej klara analizo de ambaŭ — kion ili signifas, kiel LinkedIn® traktas ilin, kaj kion tio signifas por iu ajn, kiu faras kontaktojn en 2026.
Kio Estas Retumila Aŭtomatigo?
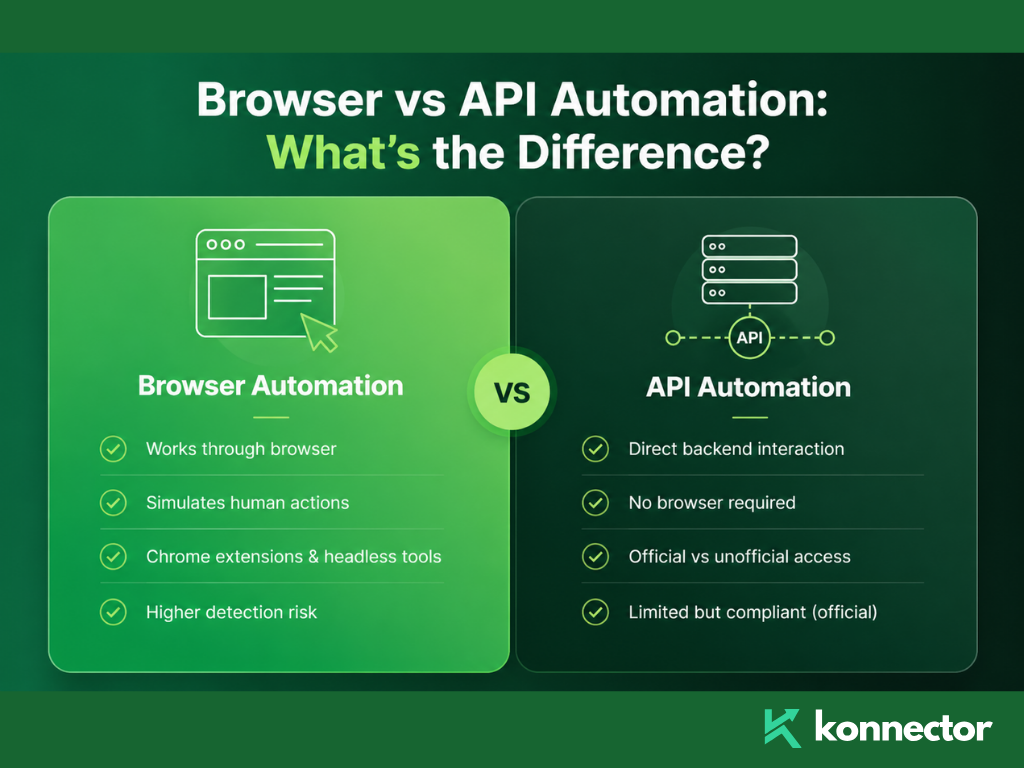
Retumila aŭtomatigo signifas, ke programaro regas retumilon por vi — alklakante butonojn, plenigante kampojn, navigante inter paĝoj — same kiel homo farus, nur sen homo faranta tion.
Ekzistas du ĉefaj formoj de retumila aŭtomatigo uzataj kun LinkedIn®:
Kromaj etendoj. Ĉi tiuj instaliĝas rekte en vian retumilon, injektas kodon en la paĝstrukturon de LinkedIn®, kaj aŭtomatigas agojn dum vi estas ensalutinta. Ili aldonas sin al via aktiva sesio. LinkedIn® vidas vian veran IP-adreson kaj viajn verajn kuketojn — sed ankaŭ vidas DOM-manipuladon, fremdan JavaScript-on injektitan en siajn paĝojn, kaj agpadronojn, kiuj ne kongruas kun normala homa konduto.
Senkapa aŭ nub-bazita retumila aŭtomatigo. Ĉi tiuj funkciigas retumilon sur fora servilo — ne via maŝino. Iloj uzantaj Puppeteer, Playwright, aŭ Selenium falas en ĉi tiun kategorion. Ili simulas plenan retumilan medion, sed de datumcentra IP-adreso, kun falsa retumila fingrospuro, sur aparataro, kiu neniam antaŭe havis ensaluton per LinkedIn®-konto.
Retumila aŭtomatigo provas aspekti kiel homo uzanta LinkedIn®. La demando estas kiom konvinka tiu impreso efektive estas — kaj la detektaj sistemoj de LinkedIn® en 2026 estas tre bonaj por trovi la diferencon.
Kio estas API-aŭtomatigo?
API-aŭtomatigo signifas interagi rekte kun la fonaj sistemoj de LinkedIn® per programeca interfaco — tute preterirante la retumilon.
LinkedIn® havas oficiala API — partnera programo kiu permesas al aprobitaj kompanioj aliri specifajn datumojn kaj funkciojn per rajtigitaj finpunktoj. Enhavplanado, analizo kaj certaj CRM-integriĝoj estas permesitaj tiel. Propra LinkedIn® politiko pri malpermesita programaro distingas inter neaŭtorizita aŭtomatigo kaj oficiala API-aliro — ili estas traktataj tre malsame.
Estas ankaŭ neoficiala API-aliro — kie iloj retroinĝenieras la internajn API-vokojn de LinkedIn® kaj imitas ilin programece. Tio esence skrapas ĉe la API-tavolo anstataŭ la retumila tavolo. Ĝi estas ankoraŭ eksplicite malpermesita laŭ la Uzanto-Interkonsento de LinkedIn®, ankoraŭ detektebla, kaj portas la samajn konto-riskojn kiel retumil-bazita skrapado.
La ŝlosila distingo estas ĉu la API-aliro estas rajtigita de LinkedIn® aŭ ne. Oficiala API-aliro estas permesita. Neoficiala API-replikado ne estas.
Kiel LinkedIn® Detektas Ĉiun Tipon
| Aŭtomatiga Tipo | Kiel ĝi funkcias | Primara Detekto-Signalo | Riska Nivelo |
|---|---|---|---|
| Chrome etendo | Injektas JavaScript en la vivan paĝon de LinkedIn® | DOM-manipulado, fremda kodo en paĝostrukturo, fingrospura skanado de etendaĵo | Alta — 60% pli alta risko de detekto ol nubaj iloj |
| Nuba senkapa retumilo | Funkcias falsan retumilan sesion sur fora servilo | IP-adreso de datumcentro, neebla vojaĝflago, falsa retumilfingrospuro | Alta — sesioj markitaj ene de 48 horoj sub 2026 fingrospurado |
| Neoficiala API-skrapado | Imitas la internajn API-vokojn de LinkedIn® | API-vokpadronoj malkongruaj kun reala uzanto, rapideco-anomalioj | Alta — malrespektas la Kondiĉojn de Servo sendepende de laŭteco |
| Oficiala LinkedIn® API | Rajtigita partnera aliro al aprobitaj finpunktoj | Neniu — plene aprobita | Neniu — konforma laŭ dezajno |
| Hibrida modelo (reala retumilo + nuba logiko) | Agoj funkcias en reala retumila sesio; ritmo administrata en la nubo | Minimuma — aŭtentika TLS-fingrospuro, vera loĝdoma IP-adreso, homsimila tempigo | Malalta — plej sekura arkitekturo en 2026 |

Kial Chrome-Etendaĵoj Estas la Plej Riska Elekto
Kromaj kromprogramoj ŝajnas sekuraj ĉar ili funkcias ene de via propra retumilo, sur via propra komputilo, kun via propra IP-adreso. Tiu loka spuro estas reala — kaj dum longa tempo ĝi malfaciligis detekti kromprogramojn.
Tio ŝanĝiĝis. LinkedIn® nun aktive skanas pli ol 6,000 Kroma kromprogramos per provado aliri senmovajn dosierajn rimedojn asociitajn kun specifaj kromprogramoj. La ĉeesto de la kromprogramo estas detektebla sendepende de ĉu ĝi aktive funkcias.
Preter detektado, etendaĵoj injektas fremdan kodon en la paĝstrukturon de LinkedIn®. LinkedIn® plenumas integrecajn kontrolojn sur sia propra DOM. Kodo injektita de kromprogramo por aŭtomatigi klakojn, plenigojn kaj navigadon lasas subskribon. Tiu subskribo estas ĝuste tio, kion la fingrospurado de LinkedIn® por 2026-sesio celas kapti.
Kromaj kromprogramoj ŝajnas lokaj kaj sekuraj. Sed "loka" ne signifas "nevidebla". LinkedIn® serĉas ilin antaŭ ol vi eĉ alklakis butonon.
Kial Nubaj Senkapaj Retumiloj Ankaŭ Ne Estas la Respondo
La intuicio malantaŭ la transiro al nub-bazitaj iloj havas sencon: se via retumilo estas sur fora servilo, via propra konto estas protektita kontraŭ detekto. Tio ne estas tute kiel ĝi funkcias.
Nubaj iloj kiuj funkcias senkapa Chrome en komuna datencentro serviloj anstataŭigas DOM-injektan riskon per TLS-fingrospura risko, IP-reputacia risko kaj sesia geografia risko — samtempe.
Senkapa retumilo malkaŝas la navigator.webdriver flago defaŭlte — JavaScript-eco kiu signalas al iu ajn retejo, ke la retumilo estas kontrolata programe. LinkedIn® legas ĉi tion. Defaŭltaj agordoj de Puppeteer kaj Playwright klare montras ĝin.
Eĉ per evitadteknikoj, IP-adresoj de datumcentroj estas antaŭklasifikitaj kiel altriskaj fare de la IP-reputacia datumbazo de LinkedIn®. La IP-intervaloj de AWS, Azure, kaj Google Cloud estas markitaj ĉe la aŭtentiga tavolo antaŭ ol iu ajn sesio estas establita. Aldonu la riskon de "neebla vojaĝado" — via konto ensalutos el Dublino je la 9a horo matene kaj el Frankfurta servilo je la 9:01a horo matene — kaj la kreskanta risko rapide fariĝas grava.
La Arkitekturo Kiu Vere Funkcias: Hibrida
La plej sekura aŭtomatiga arkitekturo de LinkedIn® en 2026 kombinas realan retumilon plenumo kun nub-administrita logiko.
Agoj funkcias ene de aŭtentika retumila sesio — reala IP-adreso, realaj kuketoj, reala TLS-fingrospuro, reala Chrome-medio. La nuba tavolo administras la inteligentecon: kiam sendi, kiun celi, kiun sekvencon sekvi, kiel ritmigi agadon ene de sekuraj limoj. La retumilo faras la agon. La nubo faras la pensadon.
Tio produktas sesion, kiun LinkedIn® ne povas distingi de mana agado — ĉar la sesiaj signaloj estas identaj al tiuj de reala homo laboranta. La sola diferenco estas, ke decidoj pri sekvencado kaj ritmo okazas en la nubo, ne en la kapo de homo.
Jen la ekzekutmodelo, sur kiu Konnector.ai estas konstruita. Neniu kromprogramo por Chrome. Neniu senkapa retumilo sur datumcentra servilo. Ĉiu konto funkcias per dediĉita loĝdomaj IP-adresoj, aŭtentaj retumilaj sesioj, kaj homsimila tempiga variado — kun homa aprobo necesa antaŭ ol iu ajn mesaĝo estas sendita.
La celo ne estas trompi la detektan sistemon de LinkedIn®. Ĝi estas ne doni al ĝi ion ajn por detekti. Realaj sesioj, realaj IP-adresoj, reala konduto — jen kiel aspektas sekura aŭtomatigo.
📅 Rezervu Senpagan Demonstraĵon → Vidu kiel la hibrida arkitekturo de Konnector.ai traktas LinkedIn®-aŭtomatigon sen la risko de detekto.
⚡ Registriĝu Senpage → Komencu hodiaŭ efektivigi konformajn LinkedIn®-rilatajn kontaktojn — neniuj senkapaj retumiloj, neniuj Chrome-etendaĵoj, neniu risko de malpermeso.
Retumilo kontraŭ API-Aŭtomatigo: Rapida Referenco
| demando | Retumila Aŭtomatigo | Oficiala API-Aŭtomatigo |
|---|---|---|
| Kion ĝi povas aŭtomatigi? | Konektopetoj, mesaĝoj, profilvidoj, ŝatoj, komentoj | Enhavo-eldonado, analitiko, rajtigitaj CRM-integriĝoj |
| Ĉu LinkedIn® permesas tion? | Ne — malpermesite laŭ Uzanto-Interkonsento Sekcio 8.2 | Jes — nur por aprobitaj partneroj uzantaj rajtigitajn finpunktojn |
| Risko de detekto? | Alta — DOM-signaloj, fingrospurado, IP-flagoj, kondutaj ŝablonoj | Neniu — aprobita aliro |
| Ĉu ĝi povas sendi konektopetojn? | Jes — sed je konto-risko | Ne — ne havebla per la oficiala API |
| Plej sekura versio? | Hibrida modelo: reala retumila sesio + nub-administrita ritmo | N/A — oficiala API jam estas la normo |

Ŝlosilo Takeaways
- Retumila aŭtomatigo simulas homajn agojn en retumilo. API-aŭtomatigo interagas rekte kun la interna servo de LinkedIn® — ĉu per oficialaj aŭ neoficialaj kanaloj.
- Kromaj kromprogramoj injektas fremdan kodon en la paĝostrukturon de LinkedIn® kaj estas detekteblaj per Skanado de LinkedIn® de pli ol 6 000 konataj kromprogramoj.
- Senkapaj retumiloj en la nubo portas riskon de datumcentro pri IP-adreso, neeble vojaĝajn flagojn, kaj defaŭlte malkaŝas la signalon navigator.webdriver.
- Neoficiala API-skrapado imitas la internajn vokojn de LinkedIn® — ankoraŭ malpermesita, ankoraŭ detektebla, sama kontorisko kiel retumila aŭtomatigo.
- Oficiala aliro al LinkedIn® API estas plene permesita — sed limigita al aprobitaj partneroj kaj limigita al specifaj agoj.
- la plej sekura arkitekturo en 2026 estas hibrida modelo: reala retumila sesio, dediĉita loĝdoma IP-adreso, nub-administrita ritmo, homa aprobo antaŭ sendado.
- Konnector.ai estas konstruita sur ĉi tiu hibrida modelo — neniu kromprogramo por Chrome, neniu senkapa retumilo, neniu komuna infrastrukturo.
plia legado
- Kiel Akiri Klientojn Per LinkedIn® Aŭtomatigo
- LinkedIn® Aŭtomatigo en 2026: Sekuraj Iloj, Limoj kaj Fakulaj Strategioj
- Sekura LinkedIn® Aŭtomatigo: La Kompleta Gvidilo
11-oble Via LinkedIn®-Disvastiĝo Kun
Aŭtomatigo kaj Gen AI
Utiligu la potencon de LinkedIn®-aŭtomatigo kaj Gen AI por plifortigi vian atingon kiel neniam antaŭe. Engaĝigu milojn da klientoj ĉiusemajne per AI-movitaj komentoj kaj celitaj kampanjoj - ĉio de unu potenca platformo por generi klientojn.
Oftaj Demandoj
Retumila aŭtomatigo uzas programaron por simuli homajn agojn ene de retumilo, kiel ekzemple sendi konektopetojn, rigardi profilojn aŭ sendi mesaĝojn al eventualaj klientoj. Ĝi funkcias per rekta interagado kun la interfaco de LinkedIn®, ofte per etendaĵoj aŭ aŭtomataj retumiloj.
API-aŭtomatigo interagas rekte kun la fonaj sistemoj de LinkedIn® anstataŭ uzi retumilon. Ĉi tio povas esti farita per la oficiala API de LinkedIn® (aprobita kaj konforma) aŭ per neoficialaj metodoj (malantaŭen inĝenieritaj kaj malpermesitaj).
LinkedIn® nur permesas aŭtomatigon per sia oficiala API por aprobitaj partneroj. Ĉiuj formoj de retumila aŭtomatigo kaj neoficiala API-uzado malobservas la Uzanto-Interkonsenton de LinkedIn® kaj portas konto-riskon.
Kromaj etendaĵoj injektas kodon en LinkedIn®-paĝojn, kiu povas esti detektita per DOM-integreckontroloj kaj fingrospurado de etendaĵoj. LinkedIn® aktive skanas konatajn etendaĵojn, igante ilin unu el la plej riskaj aŭtomatigaj metodoj.
Ne. Nub-bazitaj iloj enkondukas diversajn riskojn kiel ekzemple detekto de IP-adresoj en datumcentroj, faktkonfliktoj en fingrospuroj de retumiloj kaj flagoj de "neebla vojaĝado". Ĉi tiujn signalojn aktive monitoras LinkedIn®.
La plej sekura aliro estas hibrida modelo, kie agoj funkcias en reala retumila sesio kun loĝdoma IP-adreso, dum aŭtomatiga logiko (tempigo, sekvencado, celado) estas administrata en la nubo.
Ne. La oficiala LinkedIn® API ne subtenas sendadon de konektopetoj aŭ aŭtomataj mesaĝoj. Ĝi estas limigita al aprobitaj uzkazoj kiel enhavpublikigado, analitiko kaj CRM-integriĝoj.
LinkedIn® rajtas limigi vian konton, redukti viajn agadlimojn, movi mesaĝojn al la retpoŝtkesto "Alia", aŭ permanente suspendi vian profilon depende de la graveco de la malobservo.
Hibrida aŭtomatigo evitas detekteblajn signalojn kiel injektitajn skriptojn, falsajn retumilajn mediojn kaj suspektindan IP-agadon. Ĝi funkcias uzante realajn sesiojn, igante agadon ŝajni nedistingebla de homa konduto.