LinkedIn®-i jõustamismeetmed on kiiremad, nutikamad ja raskemini tagasipööratavad kui kunagi varem. Teie valitud tööriist on nüüd suurim muutuja teie konto turvalisuse tagamisel.
Kui oled LinkedIn®-i suhtlust juba mõnda aega automatiseerinud, oled ilmselt märganud, kuidas olukord sinu jalge all muutub. Ühendusetaotluste piirangud on rangemad.
Piirangud toimuvad kiiremini. Ja taastumine? Sellest on saanud aeglane ja valulik protsess, mille puhul pole mingit garantiid, et teie konto täielikult terveks saab.
LinkedIn®-i tuvastussüsteemid on märkimisväärselt arenenud. See, mis toimis 2023. aastal, jäi vaevu püsima ka 2024. aastal ning 2025. aastaks võttis platvorm kasutusele oma nullusaldusliku turbemudeli – arhitektuuri, mis on loodud iga seansi, iga toimingu ja iga seadme kontrollimiseks. 2026. aastal ei ole jõustamine enam ainult reageeriv, vaid ennustav.
See artikkel ei räägi sellest, millisel tööriistal on paremad funktsioonid, rohkem integratsioone või elegantsem juhtpaneel. See räägib millestki fundamentaalsemast: milline arhitektuur hoiab teie LinkedIn® konto elus?
Enamik inimesi ei tea aga järgmist: enamik LinkedIn® automatiseerimistööriistade hoiatusi, mis viivad ajutiste piirangute, ühenduse piirangute ja täielike keeludeni, tulenevad ühest kindlast tööriistakategooriast. Ja selle artikli lõpuks saate täpselt aru, miks.
Kuidas Chrome'i laiendused tegelikult töötavad (ja mida LinkedIn® näeb)
Läheme korraks tehniliseks, lihtsas keeles.
Kui installite LinkedIn®-i automatiseerimise Chrome'i laienduse, sisestab see koodi otse teie LinkedIn®-i brauseri vahekaardile. See manipuleerib DOM-iga (veebilehe alusstruktuur), klõpsab nuppe, kerib profiile ja saadab sõnumeid, matkides teie toiminguid brauseris.
Ja siin on kõige olulisem osa: iga toiming toimub kliendi poolel. See tähendab, et laiendus töötab teie IP-aadressi, brauseri sõrmejälje ja seansiküpsiste põhjal. LinkedIn®-i esiotsa tuvastusskriptid näevad laienduse DOM-manipulatsioone reaalajas.
Levinud eksiarvamus
Kas LinkedIn® suudab tuvastada „inimlikke” juhuslikke viivitusi?
Jah. Mustrite analüüs ulatub ajastusintervallidest kaugemale. LinkedIn® tuvastussüsteemid analüüsivad hiire liikumise trajektoore, kerimiskäitumist, klõpsamise koordinaate ja toimingute järjestusi. Laiendus, mis lisab toimingute vahele juhuslikke 3-7-sekundilisi viivitusi, kuvab endiselt masina mustreid igas teises dimensioonis. Viivitused on õhuke varjatus põhimõtteliselt tuvastatavale käitumisele.
Seepärast käivitavadki Chrome'i laiendused enamiku LinkedIn® automatiseerimistööriistade hoiatusi. Laiendus asub sõna otseses mõttes LinkedIn® ukse ees ja manipuleerib lehte, samal ajal kui LinkedIn® seda jälgib.
Mitme konto probleem
Olukord läheb hullemaks, kui haldad mitut LinkedIn® kontot. Mitme konto haldamine laienduste kaudu samal brauseril ja IP-aadressil on LinkedIn® tuvastussüsteemi üks suurimaid ohumärke. Sama brauseri sõrmejälg, sama IP, erinevad kontod, samad laienduse käitumismustrid. LinkedIn® süsteemide jaoks on see eksimatu signaal automatiseerimise kuritarvitamisest.
Kuidas pilvepõhised tööriistad töötavad (ja miks arhitektuur on põhimõtteliselt erinev)
Pilvepõhised LinkedIn® automatiseerimistööriistad kasutavad täiesti teistsugust lähenemisviisi. Koodi brauserisse sisestamise asemel töötavad nad kaugserverist. Teie brauser ei ole automatiseerimisprotsessi kunagi kaasatud.
Siin on, mida see praktikas tähendab:
- Spetsiaalsed IP-aadressid või iga konto jaoks on määratud vahelduvad elamuproksiidid, seega näib iga konto sisselogimist oma asukohast oma seadmest
- Seansi haldamine toimub serveripoolsel tasandil, täiesti väljaspool LinkedIn® esiotsa tuvastuskihti
- Koodisüstimist ja DOM-manipulatsiooni pole vajaja brauseri sõrmejälgede ebakõlasid pole
- Ei sõltu arvuti sisselülitamisest, automatiseerimine töötab taustal ööpäevaringselt

See arhitektuur on kooskõlas LinkedIn® 2026. aasta nullusaldusväärse turbemudeliga. LinkedIn® jaoks näeb pilvepõhine seanss välja nagu kasutaja sisselogimine teisest seadmest, mis on täiesti normaalne käitumine maailmas, kus inimesed pääsevad LinkedIn®-ile ligi telefonide, tahvelarvutite, sülearvutite ja lauaarvutite kaudu kogu päeva jooksul.
Key Takeaway
Pilvepõhist LinkedIn® automatiseerimist peetakse turvalisemaks arhitektuuriks, kuna see toimib infrastruktuuri, mitte brauseri tasandil. LinkedIn® esiotsa skriptidel pole midagi tuvastada, kuna automatiseerimine ei puuduta kunagi esiotsa.
2026. aasta riskimaatriks: kõrvuti võrdlus
Siin on võrdlus kahe arhitektuuri vahel iga olulise ohutusmõõtme osas:
| Riskitegur | Chrome'i laiendus | Pilvepõhine tööriist |
|---|---|---|
| DOM-i süstimise tuvastamine | Kõrge risk – süstib otse LinkedIn® lehele | Riskivaba – brauseri sekkumist pole vaja |
| Brauseri sõrmejälg | Paljastatud – kasutab teie tegelikku sõrmejälge | Isoleeritud – spetsiaalne pilveseanss |
| IP-aadressi kokkupuude | Teie isiklik/kontori IP on nähtav | Eramu- või pühendatud IP-aadressid konto kohta |
| Mitme konto turvalisus | Oluline ohumärk – sama brauser, sama IP | Täielikult isoleeritud keskkonnad konto kohta |
| Käitumismustrite analüüs | Tuvastatav — masinamustrid on kliendi poolel nähtavad | Minimaalne kokkupuude – toimingud toimuvad serveripoolsel tasandil |
| Soojendusvõime | Eeldab võrgus olemist ja aktiivset tegutsemist | Töötab automaatselt taustal |
| Null-usaldusväärsuse ühilduvus | Konfliktid seansi kinnitamisega | Näib olevat seaduslik lisaseade |
| Piirangute diagnoosimine | Raske – isikliku tegevusega sassis | Selged logid, armatuurlauad ja tugi |
„Soojendusfaktor“: miks pilvetööriistadel on struktuuriline eelis
Soojendusperiood pole 2026. aastal valikuline. LinkedIn® algoritm märgistab kontod, mis üleöö muutuvad passiivsest olekust suure mahuga kontodeks. Kui teie konto on nädalaid vaikne olnud ja saadab äkki päevas 50 ühendusetaotlust, on see erepunane signaal, olenemata sellest, millist tööriista te kasutate.
Siit saate teada, kuidas uut LinkedIn® kontot automatiseerimiseks ette valmistada:
Alusta väikese mahuga, orgaanilise välimusega aktiivsusega: profiilivaatamised, sisuga suhtlemine, jälgijad ja käputäis ühenduse loomise taotlusi päevas. Suurenda mahtu järk-järgult 2-3 nädala jooksul, kuni saavutad oma sihtaktiivsuse taseme. See õpetab LinkedIn® algoritmile, et sinu konto on aktiivne ja kasvab loomulikul teel.
Siin muutub arhitektuuriline erinevus praktiliseks:
Chrome'i laienduste soojendustoimingute teostamiseks peate olema võrgus, brauser avatud ja laiendus töötamas. Sülearvuti sulgemisel soojendustoimingud peatuvad. Kui lähete puhkusele, läheb teie konto uuesti passiivseks.
Pilvepõhised tööriistad, näiteks Konnector.AI, käivitavad taustal automaatselt soojendusmikrotoiminguid: profiilivaatamisi, jälgimisi, sisuga suhtlemist – kõik see simuleerib järkjärgulist, orgaanilist tõusu päevade ja nädalate jooksul ilma sinupoolse käsitsi pingutuseta. Sinu konto jääb pidevalt aktiivseks olenemata sellest, kas oled oma laua taga või mitte.
Mis juhtub, kui asjad lähevad valesti: piiramine ja taastumine
Ükski süsteem pole kuulikindel. Isegi parima tööriista ja kõige konservatiivsemate sätete korral võib ette tulla piiranguid. Oluline on see, kui kiiresti saate probleemi diagnoosida ja taastada.
Kui nüüd mõtled, mida teha, kui sinu LinkedIn® kontole seatakse piirangud, siis siin on lihtne juhend:
Peatage koheselt kogu automatiseerimine. Oodake enne mis tahes toimingute tegemist 24–48 tundi. Vaadake oma hiljutised tegevused üle, et leida midagi, mis võis piirangu käivitada: äkilised mahu hüpped, agressiivsed järjestused või kõrge rämpsposti teatamise määr. Pilvepõhise tööriista kasutamisel kontrollige tegevuslogisid, et tuvastada täpne käivitaja. Jätkake tegevust järk-järgult palju madalama helitugevusega.
Chrome'i laienduste piiranguid on raskem diagnoosida, kuna põhjus on seotud teie isikliku brauseritegevusega. Kas see oli laienduses? Kas see oli teie käsitsi tehtud toiming? Kas see oli brauseri värskendus, mis muutis sõrmejälje parameetrit? Silumisala on tohutu.
Pilvepõhised tööriistad pakuvad tavaliselt üksikasjalikke tegevuslogisid, juhtpaneele ja spetsiaalset tuge, et täpselt tuvastada, mis piirangu käivitas. Automaatika on teie isiklikust tegevusest eraldatud, seega on põhjuse ja tagajärje seos palju selgem.
Loe lähemalt—-> Mida teha, kui teie LinkedIn® kontole seatakse piirangud?
Kuidas vältida LinkedIn® vanglasse sattumist?
- Pea kinni iganädalastest ühendusetaotluste piirangutest. LinkedIn®-i piirmäär on tervete ja väljakujunenud kontode puhul umbes 100–150 nädalas. Uued või hiljuti piiratud kontod peaksid sellest piirmäärast oluliselt allapoole jääma.
- Ärge kunagi ületage päevast sõnumite arvu läve. Üldiselt aktsepteeritud ohutu vahemik on jääda alla 50–70 sõnumi päevas.
- Väldi külmade potentsiaalsete klientide puhul agressiivseid järjestusi. Mitmed järelpärimised kellelegi, kes pole vastanud, annavad LinkedIn® süsteemidele märku rämpsposti käitumisest.
- Jälgige oma vastuvõtuprotsenti. Kui teie ühendusetaotlustest aktsepteeritakse vähem kui 20–30%, siis toimib teie sihtimine, mitte maht.
Kas Sales Navigator muudab ohutusvõrrandit?
See on LinkedIn® automatiseerimise üks levinumaid küsimusi ja vastust mõistetakse sageli valesti.
Kas Sales Navigatori kasutamine muudab minu automatiseerimise turvalisemaks? Ei. Sales Navigator on andmete ja filtreerimise kiht, mitte kaitsekiht. See ei kaitse teie kontot avastamise eest ega muuda automatiseerimist oma olemuselt vähem riskantseks.
Siiski parandab Sales Navigator kaudselt turvalisust . Parem sihtimine tähendab vähem ebaolulisi sõnumeid, mis tähendab vähem adressaatide klikke nupul „Teata rämpspostist”, mis omakorda parandab saatja mainet. Turvalisuse paranemine tuleneb paremast sihtimise täpsusest, mitte tööriistast endast.
Seepärast on see kombinatsioon oluline. Sales Navigatoriga integreeruvad pilvepõhised tööriistad, näiteks Konnector.AI, ühendavad parema sihtimise turvalisema infrastruktuuriga. Saate Sales Navigatori filtrite täpsuse koos pilvepõhise teostuse arhitektuurilise turvalisusega. Sales Navigatori automatiseerimistööriistad toimivad kõige paremini koos pilvearhitektuuriga, mitte laiendustega.
Loe lähemalt—-> Kasuta LinkedIn® Sales Navigatorit tasuta Konnector.AI laiendusega
VPN-i ja puhverserveri küsimus
Kas LinkedIn® suudab tuvastada, kas ma kasutan VPN-i või puhverserverit?
Jah. LinkedIn® suudab tuvastada enamiku kommerts-VPN-ide ja andmekeskuste puhverserverite IP-aadresse. Need IP-vahemikud on tuntud ja LinkedIn®-i turvasüsteemid märgistavad neid sageli.
Siin on põhjus, miks VPN ei lahenda Chrome'i laienduste probleemi: isegi kui VPN maskeerib teie IP-aadressi, süstib laiendus ikkagi koodi DOM-i . IP-kiht on ainult üks tuvastusvektor. LinkedIn®-i esiotsa skriptid näevad endiselt DOM-i manipuleerimist, masinlikke interaktsioonimustreid ja brauseri sõrmejälje ebajärjekindlust.
Pilvepõhised tööriistad kasutavad kodukasutajatele või spetsiaalseid IP-aadresse, mida on oluliselt raskem märgistada, kuna need näevad välja nagu tavalised tarbija internetiühendused. Veelgi olulisem on see, et need välistavad täielikult muud tuvastusvektorid: puudub DOM-i süstimine, brauseri sõrmejälje tuvastamine ja kliendipoolne mustrite analüüs.
Asi on selles, et VPN on vale probleemi lahendus. Tööriista arhitektuur on olulisem kui IP-kiht, mille te selle ette panete.
Miks Konnector.AI ehitati pilvekeskselt (mitte järelmõttena)?
Konnector.AI loodi esimesest päevast peale pilvepõhise LinkedIn® automatiseerimisplatvormina, mitte Chrome'i laiendusena, mis hiljem pilvevaliku külge kinnitati. See erinevus on oluline, sest kogu toote arhitektuur, alates seansihaldusest kuni IP-aadresside käitlemise ja soojendusloogikani, on üles ehitatud pilvepõhistele turvapõhimõtetele.
Konnectori Chrome'i laienduse kohta
Konnectoril on küll Chrome'i laiendus, kuid see töötab põhimõtteliselt erinevalt automatiseerimislaiendustest. Konnectori laiendus ei teosta brauseri automatiseerimist. See ei tööta teie IP-aadressi, brauseri sõrmejälje ega seansiküpsiste põhjal. See eksisteerib puhtalt mugavuse huvides: teie LinkedIn® konto ühendamiseks ja müügivihjete loendite hõlpsaks kogumiseks. Isegi kui kasutate Konnectori Chrome'i laiendust, toimuvad kõik LinkedIn® tegevused spetsiaalsel pilveseansil . Teie brauseris ei toimu mingeid toiminguid. HTML-i süstimisi ei toimu. Teie IP-aadressi ei kasutata kunagi. Teie brauserit ei kasutata kunagi.
Konnector.AI pilvepõhised turvafunktsioonid
Kõik funktsioonid on üles ehitatud konto kaitsmise ümber, mitte hiljem külge kinnitatud.

Peamine erinevus: kui LinkedIn®-i süsteemid vaatavad Konnector.AI seanssi, näevad nad ainult kasutaja sisselogimist teisest seadmest. Puudub DOM-manipulatsioon, mida tuvastada, laienduskood, mida märgistada, ja brauseri sõrmejäljeanomaaliad, mis hoiatust käivitaksid. See on struktuurilt nähtamatu tuvastusvektoritele, mis Chrome'i laiendusi püüavad.
Kohtuotsus
Chrome'i laiendused ei ole oma olemuselt "kurjad". Paljud neist loodi heade kavatsustega ja pakkusid kasulikke funktsioone. Kuid nende arhitektuur, mis süstib koodi LinkedIn® brauseri vahekaardile ja töötab teie isiklikust seansist, seab teid avastamisriskidele, mida pilvetööriistadel lihtsalt pole.
Aastal 2026, tänu LinkedIn®-i nullusaldusstrateegia uuendustele ja nutikamatele tuvastussüsteemidele, on kõige turvalisem LinkedIn®-i automatiseerimistööriist see, mis ei puuduta kunagi teie brauserit.
Pilvepõhine on turvalisem arhitektuur. Punkt.
Ja pilvepõhiste tööriistade hulgas on need, mis loodi pilvekeskselt, näiteks Konnector.AI, mitte need, mis lisasid pilvefunktsiooni oma laiendusele hiljem. Hankige parim mõlemast ja õppige, kuidas oma LinkedIn®-i teavitustööd turvaliselt automatiseerida, broneerides meie juures demo !
11x teie LinkedIn®-i teavitustegevus koos
Automatiseerimine ja Gen AI
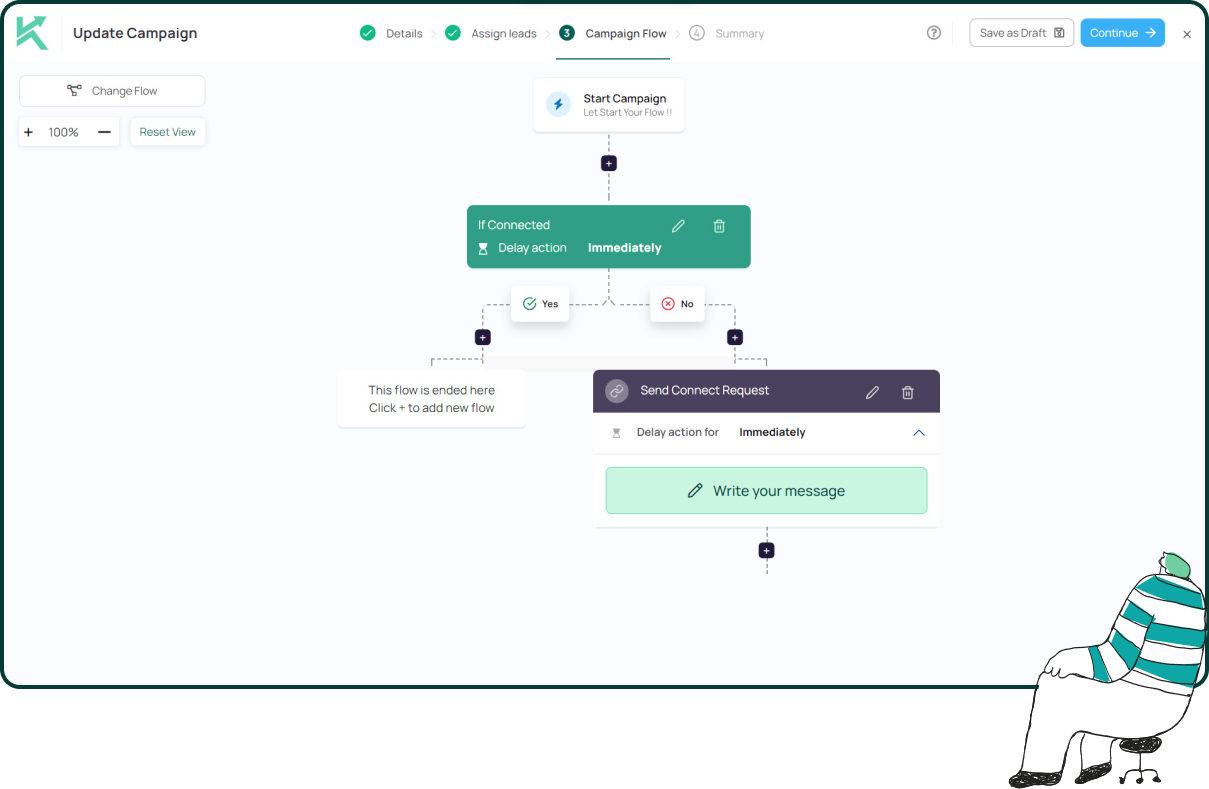
Rakenda LinkedIn® automatiseerimise ja tehisintellekti potentsiaali, et oma haaret enneolematult laiendada. Kaasa tuhandeid müügivihjeid igal nädalal tehisintellektil põhinevate kommentaaride ja suunatud kampaaniatega – kõik ühelt müügivihjete genereerimise võimsalt platvormilt.
Korduma kippuvad küsimused
Jah. Pilvepõhised tööriistad on struktuurilt turvalisemad, kuna need käitavad automatiseerimist kaugserveritest, mitte teie brauserist. See eemaldab olulised tuvastussignaalid, näiteks DOM-i süstimise, brauseri sõrmejälgede paljastamise ja kliendipoolse käitumise jälgimise, mida laiendused ei suuda varjata.
Jah. LinkedIn® suudab tuvastada brauseri tasemel automatiseerimismustreid, sealhulgas DOM-manipulatsiooni, klõpsamisjärjestusi, kerimiskäitumist ja brauseri sõrmejäljeanomaaliaid. Laiendused toimivad teie seansi sees, muutes need LinkedIn®-i esiotsa jälgimissüsteemidele nähtavaks.
Piirangud tekivad tavaliselt käitumuslike signaalide, mitte tööriista enda tõttu. Järsk aktiivsuse suurenemine, agressiivne teavitusmaht, madal vastuvõtuprotsent, korduvad sõnumimustrid või mitu sama brauserit/IP-aadressi kasutavat kontot võivad käivitada LinkedIn® riskisüsteemid.
LinkedIn®-i nullusaldussüsteem kontrollib iga sisselogimisseanssi, seadet ja tegevust, selle asemel et eeldada usaldust. See tähendab, et brauseri toiminguid jäljendavaid automatiseerimistööriistu on lihtsam märgistada, samas kui serveripoolne automatiseerimine, mis kuvatakse tavalise seadme sisselogimisena, on vähem kahtlane.
Ei. VPN varjab ainult teie IP-aadressi. See ei peida brauseri automatiseerimise signaale, nagu DOM-süstimised, klõpsamismustrid või sõrmejälgede ebajärjekindlus. Tuvastussüsteemid hindavad mitut tegurit, mitte ainult IP-asukohta.
Alusta väikesemahuliste tegevustega, nagu profiilivaatamised, meeldimised, jälgimised ja paar ühenduse loomise taotlust päevas. Suurenda aktiivsust järk-järgult 2–3 nädala jooksul. See loob käitumuslikke usaldussignaale, mis näitavad LinkedIn®-is, et sinu konto on aktiivne ja kasvab loomulikult.
Ei. Sales Navigator parandab sihtimise täpsust, kuid ei vähenda automatiseerimise tuvastamise riski. Ohutus tuleneb käitumise kvaliteedist ja tööriista arhitektuurist, mitte Sales Navigatori enda kasutamisest.
Kõige turvalisem seadistus ühendab
• pilvepõhine teostus
• spetsiaalsed sessioonikeskkonnad
• nutikad aktiivsuse piirangud
• järkjärguline soojendus
• kõrge sihtimistäpsus
See kombinatsioon minimeerib tuvastussignaale, säilitades samal ajal loomuliku käitumise.
Jah. Mitme konto haldamine samast brauserist või IP-aadressist on suur riskisignaal. LinkedIn® süsteemid suudavad tuvastada identseid seadme sõrmejälgi ja tegevusmustreid erinevatel kontodel, mis sageli viib piiranguteni.
Lõpetage automatiseerimine kohe, oodake 24–48 tundi, vaadake hiljutist tegevust päästikute suhtes üle, vähendage oluliselt tegevuse mahtu ja jätkake järk-järgult. Aeglane tegutsemine annab märku normaalsest kasutajakäitumisest ja parandab taastumisvõimalusi.