Kui olete LinkedIn® automatiseerimistööriistu uurinud, olete peaaegu kindlasti näinud mõlemat terminit. Brauseri automatiseerimine. API automatiseerimine. Mõnikord samas lauses, mõnikord vaheldumisi.
Need ei ole sama asi. Nende erinevus määrab, kui märgatav on teie teavitustegevus, kas teie konto jääb mastaabis püsima ja milliseid toiminguid saate tegelikult automatiseerida.
See on mõlema kõige selgem jaotus – mida need tähendavad, kuidas LinkedIn® neid käsitleb ja mida see tähendab kõigile, kes 2026. aastal teavitustööd teevad.
Mis on brauseri automatiseerimine?
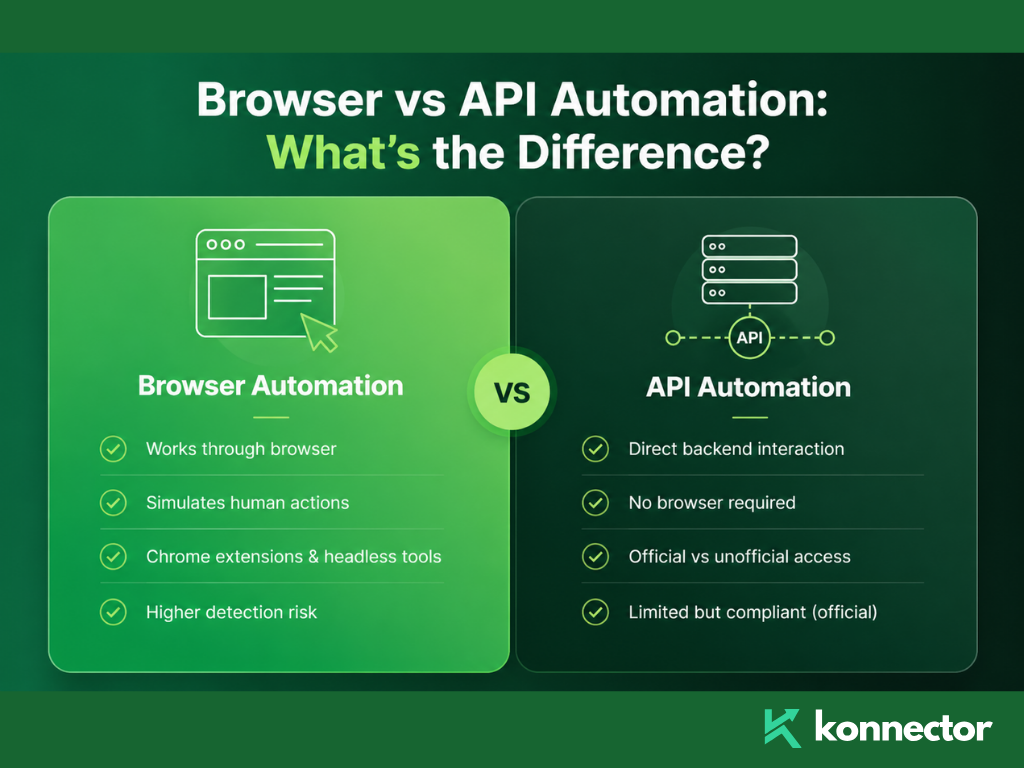
Brauseri automatiseerimine tähendab, et tarkvara juhib teie nimel veebibrauserit – klõpsab nuppe, täidab välju, navigeerib lehtede vahel – samamoodi nagu inimene, lihtsalt ilma inimeseta.
LinkedIn®-is kasutatakse kahte peamist brauseri automatiseerimise vormi:
Chrome'i laiendused. Need installitakse otse teie brauserisse, sisestavad koodi LinkedIn®-i lehestruktuuri ja automatiseerivad toiminguid, kui olete sisse logitud. Need tuginevad teie aktiivsele seansile. LinkedIn® näeb teie tegelikku IP-aadressi ja teie tegelikke küpsiseid – aga näeb ka DOM-manipulatsioone, oma lehtedele sisestatud võõrast JavaScripti ja toimingumustreid, mis ei vasta tavapärasele inimkäitumisele.
Peata ehk pilvepõhine brauseriautomaatika. Need käitavad brauserit kaugserveris – mitte teie arvutis. Puppeteer, Playwright või Selenium tööriistad kuuluvad sellesse kategooriasse. Need simuleerivad täielikku brauserikeskkonda, kuid andmekeskuse IP-aadressilt, võltsitud brauseri sõrmejäljega, riistvaral, millele pole varem LinkedIn® kontoga sisse logitud.
Brauseri automatiseerimine püüab LinkedIni® kasutades paista inimese moodi. Küsimus on selles, kui veenev see mulje tegelikult on – ja LinkedIni® tuvastussüsteemid on 2026. aastal erinevuse märkamisel väga head.
Mis on API automatiseerimine?
API automatiseerimine tähendab otsest suhtlemist LinkedIn®-i taustsüsteemidega programmilise liidese kaudu – brauserist täielikult mööda minnes.
LinkedIn®-il on ametlik API – partnerprogramm, mis võimaldab heakskiidetud ettevõtetel volitatud lõpp-punktide kaudu juurde pääseda teatud andmetele ja funktsioonidele. Sel viisil on lubatud sisu ajastamine, analüüs ja teatud CRM-integratsioonid. LinkedIn®-i enda keelatud tarkvara poliitika eristab volitamata automatiseerimist ja ametlikku API-juurdepääsu – neid koheldakse väga erinevalt.
Samuti on olemas mitteametlik API-juurdepääs – kus tööriistad pöördprojekteerivad LinkedIn®-i sisemisi API-kõnesid ja matkivad neid programmiliselt. See on sisuliselt API-kihilt kraapimine, mitte brauserikihilt. See on LinkedIn®-i kasutajalepingu kohaselt endiselt selgesõnaliselt keelatud , on endiselt tuvastatav ja sellega kaasnevad samad kontoriskid kui brauseripõhisel kraapimisel.
Peamine erinevus seisneb selles, kas LinkedIn® on API juurdepääsu autoriseerinud või mitte. Ametlik API juurdepääs on lubatud. Mitteametlik API replikatsioon mitte.
Kuidas LinkedIn® iga tüüpi tuvastab
| Automatiseerimise tüüp | Kuidas see töötab | Esmane tuvastussignaal | Riskitase |
|---|---|---|---|
| Chrome'i laiendus | Lisab JavaScripti LinkedIn®-i reaalajas lehele | DOM-i manipuleerimine, võõrkood lehe struktuuris, laienduse sõrmejälje skannimine | Kõrge — 60% suurem avastamisrisk kui pilvetööriistad |
| Pilvepõhine peata brauser | Käivitab kaugserveris võltsitud brauseriseansi | Andmekeskuse IP-aadress, võimatu reisilipp, võlts brauseri sõrmejälg | Kõrge – seanssid märgistatud sees 48 tundi alla 2026 sõrmejälgede võtmise |
| Mitteametlik API kraapimine | Jäljendab LinkedIn® sisemisi API-kõnesid | API kõnemustrid ei ole kooskõlas tegeliku kasutaja omadega, määraanomaaliad | Kõrge – rikub teenusetingimusi olenemata helitugevusest |
| Ametlik LinkedIn® API | Volitatud partneri juurdepääs kinnitatud lõpp-punktidele | Puudub – täielikult lubatud | Puudub – vastavusse viidud juba konstruktsioonilt |
| Hübriidmudel (päris brauser + pilveloogika) | Toimingud käivitatakse reaalses brauseriseansis; tempot hallatakse pilves | Minimaalne — ehtne TLS-sõrmejälg, päris kodune IP-aadress, inimlaadne ajastus | Madal — kõige turvalisem arhitektuur aastal 2026 |

Miks on Chrome'i laiendused kõige riskantsem valik
Chrome'i laiendused tunduvad turvalised, kuna need töötavad teie enda brauseris, teie enda masinas ja teie enda IP-aadressiga. See kohalik jalajälg on reaalne – ja pikka aega muutis see laienduste tuvastamise raskeks.
See muutus. LinkedIn® otsib nüüd aktiivselt üle 6,000 Chrome'i laienduse , püüdes juurde pääseda konkreetsete laienduse ID-dega seotud staatilistele failiressurssidele. Laienduse olemasolu on tuvastatav olenemata sellest, kas see aktiivselt töötab.
Lisaks tuvastamisele süstivad laiendused LinkedIn®-i lehestruktuuri võõrkoodi. LinkedIn® teostab oma DOM-i terviklikkuse kontrolle. Laienduse poolt klikkide, täitmiste ja navigeerimise automatiseerimiseks süstitud kood jätab allkirja. Just selle allkirja püüdmiseks on LinkedIn®-i 2026. aasta seansi sõrmejälgede funktsioon loodud.
Chrome'i laiendused tunduvad lokaalsed ja turvalised. Kuid „lokaalne” ei tähenda „nähtamatut”. LinkedIn® otsib neid juba enne, kui olete nupule klõpsanud.
Miks pilvepeata brauserid pole ka lahendus
Pilvepõhistele tööriistadele ülemineku taga peituv intuitsioon on loogiline: kui teie brauser asub kaugserveris, on teie enda konto avastamise eest kaitstud. See ei toimi päris nii.
Pilvetööriistad, mis käitavad Chrome'i ilma peata jagatud andmekeskuse serverites, asendavad DOM-i süstimise riski TLS-sõrmejälje riski, IP-maine riski ja seansi geograafilise asukoha riskiga – samaaegselt.
Peata brauser paljastab navigator.webdriver flag by default – JavaScripti omadus, mis annab veebisaidile märku, et brauserit juhitakse programmiliselt. LinkedIn® loeb seda. Puppeteer ja Playwright vaikeseaded näitavad seda selgelt.
Isegi vargustehnikate abil liigitab LinkedIn® IP-mainete andmebaas andmekeskuste IP-aadressid eelnevalt kõrge riskiga aadressideks. AWS-i, Azure'i ja Google Cloudi IP-vahemikud märgistatakse autentimiskihil enne mis tahes seansi loomist. Lisage sellele „võimatu reisimise“ risk – teie kontole logitakse sisse Dublinist kell 9.00 ja Frankfurdi serverist kell 9.01 – ning koondrisk muutub kiiresti tõsiseks.
Arhitektuur, mis tegelikult toimib: hübriid
2026. aasta kõige turvalisem LinkedIn® automatiseerimise arhitektuur ühendab reaalse brauseri käivitamise pilvepõhise loogikaga.
Toimingud toimuvad ehtsa brauseriseansi sees – päris IP, päris küpsised, päris TLS-sõrmejäljed, päris Chrome'i keskkond. Pilvekiht haldab intelligentsust: millal saata, keda sihtida, millist järjestust järgida, kuidas tegevust ohututes piirides tempot hoida. Brauser teeb ära. Pilv mõtleb.
See loob seansi, mida LinkedIn® ei suuda käsitsi tehtavast tegevusest eristada – sest seansi signaalid on identsed päris inimese töötamisega. Ainus erinevus on see, et järjestamise ja tempo otsused tehakse pilves, mitte inimese peas.
See on Konnector.ai teostusmudel. Chrome'i laiendust pole. Andmekeskuse serveris pole peata brauserit. Iga konto töötab spetsiaalsete elamu IP-aadresside , ehtsate brauseriseansside ja inimlaadse ajastusvariatsiooniga – enne iga sõnumi saatmist on vaja inimese heakskiitu.
Eesmärk ei ole LinkedIn®-i tuvastussüsteemi petta. Eesmärk on mitte anda sellele midagi tuvastatavat. Päris seansid, päris IP-aadressid, päris käitumine – just nii näeb välja turvaline automatiseerimine.
📅 Broneeri tasuta demo → Vaata, kuidas Konnector.ai hübriidarhitektuur LinkedIn® automatiseerimist ilma avastamisriskita käsitleb.
⚡ Registreeru tasuta → Alusta juba täna nõuetele vastava LinkedIn® teavitustööga – ei mingeid peata brausereid, Chrome'i laiendusi ega blokeerimise ohtu.
Brauseri vs API automatiseerimine: kiirjuhend
| Küsimus | Brauseri automatiseerimine | Ametlik API automatiseerimine |
|---|---|---|
| Mida see automatiseerida saab? | Ühenduse loomise taotlused, sõnumid, profiilivaatamised, meeldimised, kommentaarid | Sisu avaldamine, analüütika, volitatud CRM-integratsioonid |
| Kas LinkedIn® lubab seda? | Ei — keelatud vastavalt Kasutajalepingu punktile 8.2 | Jah – ainult heakskiidetud partneritele, kes kasutavad volitatud lõpp-punkte |
| Avastamise oht? | Kõrge – DOM-signaalid, sõrmejälgede võtmine, IP-lipud, käitumismustrid | Puudub – juurdepääs on lubatud |
| Kas see saab saata ühendusetaotlusi? | Jah – aga konto riskiga | Ei — pole ametliku API kaudu saadaval |
| Kõige turvalisem versioon? | Hübriidmudel: päris brauseriseanss + pilvepõhine tempo | Pole kohaldatav — ametlik API on juba standard |

Võtme tagasivõtmine
- Brauseri automatiseerimine simuleerib brauseris toimuvaid inimtegevusi. API automatiseerimine suhtleb otse LinkedIn®-i taustsüsteemiga – kas ametlike või mitteametlike kanalite kaudu.
- Chrome'i laiendused sisestavad LinkedIn® lehe struktuuri võõrkoodi ja on tuvastatavad järgmiste kanalite kaudu: LinkedIn®-i skannimine enam kui 6,000 teadaoleva laienduse kohta.
- Pilvepõhised peata brauserid kannavad endas andmekeskuse IP-aadressi riski, võimatute reiside lippe ja vaikimisi kuvavad navigator.webdriver signaali.
- Mitteametlik API kraapimine jäljendab LinkedIn® sisekõnesid – endiselt keelatud, endiselt tuvastatav, sama kontorisk nagu brauseri automatiseerimisel.
- Ametlikule LinkedIn® API-le on täielik juurdepääs lubatud, kuid piiratud ainult heakskiidetud partneritega ja piiratud konkreetsete toimingutega.
- . kõige turvalisem arhitektuur aastal 2026 on hübriidmudel: päris brauseriseanss, spetsiaalne kodune IP-aadress, pilvepõhine tempo reguleerimine, inimese kinnitus enne saatmist.
- Konnector.ai on üles ehitatud sellele hübriidmudelile – pole Chrome'i laiendust, peata brauserit ega jagatud infrastruktuuri.
Lisalugemist
- Kuidas LinkedIn® automatiseerimise abil kliente hankida
- LinkedIn® automatiseerimine aastal 2026: ohutud tööriistad, piirangud ja ekspertstrateegiad
- Turvaline LinkedIn® automatiseerimine: täielik juhend
11x teie LinkedIn®-i teavitustegevus koos
Automatiseerimine ja Gen AI
Rakenda LinkedIn® automatiseerimise ja tehisintellekti potentsiaali, et oma haaret enneolematult laiendada. Kaasa tuhandeid müügivihjeid igal nädalal tehisintellektil põhinevate kommentaaride ja suunatud kampaaniatega – kõik ühelt müügivihjete genereerimise võimsalt platvormilt.
Korduma kippuvad küsimused
Brauseri automatiseerimine kasutab tarkvara, et simuleerida veebibrauseris inimtegevusi, näiteks ühenduse loomise taotluste saatmist, profiilide vaatamist või potentsiaalsetele klientidele sõnumite saatmist. See toimib otse LinkedIn® liidesega suheldes, sageli laienduste või automatiseeritud brauserite kaudu.
API automatiseerimine suhtleb otse LinkedIn®-i taustsüsteemidega brauseri kasutamise asemel. Seda saab teha LinkedIn®-i ametliku API kaudu (heakskiidetud ja nõuetele vastav) või mitteametlike meetodite abil (pöördprojekteeritud ja keelatud).
LinkedIn® lubab automatiseerimist ainult oma ametliku API kaudu heakskiidetud partneritele. Kõik brauseri automatiseerimise ja mitteametliku API kasutamise vormid rikuvad LinkedIn® kasutajalepingut ja toovad kaasa kontoriski.
Chrome'i laiendused süstivad LinkedIn® lehtedele koodi, mida saab tuvastada DOM-i terviklikkuse kontrollide ja laienduste sõrmejälgede abil. LinkedIn® otsib aktiivselt teadaolevaid laiendusi, mis teeb neist ühe kõrgeima riskiga automatiseerimismeetodi.
Ei. Pilvepõhised tööriistad toovad kaasa erinevaid riske, näiteks andmekeskuse IP-aadressi tuvastamine, brauseri sõrmejälgede ebajärjekindlus ja „võimatu reisimise” märgid. LinkedIn® jälgib neid signaale aktiivselt.
Kõige turvalisem lähenemisviis on hübriidmudel, kus toimingud toimuvad reaalses brauseriseansis kodu IP-aadressiga, samas kui automatiseerimisloogikat (ajastus, järjestamine, sihtimine) hallatakse pilves.
Ei. Ametlik LinkedIn® API ei toeta ühendusetaotluste ega automatiseeritud sõnumite saatmist. See on piiratud heakskiidetud kasutusjuhtudega, nagu sisu avaldamine, analüüs ja CRM-integratsioonid.
LinkedIn® võib olenevalt rikkumise raskusastmest teie kontot piirata, teie aktiivsuspiiranguid vähendada, sõnumid postkasti „Muu” teisaldada või teie profiili jäädavalt peatada.
Hübriidne automatiseerimine väldib tuvastatavaid signaale, nagu süstitud skriptid, võltsitud brauserikeskkonnad ja kahtlane IP-tegevus. See toimib reaalsete seansside abil, mistõttu tegevus tundub inimkäitumisest eristamatu.