Si vous avez déjà effectué des recherches sur les outils d'automatisation LinkedIn®, vous avez certainement rencontré ces deux termes : automatisation du navigateur et automatisation des API. Ils apparaissent parfois dans la même phrase, parfois utilisés indifféremment.
Ce n'est pas la même chose. La différence entre les deux détermine la visibilité de vos actions, la pérennité de votre compte à grande échelle et les actions que vous pouvez automatiser.
Voici l'explication la plus claire des deux : leur signification, la manière dont LinkedIn® les traite et ce que cela implique pour toute personne menant des actions de prospection en 2026.
Qu'est-ce que l'automatisation du navigateur ?
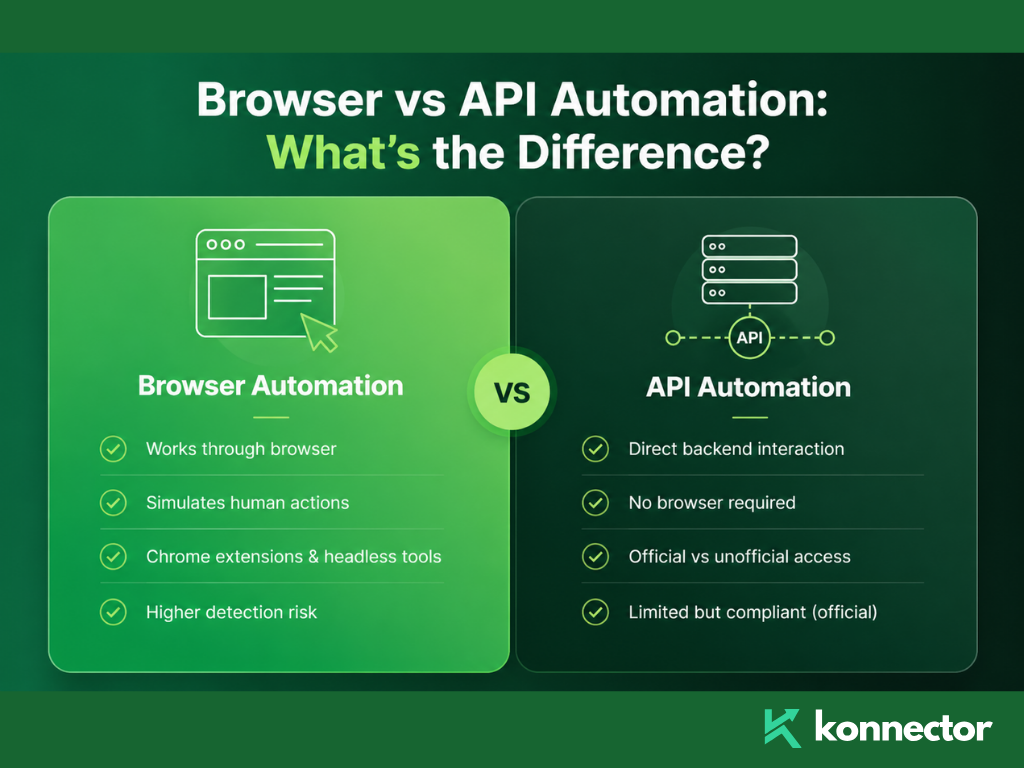
L'automatisation du navigateur signifie qu'un logiciel contrôle un navigateur Web à votre place — en cliquant sur des boutons, en remplissant des champs, en naviguant entre les pages — de la même manière qu'un humain le ferait, mais sans intervention humaine.
Il existe deux principales formes d'automatisation du navigateur utilisées avec LinkedIn® :
Extensions Chrome. Celles-ci s'installent directement dans votre navigateur, injectent du code dans la structure des pages LinkedIn® et automatisent des actions pendant que vous êtes connecté. Elles exploitent votre session active. LinkedIn® voit votre véritable adresse IP et vos véritables cookies, mais aussi les manipulations du DOM, l'injection de JavaScript externe dans ses pages et les comportements anormaux.
Automatisation de navigateur sans interface graphique ou basée sur le cloud. Ces outils exécutent un navigateur sur un serveur distant, et non sur votre machine. Les outils utilisant Puppeteer, Playwright ou Selenium appartiennent à cette catégorie. Ils simulent un environnement de navigation complet, mais depuis une adresse IP de centre de données, avec une empreinte de navigateur factice, sur un matériel n'ayant jamais servi à la connexion à un compte LinkedIn®.
Les systèmes d'automatisation des navigateurs tentent d'imiter un humain sur LinkedIn®. La question est de savoir si cette impression est réellement convaincante — et les systèmes de détection de LinkedIn® en 2026 sont très performants pour repérer la différence.
Qu'est-ce que l'automatisation des API ?
L'automatisation des API consiste à interagir directement avec les systèmes backend de LinkedIn® via une interface de programmation, en contournant complètement le navigateur.
LinkedIn® dispose d'une API officielle : un programme partenaire permettant aux entreprises agréées d'accéder à des données et fonctionnalités spécifiques via des points d'accès autorisés. La planification de contenu, l'analyse et certaines intégrations CRM sont ainsi possibles. La politique de LinkedIn® relative aux logiciels interdits établit une distinction claire entre l'automatisation non autorisée et l'accès à l'API officielle ; ces deux types d'accès sont traités de manière très différente.
Il existe également un accès non officiel à l'API : des outils reconstituent les appels API internes de LinkedIn® et les reproduisent par programmation. Il s'agit essentiellement d'un scraping au niveau de l'API plutôt qu'au niveau du navigateur. Cette pratique reste explicitement interdite par les Conditions d'utilisation de LinkedIn® , reste détectable et comporte les mêmes risques pour le compte que le scraping via le navigateur.
La principale distinction réside dans le fait que l'accès à l'API soit autorisé ou non par LinkedIn®. L'accès officiel à l'API est autorisé. La réplication non officielle de l'API ne l'est pas.
Comment LinkedIn® détecte chaque type
| Type d'automatisation | Fonctionnement | Signal de détection primaire | Niveau de risque |
|---|---|---|---|
| Extension Chrome | Injecte du JavaScript dans la page en ligne de LinkedIn® | Manipulation du DOM, code étranger dans la structure de la page, analyse de l'empreinte digitale de l'extension | Haut - risque de détection accru de 60 % que les outils cloud |
| navigateur sans interface graphique dans le cloud | Exécute une fausse session de navigateur sur un serveur distant | Adresse IP du centre de données, signalement d'impossibilité de déplacement, fausse empreinte digitale du navigateur | Élevé — sessions signalées dans de 48 heures empreintes digitales sous 2026 |
| Extraction de données d'API non officielles | Imite les appels d'API internes de LinkedIn® | Modèles d'appels API incohérents avec les utilisateurs réels, anomalies de débit | Élevé — enfreint les conditions d'utilisation quel que soit le volume |
| API officielle LinkedIn® | Accès des partenaires autorisés aux points de terminaison approuvés | Aucun — entièrement autorisé | Aucun — conforme dès la conception |
| Modèle hybride (navigateur réel + logique cloud) | Les actions s'exécutent dans une session de navigateur réelle ; le rythme est géré dans le cloud. | Minimal — empreinte TLS authentique, véritable adresse IP résidentielle, synchronisation réaliste | Meugler - L'architecture la plus sûre en 2026 |

Pourquoi les extensions Chrome sont l'option la plus risquée
Les extensions Chrome donnent une impression de sécurité car elles s'exécutent dans votre propre navigateur, sur votre propre ordinateur, avec votre propre adresse IP. Cette empreinte locale est bien réelle et, pendant longtemps, elle a rendu les extensions difficiles à détecter.
Cela a changé. LinkedIn® analyse désormais activement plus de 6 000 extensions Chrome en tentant d'accéder aux ressources de fichiers statiques associées à des identifiants d'extension spécifiques. La présence de l'extension est détectable, qu'elle soit active ou non.
Au-delà de la détection, les extensions injectent du code étranger dans la structure des pages LinkedIn®. LinkedIn® effectue des contrôles d'intégrité sur son propre DOM. Le code injecté par une extension pour automatiser les clics, les remplissages et la navigation laisse une trace. C'est précisément cette trace que le système d'empreinte de session 2026 de LinkedIn® est conçu pour détecter.
Les extensions Chrome donnent une impression de sécurité et de proximité. Mais « proximité » ne signifie pas « invisibilité ». LinkedIn® les détecte avant même que vous ayez cliqué sur un bouton.
Pourquoi les navigateurs headless dans le cloud ne sont pas non plus la solution
L'idée derrière le passage aux outils cloud est logique : si votre navigateur se trouve sur un serveur distant, votre compte est protégé contre toute détection. En réalité, ce n'est pas tout à fait aussi simple.
Les outils cloud qui exécutent Chrome sans interface graphique sur des serveurs de centres de données partagés remplacent simultanément le risque d'injection DOM par le risque d'empreinte TLS, le risque de réputation IP et le risque de géographie de session.
Un navigateur sans interface graphique expose navigator.webdriver L'indicateur `flag` est activé par défaut — une propriété JavaScript signalant à tout site web que le navigateur est contrôlé par programmation. LinkedIn® le détecte. Les configurations par défaut de Puppeteer et Playwright l'affichent clairement.
Même avec des techniques de contournement, les adresses IP des centres de données sont pré-classées comme à haut risque par la base de données de réputation IP de LinkedIn®. Les plages d'adresses IP d'AWS, d'Azure et de Google Cloud sont signalées au niveau de l'authentification avant même l'établissement d'une session. Ajoutez à cela le risque de « déplacement impossible » — votre compte se connectant depuis Dublin à 9 h et un serveur de Francfort à 9 h 01 — et le risque cumulatif devient rapidement sérieux.
L'architecture qui fonctionne réellement : hybride
L’architecture d’automatisation LinkedIn® la plus sûre en 2026 combine une exécution réelle dans le navigateur avec une logique gérée dans le cloud.
Les actions s'exécutent dans une véritable session de navigation : adresse IP réelle, cookies réels, empreinte TLS réelle, environnement Chrome réel. La couche cloud gère l'intelligence : quand envoyer les messages, qui les cibler, quelle séquence suivre et comment gérer l'activité dans des limites de sécurité. Le navigateur effectue les opérations. Le cloud se charge de l'analyse.
Cela génère une session que LinkedIn® ne peut distinguer d'une activité manuelle, car les signaux de session sont identiques à ceux d'une personne réelle au travail. La seule différence réside dans le fait que les décisions relatives à l'enchaînement et au rythme des tâches sont prises dans le cloud, et non mentalement.
Voici le modèle d'exécution sur lequel repose Konnector.ai. Aucune extension Chrome. Aucun navigateur sans interface graphique sur un serveur de centre de données. Chaque compte fonctionne avec des adresses IP résidentielles dédiées , de véritables sessions de navigation et une variation temporelle similaire à celle d'un humain ; une approbation humaine est requise avant l'envoi de tout message.
L'objectif n'est pas de tromper le système de détection de LinkedIn®, mais de ne rien lui fournir à détecter. Sessions réelles, adresses IP réelles, comportements réels : voilà à quoi ressemble une automatisation sécurisée.
📅 Réservez une démo gratuite → Découvrez comment l'architecture hybride de Konnector.ai gère l'automatisation de LinkedIn® sans risque de détection.
⚡ Inscrivez-vous gratuitement → Commencez dès aujourd'hui à mener des campagnes de prospection conformes sur LinkedIn® — sans navigateurs headless, sans extensions Chrome, sans risque de bannissement.
Automatisation par navigateur ou par API : Guide rapide
| Questionne toi | Automatisation du navigateur | Automatisation de l'API officielle |
|---|---|---|
| Que peut-il automatiser ? | Demandes de connexion, messages, consultations de profil, mentions « J’aime », commentaires | Publication de contenu, analyses, intégrations CRM autorisées |
| LinkedIn® le permet-il ? | Non — interdit en vertu de l'article 8.2 du contrat d'utilisation | Oui, uniquement pour les partenaires agréés utilisant des points de terminaison autorisés. |
| Risque de détection ? | Élevé — Signaux DOM, empreintes digitales, indicateurs IP, modèles comportementaux | Aucun — accès autorisé |
| Peut-il envoyer des demandes de connexion ? | Oui, mais à vos risques et périls. | Non, ce n'est pas disponible via l'API officielle. |
| La version la plus sûre ? | Modèle hybride : session de navigateur réelle + gestion du rythme dans le cloud | Non applicable — l'API officielle est déjà la norme |

Points clés à retenir
- L'automatisation du navigateur simule les actions humaines dans un navigateur. L'automatisation de l'API interagit directement avec le système de LinkedIn® — que ce soit par des canaux officiels ou non officiels.
- Les extensions Chrome injectent du code étranger dans la structure des pages LinkedIn® et sont détectables via Analyse par LinkedIn® de plus de 6 000 extensions connues.
- Les navigateurs sans interface graphique dans le cloud comportent des risques liés à l'adresse IP des centres de données, des indicateurs de voyage impossible et exposent par défaut le signal navigator.webdriver.
- Le scraping non officiel de l'API imite les appels internes de LinkedIn® — toujours interdit, toujours détectable, même risque pour le compte que l'automatisation via navigateur.
- L'accès officiel à l'API LinkedIn® est pleinement autorisé, mais réservé aux partenaires agréés et limité à des actions spécifiques.
- Le L'architecture la plus sûre en 2026 il s'agit d'un modèle hybride : session de navigateur réelle, adresse IP résidentielle dédiée, gestion du rythme dans le cloud, approbation humaine avant envoi.
- Konnector.ai est construit sur ce modèle hybride — pas d'extension Chrome, pas de navigateur headless, pas d'infrastructure partagée.
Lectures complémentaires
- Comment obtenir des clients grâce à l'automatisation LinkedIn®
- L’automatisation de LinkedIn® en 2026 : outils sécurisés, limites et stratégies d’experts
- Automatisation sécurisée de LinkedIn® : le guide complet
Multipliez par 11 votre portée sur LinkedIn® avec
Automatisation et Gen AI
Exploitez la puissance de l'automatisation LinkedIn® et de l'IA pour décupler votre visibilité. Engagez des milliers de prospects chaque semaine grâce à des commentaires optimisés par l'IA et des campagnes ciblées, le tout depuis une plateforme de génération de leads ultra-performante.
Questions fréquemment posées
L'automatisation du navigateur utilise un logiciel pour simuler des actions humaines au sein d'un navigateur web, comme l'envoi de demandes de connexion, la consultation de profils ou la messagerie avec des prospects. Elle fonctionne en interagissant directement avec l'interface de LinkedIn®, souvent via des extensions ou des navigateurs automatisés.
L'automatisation par API interagit directement avec les systèmes backend de LinkedIn® sans passer par un navigateur. Cela peut se faire via l'API officielle de LinkedIn® (approuvée et conforme) ou par des méthodes non officielles (rétro-ingénierie et interdites).
LinkedIn® n'autorise l'automatisation que via son API officielle pour ses partenaires agréés. Toute forme d'automatisation via navigateur et toute utilisation non officielle de l'API enfreignent les conditions d'utilisation de LinkedIn® et entraînent des risques pour votre compte.
Les extensions Chrome injectent du code dans les pages LinkedIn®, ce qui peut être détecté grâce à des vérifications d'intégrité du DOM et à l'identification des extensions. LinkedIn® recherche activement les extensions connues, ce qui en fait l'une des méthodes d'automatisation les plus risquées.
Non. Les outils basés sur le cloud présentent différents risques, tels que la détection de l'adresse IP du centre de données, les incohérences d'empreintes digitales du navigateur et les alertes de « voyage impossible ». Ces signaux sont activement surveillés par LinkedIn®.
L'approche la plus sûre est un modèle hybride où les actions s'exécutent dans une véritable session de navigateur avec une adresse IP résidentielle, tandis que la logique d'automatisation (synchronisation, séquencement, ciblage) est gérée dans le cloud.
Non. L’API officielle de LinkedIn® ne permet pas d’envoyer de demandes de connexion ni de messages automatisés. Son utilisation est limitée aux cas d’usage approuvés, tels que la publication de contenu, l’analyse d’informations et les intégrations CRM.
LinkedIn® peut restreindre votre compte, réduire vos limites d'activité, déplacer les messages vers la boîte de réception « Autres » ou suspendre définitivement votre profil en fonction de la gravité de l'infraction.
L'automatisation hybride évite les signaux détectables tels que les scripts injectés, les environnements de navigation falsifiés et les activités IP suspectes. Elle fonctionne à l'aide de sessions réelles, rendant l'activité indiscernable d'un comportement humain.