As jo tiid bestege hawwe oan ûndersyk nei LinkedIn®-automatisaasjetools, hawwe jo hast wis beide termen sjoen. Browserautomatisaasje. API-automatisaasje. Soms yn deselde sin, soms troch elkoar brûkt.
Se binne net itselde. It ferskil tusken har bepaalt hoe detektearber jo berik is, oft jo akkount op skaal oerlibet, en hokker aksjes jo eins automatisearje kinne.
Dit is de dúdlikste útlis fan beide - wat se betsjutte, hoe't LinkedIn® se behannelet, en wat dat betsjut foar elkenien dy't yn 2026 outreach docht.
Wat is browserautomatisearring?
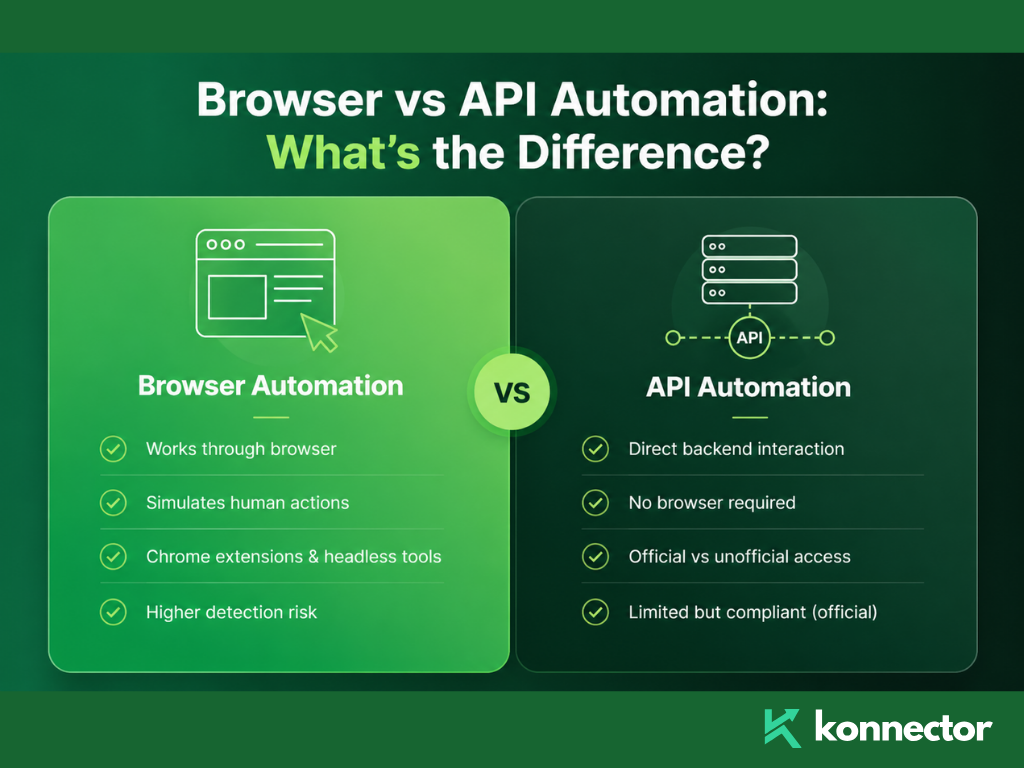
Browserautomatisearring betsjut dat in stik software in webbrowser namens jo kontrolearret - op knoppen klikke, fjilden ynfolje, tusken siden navigearje - op deselde wize as in minske soe dwaan, allinich sûnder dat in minske it docht.
Der binne twa haadfoarmen fan browserautomatisearring dy't brûkt wurde mei LinkedIn®:
Chrome-útwreidings. Dizze wurde direkt yn jo browser ynstalleare, koade yn 'e sidestruktuer fan LinkedIn® ynjeksjeare en aksjes automatisearje wylst jo oanmeld binne. Se meitsje gebrûk fan jo aktive sesje. LinkedIn® sjocht jo echte IP-adres en jo echte cookies - mar sjocht ek DOM-manipulaasje, frjemde JavaScript ynjeksjeare yn har siden, en aksjepatroanen dy't net oerienkomme mei normaal minsklik gedrach.
Headless of wolkbasearre browserautomatisearring. Dizze rinne in browser op in eksterne server - net jo masine. Tools dy't Puppeteer, Playwright of Selenium brûke, falle yn dizze kategory. Se simulearje in folsleine browseromjouwing, mar fanút in datasintrum-IP, mei in falske browserfingerprint, op hardware wêrby't noch nea earder in LinkedIn®-akkount oanmeld is.
Browserautomatisearring besiket derút te sjen as in minske dy't LinkedIn® brûkt. De fraach is hoe oertsjûgjend dy yndruk eins is - en de deteksjesystemen fan LinkedIn® binne yn 2026 tige goed yn it spotten fan it ferskil.
Wat is API-automatisearring?
API-automatisearring betsjut direkt ynteraksje mei de backend-systemen fan LinkedIn® fia in programmatyske ynterface - wêrby't de browser folslein omgien wurdt.
LinkedIn® hat in offisjele API - in partnerprogramma wêrmei't goedkarde bedriuwen tagong krije ta spesifike gegevens en funksjes fia autorisearre einpunten. Ynhâldsplanning, analyses en bepaalde CRM-yntegraasjes binne op dizze manier tastien. LinkedIn®'s eigen belied foar ferbeane software makket ûnderskied tusken net-autorisearre automatisearring en offisjele API-tagong - se wurde hiel oars behannele.
Der is ek ûnoffisjele API-tagong - wêrby't ark de ynterne API-opropen fan LinkedIn® reverse-engineere en programmatysk imitearje. Dit is yn essinsje skrabjen op 'e API-laach ynstee fan 'e browserlaach. It is noch altyd eksplisyt ferbean ûnder de brûkersoerienkomst fan LinkedIn® , noch altyd detektearber, en bringt deselde akkountrisiko's mei as browser-basearre skrabjen.
It wichtichste ûnderskied is oft de API-tagong autorisearre is troch LinkedIn® of net. Offisjele API-tagong is tastien. Unoffisjele API-replikaasje is net.
Hoe LinkedIn® elk type detektearret
| Automatisearringstype | Hoe't it wurket | Primêr deteksjesignaal | Risiko nivo |
|---|---|---|---|
| Chrome taheaksel | Ynjektearret JavaScript yn 'e live pagina fan LinkedIn® | DOM-manipulaasje, frjemde koade yn sidestruktuer, útwreidingsfingerprintscan | Heech - 60% heger deteksjerisiko as wolk-ark |
| Cloud headless browser | Fiert falske browsersesje út op in eksterne server | Datasintrum IP, ûnmooglike reisflagge, falske browserfingerprint | Heech — sesjes markearre binnen 48 oeren ûnder 2026 fingerprinting |
| Unoffisjele API-skraping | Imitearret de ynterne API-opropen fan LinkedIn® | API-oproppatroanen dy't net oerienkomme mei echte brûker, taryfanomalieën | Heech - skeint de gebrûksbetingsten nettsjinsteande it folume |
| Offisjele LinkedIn® API | Autorisearre partner tagong ta goedkarde einpunten | Gjin - folslein goedkard | Gjin - kompatibel troch ûntwerp |
| Hybride model (echte browser + wolklogika) | Aksjes rinne út yn in echte browsersesje; tempo wurdt beheard yn 'e wolk | Minimaal - echte TLS-fingerprint, echt IP-adres foar wenten, minsk-eftige timing | Leech - feilichste arsjitektuer yn 2026 |

Wêrom Chrome-útwreidings de risikofolste opsje binne
Chrome-útwreidings fiele feilich om't se yn jo eigen browser rinne, op jo eigen masine, mei jo eigen IP-adres. Dy lokale foetôfdruk is echt - en it makke útwreidings lange tiid lestich te detektearjen.
Dat feroare. LinkedIn® scant no aktyf op mear as 6,000 Chrome-útwreidings troch te besykjen tagong te krijen ta statyske bestânsboarnen dy't ferbûn binne mei spesifike útwreidings-ID's. De oanwêzigens fan 'e útwreiding is te detektearjen, nettsjinsteande oft it aktyf rint.
Neist deteksje ynjeksjearje útwreidings frjemde koade yn 'e sidestruktuer fan LinkedIn®. LinkedIn® docht yntegriteitskontrôles op syn eigen DOM. Koade dy't troch in útwreiding ynjeksjeare wurdt om klikken, ynfoljen en navigaasje te automatisearjen, lit in hântekening achter. Dy hântekening is presys wat de 2026 sesjefingerprinting fan LinkedIn® boud is om te fangen.
Chrome-útwreidings fiele lokaal en feilich. Mar "lokaal" betsjut net "ûnsichtber". LinkedIn® scant dernei foardat jo sels op in knop klikke hawwe.
Wêrom't Cloud Headless Browsers ek net it antwurd binne
De yntuysje efter it oerskeakeljen nei ark basearre op 'e wolk is logysk: as jo browser op in eksterne server stiet, is jo eigen akkount beskerme tsjin deteksje. Dat is net hielendal hoe't it wurket.
Cloud-ark dy't headless Chrome útfiere op dielde datasintrumservers ferfange DOM-ynjeksjerisiko mei TLS-fingerprintrisiko, IP-reputaasjerisiko en sesjegeografysk risiko - tagelyk.
In headless browser bleatleit de navigator.webdriver standert flagge - in JavaScript-eigenskip dy't oan elke webside sinjalearret dat de browser programmatysk kontroleare wurdt. LinkedIn® lêst dit. Standert Puppeteer- en Playwright-ynstellingen meitsje it dúdlik.
Sels mei ûntwykingstechniken wurde IP-adressen fan datasintra foarôf klassifisearre as heechrisiko troch de IP-reputaasjedatabase fan LinkedIn®. AWS-, Azure- en Google Cloud-IP-berik wurde markearre by de autentikaasjelaach foardat in sesje tot stân komt. Foegje it risiko fan "ûnmooglike reizen" ta - jo akkount dat om 9 oere moarns ynlogt fanút Dublin en in server út Frankfurt om 9:01 oere moarns - en it risiko wurdt al gau serieus.
De arsjitektuer dy't eins wurket: Hybride
De feilichste LinkedIn®-automatisearringsarsjitektuer yn 2026 kombinearret echte browserútfiering mei wolkbehearde logika.
Aksjes rinne binnen in echte browsersesje - echt IP, echte cookies, echte TLS-fingerprint, echte Chrome-omjouwing. De wolklaach beheart de yntelliginsje: wannear te ferstjoeren, wa't te rjochtsjen, hokker folchoarder te folgjen, hoe't aktiviteit binnen feilige grinzen te tempoarjen is. De browser docht it dwaan. De wolk docht it tinken.
Dit produseart in sesje dy't LinkedIn® net ûnderskiede kin fan hânmjittige aktiviteit - om't de sesjesignalen identyk binne oan dy fan in echt persoan dy't oan it wurk is. It ienige ferskil is dat besluten oer sekwinsje en tempo yn 'e wolk plakfine, net yn 'e holle fan in persoan.
Dit is it útfieringsmodel wêrop Konnector.ai boud is. Gjin Chrome-útwreiding. Gjin headless browser op in datacenterserver. Elk akkount wurket mei tawijde IP-adressen foar partikulieren , echte browsersesjes en minsklike timingfariaasje - mei minsklike goedkarring fereaske foardat in berjocht ferstjoerd wurdt.
It doel is net om it deteksjesysteem fan LinkedIn® te ferrifeljen. It is om it neat te jaan om te detektearjen. Echte sesjes, echte IP-adressen, echt gedrach - dat is hoe feilige automatisearring derút sjocht.
📅 Boek in fergese demo → Sjoch hoe't de hybride arsjitektuer fan Konnector.ai omgiet mei LinkedIn®-automatisearring sûnder it deteksjerisiko.
⚡ Registrearje fergees → Begjin hjoed noch mei it útfieren fan kompatibel LinkedIn® outreach - gjin headless browsers, gjin Chrome-útwreidings, gjin ferbodsrisiko.
Browser vs API-automatisearring: Fluch oersjoch
| Fraach | Browserautomatisaasje | Offisjele API-automatisearring |
|---|---|---|
| Wat kin it automatisearje? | Ferbiningsfersyk, berjochten, profylwerjeften, likes, opmerkings | Ynhâldspublikaasje, analyses, autorisearre CRM-yntegraasjes |
| Lit LinkedIn® it ta? | Nee — ferbean ûnder brûkersoerienkomst seksje 8.2 | Ja - allinich foar goedkarde partners dy't autorisearre einpunten brûke |
| Deteksjerisiko? | Heech — DOM-sinjalen, fingerprinting, IP-flaggen, gedrachspatroanen | Gjin - tastiene tagong |
| Kin it ferbiningsfersyk stjoere? | Ja - mar mei risiko op rekken | Nee - net beskikber fia offisjele API |
| Feiligste ferzje? | Hybride model: echte browsersesje + wolkbehearde tempo | N/A - offisjele API is al de standert |

Key Takeaways
- Browserautomatisearring simulearret minsklike aksjes yn in browser. API-automatisearring ynteraksje direkt mei de backend fan LinkedIn® - fia offisjele of net-offisjele kanalen.
- Chrome-útwreidings ynjeksjearje frjemde koade yn 'e sidestruktuer fan LinkedIn® en binne te detektearjen fia LinkedIn®'s scan fan mear as 6,000 bekende útwreidings.
- Cloud headless browsers drage risiko's foar it IP-adres fan it datasintrum, flaggen foar ûnmooglike reizen, en bleatstelle standert it navigator.webdriver-sinjaal.
- Unoffisjele API-scraping imitearret de ynterne oprop fan LinkedIn® - noch altyd ferbean, noch altyd detektearber, itselde akkountrisiko as browserautomatisearring.
- Offisjele tagong ta de LinkedIn® API is folslein tastien - mar beheind ta goedkarde partners en beheind ta spesifike aksjes.
- De feilichste arsjitektuer yn 2026 is in hybride model: echte browsersesje, tawijd IP-adres foar partikulieren, yn 'e wolk beheard tempo, minsklike goedkarring foar it ferstjoeren.
- Konnector.ai is boud op dit hybride model - gjin Chrome-útwreiding, gjin headless browser, gjin dielde ynfrastruktuer.
Further Reading
- Hoe kinne jo kliïnten krije mei LinkedIn®-automatisearring
- LinkedIn® Automatisearring yn 2026: Feilige ark, limiten en saakkundige strategyen
- Feilige LinkedIn®-automatisearring: De folsleine hantlieding
11x Dyn LinkedIn® Outreach Mei
Automatisearring en Gen AI
Meitsje gebrûk fan 'e krêft fan LinkedIn® Automation en Gen AI om jo berik te fergrutsjen lykas nea earder. Betrek tûzenen leads wykliks mei AI-oandreaune opmerkings en rjochte kampanjes - allegear fanút ien krêftich leadgeneraasjeplatfoarm.
Faak Stelde Fragen
Browserautomatisearring brûkt software om minsklike aksjes yn in webbrowser te simulearjen, lykas it ferstjoeren fan ferbiningsfersykjes, it besjen fan profilen of it berjochtjaan fan potinsjele klanten. It wurket troch direkt te ynteraksje mei de ynterface fan LinkedIn®, faak fia útwreidings of automatisearre browsers.
API-automatisearring ynteraksje direkt mei de backend-systemen fan LinkedIn® ynstee fan in browser te brûken. Dit kin dien wurde fia de offisjele API fan LinkedIn® (goedkard en kompatibel) of fia net-offisjele metoaden (reverse-engineering en ferbean).
LinkedIn® lit allinich automatisearring ta fia syn offisjele API foar goedkarde partners. Alle foarmen fan browserautomatisearring en net-offisjeel API-gebrûk binne yn striid mei de brûkersoerienkomst fan LinkedIn® en bringe akkountrisiko mei.
Chrome-útwreidings ynjeksjearje koade yn LinkedIn®-pagina's, dy't kin wurde ûntdutsen fia DOM-yntegriteitskontrôles en útwreidingsfingerprinting. LinkedIn® scant aktyf op bekende útwreidings, wêrtroch't se ien fan 'e automatisearringsmetoaden mei it heechste risiko binne.
Nee. Cloud-basearre ark bringe ferskate risiko's mei, lykas IP-deteksje yn it datasintrum, ynkonsistinsjes fan browserfingerprints en "ûnmooglike reizen"-flaggen. Dizze sinjalen wurde aktyf kontroleare troch LinkedIn®.
De feilichste oanpak is in hybride model wêrby't aksjes útfierd wurde yn in echte browsersesje mei in IP-adres foar partikulieren, wylst automatisearringslogika (timing, sekwinsje, targeting) yn 'e wolk beheard wurdt.
Nee. De offisjele LinkedIn® API stipet gjin ferbiningsfersyk of automatisearre berjochten. It is beheind ta goedkarde gebrûksgefallen lykas ynhâldspublikaasje, analyses en CRM-yntegraasjes.
LinkedIn® kin jo akkount beheine, jo aktiviteitsgrinzen ferminderje, berjochten nei de postfak "Oar" ferpleatse, of jo profyl permanint skorse, ôfhinklik fan 'e earnst fan' e oertreding.
Hybride automatisearring foarkomt detektearbere sinjalen lykas ynjektearre skripts, falske browseromjouwings en fertochte IP-aktiviteit. It wurket mei echte sesjes, wêrtroch aktiviteit net te ûnderskieden liket fan minsklik gedrach.