Odpowiedź bezpośrednia: LinkedIn® nie wykrywa już automatyzacji poprzez zliczanie działań. Automatyzacja jest wykrywana poprzez analizę wzorca działań – precyzji czasu, czasu trwania sesji, czasu przebywania, odcisków palców urządzeń i spójności adresów IP, ocenianych łącznie. Przestrzeganie opublikowanego limitu liczbowego nie gwarantuje bezpieczeństwa. Jedynym bezpiecznym sposobem na skalowanie działań jest taki, który zachowuje się jak prawdziwa, zróżnicowana, ludzka sesja, a nie jej szybsza wersja.
Oto jak dokładnie działają systemy wykrywania LinkedIn®, co je uruchamia i jak zwiększyć zasięg, który przekroczy setki kontaktów tygodniowo, nie uruchamiając ani jednego filtra.

W jaki sposób LinkedIn® faktycznie wykrywa automatyzację?
Warstwa detekcji LinkedIn® analizuje jednocześnie kilka kategorii sygnałów. Żaden pojedynczy sygnał nie powoduje automatycznie wygenerowania flagi — to kombinacja sygnałów jest odczytywana jako automatyczna.
| Warstwa wykrywania | Co monitoruje | Co jest oznaczane flagą |
|---|---|---|
| Analiza czasu behawioralnego | Precyzja czasu akcji, czas trwania sesji, czas oczekiwania przed kliknięciem | Prawie identyczne odstępy między czynnościami — spójność matematyczna, której nie jest w stanie osiągnąć żaden człowiek |
| Odcisk palca urządzenia i przeglądarki | Podpisy uzgadniania TLS, właściwości środowiska JavaScript, zainstalowane wtyczki, sygnały sprzętowe | Bezobsługowe sygnatury przeglądarki, brakujące atrybuty przeglądarki, wstrzykiwanie DOM z rozszerzeń |
| Śledzenie IP i geolokalizacji | Spójność lokalizacji logowania, reputacja IP, dopasowanie geograficzne do podanej lokalizacji profilu | „Niemożliwa podróż” – logowania z różnych krajów w krótkich odstępach czasu |
| Współczynnik zaangażowania (wskaźnik zaufania) | Współczynnik odpowiedzi, współczynnik akceptacji, zgłoszenia spamu w odniesieniu do wolumenu zasięgu | Duża liczba wysyłanych przesyłek w połączeniu z niskim zaangażowaniem – odczytywane jako spam rozsyłany pocztą, a nie jako element sieciowy |
| Gęstość aktywności | Ile dzieje się w tak krótkim czasie — odwiedziny profilu, zachowanie podczas przewijania, czas przebywania na stronie | Odwiedzenie 50 profili w 5 minut — technicznie możliwe dla oprogramowania, fizycznie nieprawdopodobne dla człowieka |
Dlatego narzędzie, które przestrzega limitów liczbowych, nadal może zostać oznaczone. Wysyłanie dokładnie 30 próśb o połączenie każdego dnia dokładnie o 9:00 rano jest statystycznie bardziej podejrzane niż wysyłanie 45 próśb z naturalnymi wahaniami w ciągu dnia – mimo że drugie konto wysłało więcej.

Czym jest podatek ilościowy i dlaczego jest on ważniejszy od dziennego limitu?

Podatek wolumenowy to algorytmiczna kara, która dyskretnie ogranicza widoczność konta, gdy wskaźnik odpowiedzi spadnie znacznie poniżej wolumenu wysyłanych wiadomości – bez ograniczania samego logowania. Wyślij 500 wiadomości tygodniowo i otrzymaj 8 odpowiedzi, a systemy LinkedIn® potraktują konto jako źródło spamu. Kara nie jest ogłaszana. Wiadomości nadal są wysyłane. Po prostu przestają docierać.
To właśnie ten mechanizm sprawia, że rada „po prostu nie przekraczaj limitu” staje się przestarzała. Nie ma już opublikowanego limitu liczbowego gwarantującego bezpieczeństwo. System działa w oparciu o dynamiczny Wskaźnik Zaufania – wskaźnik reputacji tworzony na podstawie stosunku zaangażowania do zasięgu w czasie, a nie o stały dzienny limit, który można obliczyć raz i zapomnieć.
Jakie są obecnie bezpieczne limity automatyzacji LinkedIn®?
Mimo że nie ma jednej opublikowanej liczby, podane zakresy przedstawiają aktualne bezpieczne przedziały operacyjne dla większości kont.
| Aktywność | Bezpieczny dzienny zakres | Komentarz |
|---|---|---|
| Żądania połączenia | 10 do 20 dziennie | Nowe konta powinny pozostać na niższym poziomie przez pierwsze 30 dni |
| Bezpośrednie wiadomości | 50 do 100 dziennie | Niższy limit bezpłatnych kont; konta Premium i Sales Navigator zapewniają większą swobodę działania |
| Wyświetlenia profilu | 40 do 100 dziennie | Mniej niż 80 zalecanych kont bezpłatnych |
| Oczekujące żądania połączenia | Poniżej 500 w sumie | Duża liczba nieodpowiedzianych zaległości wskazuje na słabe ukierunkowanie, niezależnie od jakości wiadomości |
To są punkty odniesienia, a nie cele do osiągnięcia. Badanie analizujące 12 000 użytkowników automatyzacji w 47 różnych narzędziach wykazało, że schemat czasowy ma większe znaczenie niż sama liczba żądań — konta wysyłające 200 żądań dziennie z naturalnymi wahaniami miały niższe wskaźniki ograniczeń niż konta wysyłające 50 żądań z automatycznymi, stałymi 30-sekundowymi odstępami między działaniami.
Dlaczego same losowe opóźnienia już nie działają?
Ponieważ LinkedIn® ocenia rozkład samej randomizacji, a nie tylko to, czy opóźnienia się różnią. Narzędzie bezgłowe, wykonujące każdą czynność w matematycznie generowanym losowym odstępie czasu, nadal generuje sygnaturę statystyczną, która po bliższej analizie wygląda na algorytmiczną.
To, co faktycznie przechodzi przez wykrywanie, to nieliniowa zmienność opóźnienia w połączeniu z naturalnym zachowaniem nawigacji – na przykład 42 sekundy, potem 115 sekund, a potem 58 sekund między akcjami, w połączeniu z rzeczywistym czasem przebywania na stronach i naturalnymi wzorcami przewijania. Losowość musi być celowa, a nie tylko matematycznie losowa.
Obejrzyj: jak Konnector buduje zasięg, który przechodzi przez proces wykrywania
Czy przejście na automatyzację opartą na chmurze eliminuje ryzyko wykrycia?
Nie — samo w sobie. To jedno z najczęstszych nieporozumień w automatyzacji LinkedIn®. Przejście z rozszerzenia przeglądarki na narzędzie w chmurze nie eliminuje ryzyka wykrycia, jeśli to narzędzie w chmurze działa w trybie headless Chrome na współdzielonych serwerach centrów danych. Po prostu zastępuje ono ryzyko wstrzyknięcia DOM ryzykiem odcisku palca TLS, ryzykiem reputacji IP i ryzykiem geograficznym sesji.
Automatyzacja w chmurze jest naprawdę bezpieczniejsza tylko wtedy, gdy łączy wszystkie poniższe elementy jednocześnie:
- Dedykowane adresy IP dla gospodarstw domowych lub dostawców usług internetowych, dopasowane geograficznie do rzeczywistej lokalizacji posiadacza konta
- Autentyczny odcisk palca przeglądarki — rzeczywista konfiguracja urządzenia, a nie uproszczony podpis bezgłowy
- Wykonywanie zachowań przypominających ludzkie — nieliniowy czas, naturalny czas przebywania, organiczna struktura sesji
- Aktywność ograniczona do normalnego wzorca geograficznego konta — brak rotacji adresów IP, które powodują wyświetlenie flag „niemożliwej podróży”
Narzędzie, które rozwiązuje problem rozszerzeń przeglądarki tylko wtedy, gdy działa na tanich, współdzielonych adresach IP w centrach danych, tak naprawdę nie zmniejszyło ryzyka. Po prostu je przeniosło.
Jaki jest protokół rozgrzewkowy dla nowego konta lub konta przygotowanego do automatyzacji?

Automatyzacja nigdy nie powinna rozpoczynać się pierwszego dnia istnienia konta ani pierwszego dnia wprowadzenia automatyzacji do istniejącego konta. Standardowym punktem wyjścia przed skalowaniem wolumenu działań jest 30-dniowy okres rozgrzewki .
- Dni od 1 do 30: Tylko aktywność ręczna. 5 do 10 próśb o połączenie dziennie, autentyczne zaangażowanie w profil, publikowanie treści i komentowanie. Brak aktywnych narzędzi automatyzacji.
- Dni od 31 do 45: Wprowadź automatyzację na dolnym końcu bezpiecznych granic — od 10 do 15 żądań połączenia na dzień z losowymi, nieliniowymi opóźnieniami.
- Dni 46 i dalej: Skaluj stopniowo, zwiększając liczbę wiadomości o około 10 na tydzień, monitorując współczynnik akceptacji i współczynnik odpowiedzi na każdym kroku.
Dzięki temu historia konta jest tworzona tak, jakby była tworzona przez człowieka, zanim rozpocznie się jakakolwiek znacząca automatyzacja. Pominięcie etapu rozgrzewki to najczęstszy powód, dla którego nowe konta są oznaczane w pierwszych kilku tygodniach od rozpoczęcia zautomatyzowanego kontaktu.
W jaki sposób zaangażowanie przed podjęciem działań informacyjnych zmniejsza ryzyko wykrycia?
Najskuteczniejsza automatyzacja LinkedIn® nie zaczyna się od wiadomości. Zaczyna się od widoczności. Wyświetlenia profilu, polubienia postów i komentarze kontekstowe na 48 godzin do 4 dni przed prośbą o połączenie budują rozpoznawalność bez wywoływania oporu – a także generują wzorzec aktywności, który zasadniczo różni się od sekwencji opartej wyłącznie na prośbie o połączenie.
Ma to szczególne znaczenie dla detekcji, ponieważ złożone, zróżnicowane typy działań są trudniejsze do oznaczenia niż pojedynczy, powtarzający się typ działania w dużej liczbie. Konto, które stale wysyła prośby o połączenie, jest znacznie prostszym wzorcem do wykrycia niż konto, które wyświetla, lubi, komentuje i okazjonalnie nawiązuje połączenie — tak jak zachowuje się prawdziwy, aktywny użytkownik LinkedIn®.
| Sekwencja akcji | Ryzyko wykrycia | Czemu |
|---|---|---|
| Tylko prośby o połączenie, duża głośność | Wysoki | Typ pojedynczej powtarzanej akcji jest najprostszym wzorcem do oznaczenia flagą |
| Prośby o połączenie + ogólne działania następcze | Średni wzrost | Powtarzanie szablonów jest wykrywalne nawet przy różnym tempie |
| Wyświetlenia profilu + polubienia + komentarze + prośby o połączenie, warstwowe | Niski | Mieszane typy działań odzwierciedlają prawdziwe, profesjonalne zachowania przeglądania |
Czy sama personalizacja może zmniejszyć ryzyko wykrycia?
Personalizacja zmniejsza ryzyko zgłoszenia spamu i poprawia zaangażowanie, ale sama w sobie nie rozwiązuje problemu wykrywania zachowań. Wiadomość spersonalizowana, zawierająca imię i nazwisko oraz nazwę firmy, wysyłana w ustalonym odstępie czasu do 50 osób, nadal może zostać wykryta — systemy LinkedIn® potrafią zidentyfikować szablonową strukturę, nawet gdy zmieniają się zmienne na poziomie powierzchownym.
Prawdziwa personalizacja, która zwiększa zaangażowanie i odporność na wykrycie, opiera się na konkretnym, bieżącym kontekście — niedawnym wpisie, wspólnym połączeniu, istotnym sygnale — zamiast po prostu zamieniać {FirstName} na tę samą konstrukcję zdania powtarzaną na dużą skalę.
W jaki sposób zarządzanie wieloma kontami zmienia równanie wykrywania?

W przypadku agencji i zespołów prowadzących działania informacyjne na kilku kontach LinkedIn® ryzyko wykrycia wzrasta, jeśli konta te współdzielą infrastrukturę. Systemy LinkedIn® interpretują wiele kont działających z tego samego adresu IP lub sesji przeglądarki jako skoordynowane, nieautentyczne zachowanie — nawet jeśli każde konto należy do innej, rzeczywistej osoby.
Rozwiązaniem jest izolacja poszczególnych kont: każde konto potrzebuje własnego, dedykowanego adresu IP, własnego środowiska sesji i niezależnego rytmu aktywności. Problem na jednym koncie nigdy nie powinien wpływać na inne. To infrastruktura, a nie ustawienie — musi być ono wbudowane w architekturę platformy, a nie konfigurowane ręcznie dla każdej kampanii.
Jak wygląda w pełni zgodny z przepisami zautomatyzowany system informatyczny?
Łącząc wszystkie powyższe warstwy, otrzymujemy kompletny obraz tego, czego wymaga skalowalna, odporna na wykrycie działalność LinkedIn®.
- Infrastruktura: Dedykowane, dopasowane geograficznie adresy IP dla każdego konta. Brak współdzielonych serwerów proxy w centrach danych. Brak rotacji adresów IP.
- Rozgrzewka konta: 30 dni ręcznej aktywności przed rozpoczęciem automatyzacji na nowym koncie.
- Warstwy akcji: Wyświetlenia profili, polubienia i komentarze przeplatają się z prośbami o nawiązanie kontaktu — nie jest to pojedyncza, powtarzalna czynność.
- Timing: Nieliniowa, celowo zaprojektowana zmienność opóźnienia w oknie od 8 do 10 godzin — nie jest to proste generowanie liczb losowych.
- Personalizacja: Konkretny, bieżący kontekst dla każdej wiadomości — nie pola szablonu z zamienionymi zmiennymi.
- Monitorowanie zaangażowania: Ciągłe śledzenie współczynników akceptacji i odpowiedzi, z automatyczną redukcją głośności, jeśli któryś z nich spadnie poniżej zdrowego progu.
- Oczekujące żądanie higieny: Regularne czyszczenie nieodpowiedzianych próśb o połączenie w celu uniknięcia klasyfikowania ich jako spamu w przypadku dużej liczby zaległych zadań.
- Akceptacja człowieka: Warstwa przeglądu komentarzy i wiadomości tworzonych przez sztuczną inteligencję przed ich opublikowaniem — jednocześnie chroniąca głos marki i bezpieczeństwo konta.
Architektura Konnectora opiera się na każdej warstwie tej listy — społecznej inteligencji sygnałów w celu zwiększenia trafności, nieliniowym wykonywaniu zachowań w celu uniknięcia wykrycia czasu, dedykowanych adresów IP dla każdego konta w celu zapobiegania łączeniu wielu kont oraz kolejce zatwierdzania przez człowieka, która utrzymuje wysoką jakość przy skalowaniu wolumenu.
Bottom line
LinkedIn® przestał liczyć działania lata temu. Teraz analizuje zachowania. Bezpieczne skalowanie zasięgu oznacza zbudowanie systemu, który zachowuje się jak autentycznie zaangażowany profesjonalista – rozgrzany, zróżnicowany, wielowarstwowy i reagujący na sygnały zaangażowania – a nie szybsza wersja szablonowej wysyłki. Objętość nigdy nie była najważniejszą zmienną. Zawsze liczył się schemat.
Chcesz zobaczyć tę architekturę działającą na Twoim własnym ICP? Zarezerwuj demo w Konnector. Albo zarejestruj się i rozpocznij swoją pierwszą zgodną z przepisami, skalowaną kampanię już dziś.
Dalsze czytanie
- Bezpieczna automatyzacja LinkedIn®: wskaźniki zaufania, podatek wolumenowy i warstwy wykrywania
- Czy LinkedIn® potrafi wykryć losowe opóźnienia przypominające te występujące u ludzi?
- Automatyzacja LinkedIn®: wyjaśnienie konfiguracji, narzędzi i wykrywania
- Limity automatyzacji LinkedIn®: kompletny przewodnik
- Zarządzanie wieloma kontami LinkedIn® na dużą skalę
- Zrozumienie sygnałów społecznościowych LinkedIn® za pomocą Konnector
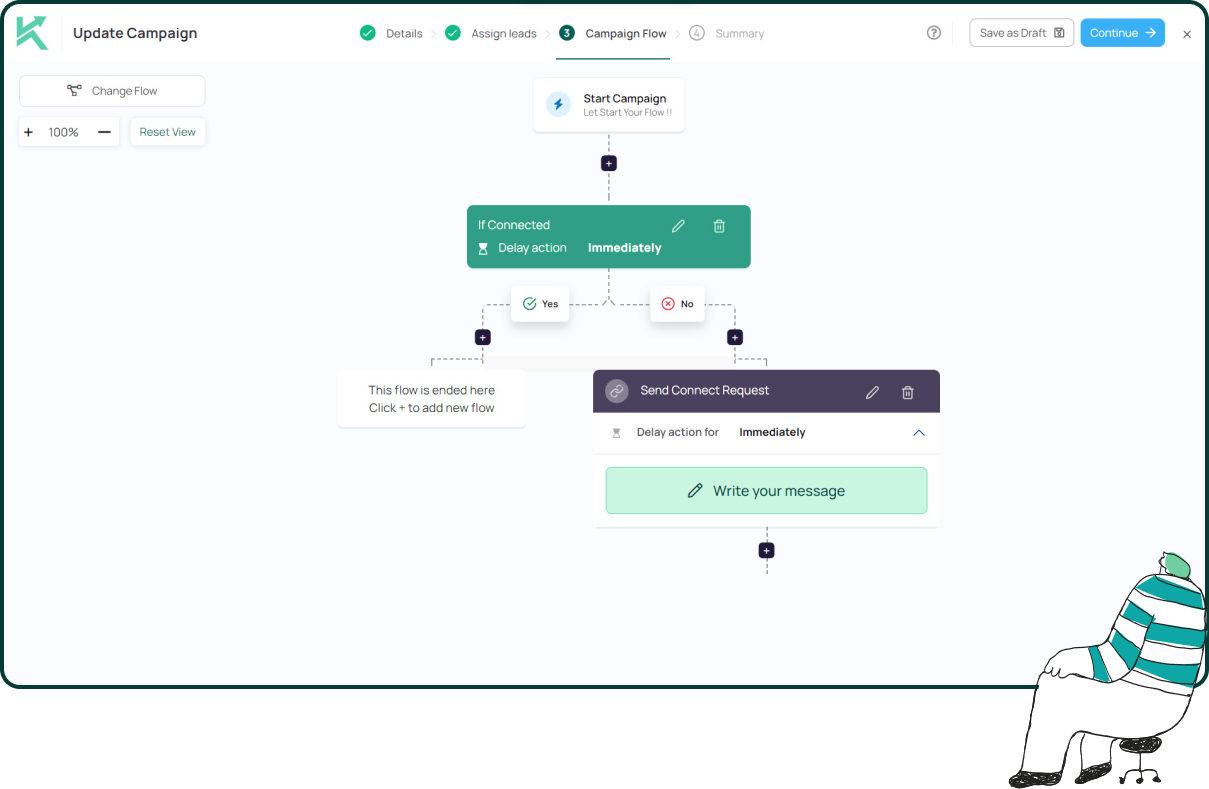
11x większy zasięg na LinkedIn® dzięki
Automatyzacja i sztuczna inteligencja
Wykorzystaj moc automatyzacji LinkedIn® i Gen AI, aby zwiększyć zasięg jak nigdy dotąd. Angażuj tysiące potencjalnych klientów co tydzień dzięki komentarzom opartym na sztucznej inteligencji i ukierunkowanym kampaniom – wszystko z jednej, potężnej platformy do generowania leadów.
Najczęściej zadawane pytania
Tak. LinkedIn® potrafi wykrywać automatyzację na podstawie wzorców zachowań, odcisków palców przeglądarki, aktywności IP, spójności sesji i sygnałów zaangażowania. Wykrywanie opiera się na sposobie wykonywania działań, a nie tylko na liczbie podejmowanych działań.
Najbezpieczniejsze narzędzia automatyzacji LinkedIn® koncentrują się na wzorcach aktywności zbliżonych do ludzkich, dedykowanej infrastrukturze IP, naturalnych wahaniach czasowych, rozgrzewaniu kont i skalowaniu opartym na zaangażowaniu, a nie na maksymalizacji wolumenu aktywności.
Większość kont działa bezpiecznie w zakresie 10–20 żądań połączenia dziennie, jednak idealna liczba zależy od wieku konta, wskaźników zaangażowania i ogólnego zaufania do konta.
Automatyzacja LinkedIn® jest generalnie legalna, ale niektóre metody automatyzacji mogą naruszać Warunki korzystania z usługi LinkedIn®. Użytkownicy powinni zapoznać się z polityką LinkedIn® i wybrać narzędzia, które priorytetowo traktują zgodność z przepisami i bezpieczeństwo konta.
Tak. LinkedIn® potrafi analizować schematy opóźnień, a nie tylko ich występowanie. Proste, losowe interwały mogą nadal sprawiać wrażenie zautomatyzowanych, podczas gdy naturalne, zróżnicowane zachowania użytkowników trudniej odróżnić od rzeczywistej aktywności.
Niekoniecznie. Automatyzacja oparta na chmurze zmniejsza pewne ryzyko, ale nadal można ją wykryć, jeśli opiera się na współdzielonych adresach IP, przeglądarkach bez interfejsu użytkownika lub nierealistycznych wzorcach aktywności.
Wskaźnik zaufania to nieformalny termin opisujący sygnały reputacji, które LinkedIn® może powiązać z kontem na podstawie wskaźników zaangażowania, odpowiedzi, akceptacji połączeń i ogólnego zachowania na koncie. Wyższe zaangażowanie zazwyczaj wskazuje na zdrowszą aktywność na koncie.
Tak. Stopniowy okres rozgrzewki, obejmujący aktywność na profilu, networking, publikowanie postów i zaangażowanie, może pomóc w ustaleniu normalnego zachowania na koncie przed wprowadzeniem zautomatyzowanego kontaktu.
Personalizacja może poprawić wskaźniki akceptacji i odpowiedzi, co wpływa na kondycję konta. Jednak sama personalizacja nie eliminuje ryzyka wykrycia, jeśli wzorce aktywności pozostają ewidentnie zautomatyzowane.
Najbezpieczniejszym podejściem jest odizolowanie każdego konta za pomocą dedykowanej infrastruktury, oddzielnych sesji, unikalnych wzorców aktywności i dostępu niezależnego od lokalizacji, aby uniknąć ryzyka związanego z łączeniem kont.