Jeśli poświęciłeś trochę czasu na badanie narzędzi automatyzacji LinkedIn®, prawie na pewno spotkałeś się z oboma tymi terminami. Automatyzacja przeglądarki. Automatyzacja API. Czasami w tym samym zdaniu, czasami używane zamiennie.
To nie to samo. Różnica między nimi decyduje o tym, jak łatwo jest wykryć Twój zasięg, czy Twoje konto przetrwa na dużą skalę i które działania możesz faktycznie zautomatyzować.
Oto najbardziej przejrzyste podsumowanie obu zagadnień — co one oznaczają, jak LinkedIn® je traktuje i co to oznacza dla każdego, kto zajmuje się działaniami informacyjno-edukacyjnymi w 2026 roku.
Czym jest automatyzacja przeglądarki?
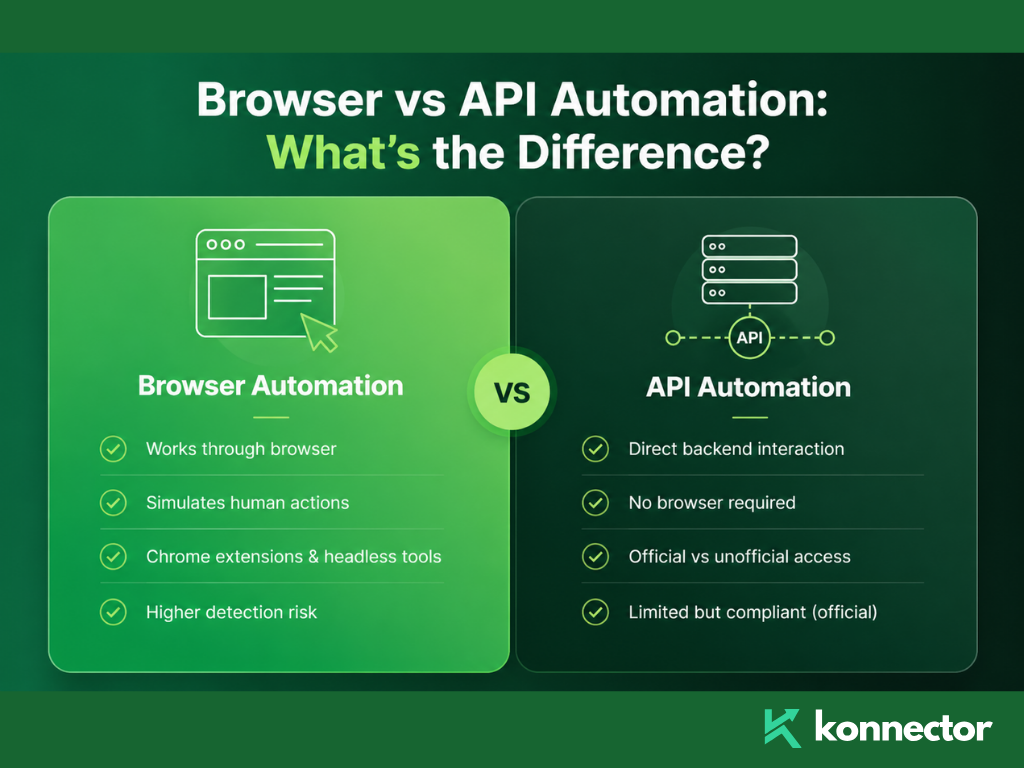
Automatyzacja przeglądarki oznacza, że oprogramowanie kontroluje przeglądarkę internetową w Twoim imieniu — klikasz przyciski, wypełniasz pola, nawigujesz między stronami — w taki sam sposób, jak robiłby to człowiek, tylko bez udziału człowieka.
W serwisie LinkedIn® stosowane są dwie główne formy automatyzacji przeglądarek:
Rozszerzenia Chrome. Instalują się bezpośrednio w przeglądarce, wstrzykują kod do struktury strony LinkedIn® i automatyzują działania, gdy jesteś zalogowany. Działają na podstawie Twojej aktywnej sesji. LinkedIn® rozpoznaje Twój prawdziwy adres IP i Twoje prawdziwe pliki cookie — ale dostrzega również manipulacje DOM, obcy kod JavaScript wstrzykiwany do swoich stron oraz wzorce działań, które nie odpowiadają normalnym zachowaniom człowieka.
Automatyzacja przeglądarki bez interfejsu użytkownika (headless) lub w chmurze. Uruchamia ona przeglądarkę na serwerze zdalnym — a nie na Twoim komputerze. Do tej kategorii należą narzędzia wykorzystujące Puppeteer, Playwright lub Selenium. Symulują one pełne środowisko przeglądarki, ale z adresu IP centrum danych, z fałszywym odciskiem palca przeglądarki, na sprzęcie, na którym nigdy wcześniej nie logowano się za pomocą konta LinkedIn®.
Automatyzacja przeglądarki próbuje imitować człowieka korzystającego z LinkedIn®. Pytanie brzmi, jak przekonujące jest to wrażenie — a systemy wykrywania LinkedIn® w 2026 roku doskonale radzą sobie z wychwytywaniem różnic.
Czym jest automatyzacja API?
Automatyzacja API oznacza bezpośrednią interakcję z systemami zaplecza LinkedIn® za pośrednictwem interfejsu programistycznego — całkowicie z pominięciem przeglądarki.
LinkedIn® posiada oficjalne API — program partnerski, który umożliwia zatwierdzonym firmom dostęp do określonych danych i funkcji za pośrednictwem autoryzowanych punktów końcowych. W ten sposób dozwolone są planowanie treści, analityka i niektóre integracje CRM. Polityka LinkedIn® dotycząca niedozwolonego oprogramowania rozróżnia nieautoryzowaną automatyzację od oficjalnego dostępu do API — są one traktowane zupełnie inaczej.
Istnieje również nieoficjalny dostęp do API — narzędzia dokonują inżynierii wstecznej wewnętrznych wywołań API LinkedIn® i naśladują je programowo. Jest to w zasadzie scrapowanie danych na poziomie API, a nie na poziomie przeglądarki. Jest to nadal wyraźnie zabronione na mocy Umowy użytkownika LinkedIn® , nadal wykrywalne i wiąże się z takim samym ryzykiem dla konta, jak scrapowanie danych w przeglądarce.
Kluczową różnicą jest to, czy dostęp do API jest autoryzowany przez LinkedIn®, czy nie. Oficjalny dostęp do API jest dozwolony. Nieoficjalna replikacja API nie jest.
Jak LinkedIn® wykrywa każdy typ
| Typ automatyzacji | Jak to działa | Główny sygnał detekcyjny | Poziom ryzyka |
|---|---|---|---|
| rozszerzeniu Chrome | Wstrzykuje JavaScript do aktywnej strony LinkedIn® | Manipulacja DOM, obcy kod w strukturze strony, skanowanie odcisku palca rozszerzenia | Wysoki - O 60% wyższe ryzyko wykrycia niż narzędzia chmurowe |
| Przeglądarka w chmurze bez interfejsu | Uruchamia fałszywą sesję przeglądarki na zdalnym serwerze | Adres IP centrum danych, flaga uniemożliwiająca podróż, fałszywy odcisk palca przeglądarki | Wysoki — sesje oznaczone flagą 48 godzin odciski palców w 2026 r. |
| Nieoficjalne scrapowanie API | Naśladuje wewnętrzne wywołania API LinkedIn® | Wzory wywołań API niezgodne z rzeczywistym użytkownikiem, anomalie szybkości | Wysoki — narusza Warunki korzystania z usługi niezależnie od głośności |
| Oficjalny interfejs API LinkedIn® | Autoryzowany dostęp partnera do zatwierdzonych punktów końcowych | Brak — w pełni zatwierdzone | Brak — zgodny z projektem |
| Model hybrydowy (prawdziwa przeglądarka + logika chmury) | Akcje są uruchamiane w rzeczywistej sesji przeglądarki, a tempo jest zarządzane w chmurze | Minimalne — prawdziwy odcisk palca TLS, prawdziwy adres IP, czas zbliżony do ludzkiego | Niski - najbezpieczniejsza architektura w 2026 roku |

Dlaczego rozszerzenia Chrome są najbardziej ryzykowną opcją
Rozszerzenia Chrome są bezpieczne, ponieważ działają w Twojej przeglądarce, na Twoim komputerze i z Twoim adresem IP. Ten lokalny ślad jest prawdziwy — i przez długi czas utrudniał wykrycie rozszerzeń.
To się zmieniło. LinkedIn® teraz aktywnie skanuje ponad 6,000 rozszerzeń Chrome , próbując uzyskać dostęp do statycznych zasobów plików powiązanych z określonymi identyfikatorami rozszerzeń. Obecność rozszerzenia jest wykrywalna niezależnie od tego, czy jest ono aktywnie uruchomione.
Poza wykrywaniem, rozszerzenia wstrzykują obcy kod do struktury strony LinkedIn®. LinkedIn® przeprowadza kontrole integralności własnego DOM. Kod wstrzyknięty przez rozszerzenie w celu zautomatyzowania kliknięć, wypełniania i nawigacji pozostawia podpis. Właśnie ten podpis ma być wychwytywany przez odcisk palca sesji LinkedIn® z 2026 roku.
Rozszerzenia Chrome wydają się lokalne i bezpieczne. Ale „lokalne” nie oznacza „niewidoczne”. LinkedIn® skanuje je, zanim jeszcze klikniesz przycisk.
Dlaczego przeglądarki chmurowe bez interfejsu użytkownika również nie są rozwiązaniem
Intuicja stojąca za przejściem na narzędzia w chmurze ma sens: jeśli Twoja przeglądarka znajduje się na serwerze zdalnym, Twoje konto jest chronione przed wykryciem. To jednak nie do końca tak działa.
Narzędzia w chmurze, które uruchamiają przeglądarkę Chrome bez interfejsu użytkownika na współdzielonych serwerach centrów danych, zastępują ryzyko związane z wstrzyknięciem DOM ryzykiem związanym z odciskiem palca TLS, ryzykiem reputacji adresów IP i ryzykiem geograficznym sesji — jednocześnie.
Przeglądarka bezgłowa udostępnia navigator.webdriver Domyślnie oznaczona flaga — właściwość JavaScript, która sygnalizuje dowolnej witrynie, że przeglądarka jest kontrolowana programowo. LinkedIn® to odczytuje. Domyślne konfiguracje Puppeteer i Playwright wyraźnie to ujawniają.
Nawet przy zastosowaniu technik unikania, adresy IP centrów danych są wstępnie klasyfikowane jako wysokiego ryzyka przez bazę danych reputacji adresów IP LinkedIn®. Zakresy adresów IP AWS, Azure i Google Cloud są oznaczane na poziomie uwierzytelniania przed nawiązaniem jakiejkolwiek sesji. Dodaj do tego ryzyko „niemożliwej podróży” – logowanie się z Dublina o 9:00 i logowanie do serwera we Frankfurcie o 9:01 – a ryzyko szybko się kumuluje.
Architektura, która naprawdę działa: hybrydowa
Najbezpieczniejsza architektura automatyzacji LinkedIn® w 2026 r. łączy rzeczywiste działanie przeglądarki z logiką zarządzaną w chmurze.
Akcje działają w ramach autentycznej sesji przeglądarki — prawdziwy adres IP, prawdziwe pliki cookie, prawdziwy odcisk palca TLS, prawdziwe środowisko Chrome. Warstwa chmurowa zarządza inteligencją: kiedy wysyłać, do kogo kierować, jaką sekwencję stosować, jak dostosować tempo aktywności do bezpiecznych granic. Przeglądarka wykonuje działanie. Chmura myśli.
W rezultacie powstaje sesja, której LinkedIn® nie jest w stanie odróżnić od aktywności manualnej — ponieważ sygnały sesji są identyczne z sygnałami prawdziwej osoby. Jedyna różnica polega na tym, że decyzje dotyczące kolejności i tempa podejmowane są w chmurze, a nie w głowie człowieka.
To jest model wykonawczy, na którym zbudowany jest Konnector.ai. Bez rozszerzenia Chrome. Bez przeglądarki headless na serwerze w centrum danych. Każde konto działa z dedykowanymi adresami IP , prawdziwymi sesjami przeglądarki i zmiennością czasu zbliżoną do ludzkiej — z zatwierdzeniem człowieka przed wysłaniem jakiejkolwiek wiadomości.
Celem nie jest oszukanie systemu detekcji LinkedIn®. Chodzi o to, aby nie dawał mu żadnych możliwości wykrywania. Prawdziwe sesje, prawdziwe adresy IP, prawdziwe zachowania — tak wygląda bezpieczna automatyzacja.
📅 Zarezerwuj bezpłatną wersję demonstracyjną → Zobacz, jak hybrydowa architektura Konnector.ai obsługuje automatyzację LinkedIn® bez ryzyka wykrycia.
⚡ Zarejestruj się za darmo → Zacznij już dziś prowadzić zgodne z przepisami działania w serwisie LinkedIn® — bez przeglądarek bez interfejsu użytkownika, bez rozszerzeń Chrome, bez ryzyka bana.
Przeglądarka kontra automatyzacja API: krótki przewodnik
| Question | Automatyzacja przeglądarki | Oficjalna automatyzacja API |
|---|---|---|
| Co może zautomatyzować? | Prośby o połączenie, wiadomości, wyświetlenia profili, polubienia, komentarze | Publikowanie treści, analityka, autoryzowane integracje CRM |
| Czy LinkedIn® na to pozwala? | Nie — zabronione zgodnie z sekcją 8.2 Umowy użytkownika | Tak — tylko dla zatwierdzonych partnerów korzystających z autoryzowanych punktów końcowych |
| Ryzyko wykrycia? | Wysoki — sygnały DOM, odcisk palca, flagi IP, wzorce zachowań | Brak — dostęp dozwolony |
| Czy może wysyłać prośby o połączenie? | Tak — ale z ryzykiem dla konta | Nie — niedostępne za pośrednictwem oficjalnego API |
| Najbezpieczniejsza wersja? | Model hybrydowy: prawdziwa sesja przeglądarki + tempo zarządzane przez chmurę | N/A — oficjalne API jest już standardem |

Na wynos
- Automatyzacja przeglądarki symuluje działania człowieka w przeglądarce. Automatyzacja API współpracuje bezpośrednio z zapleczem LinkedIn® — zarówno za pośrednictwem oficjalnych, jak i nieoficjalnych kanałów.
- Rozszerzenia przeglądarki Chrome wstrzykują obcy kod do struktury strony LinkedIn® i można je wykryć za pomocą Skanowanie przez LinkedIn® ponad 6,000 znanych rozszerzeń.
- Przeglądarki bez interfejsu użytkownika w chmurze niosą ze sobą ryzyko naruszenia adresów IP w centrach danych, flagi uniemożliwiające podróżowanie oraz domyślnie ujawniają sygnał navigator.webdriver.
- Nieoficjalne scrapowanie interfejsu API naśladuje wewnętrzne wywołania serwisu LinkedIn® — nadal zabronione, nadal wykrywalne, a ryzyko dla konta jest takie samo jak w przypadku automatyzacji przeglądarki.
- Dostęp do oficjalnego interfejsu API LinkedIn® jest w pełni dozwolony — jednak ograniczony do zatwierdzonych partnerów i wykonywania określonych działań.
- najbezpieczniejsza architektura w 2026 roku jest modelem hybrydowym: prawdziwa sesja przeglądarki, dedykowany adres IP, tempo zarządzane przez chmurę, akceptacja przez człowieka przed wysłaniem.
- Konnector.ai opiera się na tym hybrydowym modelu — bez rozszerzenia Chrome, bez przeglądarki headless, bez współdzielonej infrastruktury.
Inne dokumenty
- Jak zdobywać klientów dzięki automatyzacji LinkedIn®
- Automatyzacja LinkedIn® w 2026 roku: Bezpieczne narzędzia, ograniczenia i strategie ekspertów
- Bezpieczna automatyzacja LinkedIn®: kompletny przewodnik
11x większy zasięg na LinkedIn® dzięki
Automatyzacja i sztuczna inteligencja
Wykorzystaj moc automatyzacji LinkedIn® i Gen AI, aby zwiększyć zasięg jak nigdy dotąd. Angażuj tysiące potencjalnych klientów co tydzień dzięki komentarzom opartym na sztucznej inteligencji i ukierunkowanym kampaniom – wszystko z jednej, potężnej platformy do generowania leadów.
Najczęściej zadawane pytania
Automatyzacja przeglądarki wykorzystuje oprogramowanie do symulowania działań człowieka w przeglądarce internetowej, takich jak wysyłanie próśb o połączenie, przeglądanie profili czy wysyłanie wiadomości do potencjalnych klientów. Działa poprzez bezpośrednią interakcję z interfejsem LinkedIn®, często za pośrednictwem rozszerzeń lub zautomatyzowanych przeglądarek.
Automatyzacja API komunikuje się bezpośrednio z systemami zaplecza LinkedIn®, zamiast korzystać z przeglądarki. Można to zrobić za pośrednictwem oficjalnego API LinkedIn® (zatwierdzonego i zgodnego) lub za pomocą nieoficjalnych metod (odwrotnej inżynierii i zabronionych).
LinkedIn® zezwala na automatyzację wyłącznie za pośrednictwem swojego oficjalnego API, wyłącznie dla zatwierdzonych partnerów. Wszelkie formy automatyzacji w przeglądarce i nieoficjalne korzystanie z API naruszają Umowę użytkownika LinkedIn® i wiążą się z ryzykiem utraty konta.
Rozszerzenia Chrome wstrzykują kod do stron LinkedIn®, co można wykryć za pomocą kontroli integralności DOM i odcisków palców rozszerzeń. LinkedIn® aktywnie skanuje znane rozszerzenia, co czyni je jedną z najbardziej ryzykownych metod automatyzacji.
Nie. Narzędzia oparte na chmurze niosą ze sobą różne zagrożenia, takie jak wykrywanie adresu IP centrum danych, niespójności odcisków palców przeglądarki i flagi „niemożliwej podróży”. Sygnały te są aktywnie monitorowane przez LinkedIn®.
Najbezpieczniejszym podejściem jest model hybrydowy, w którym działania są wykonywane w prawdziwej sesji przeglądarki z użyciem adresu IP, a logika automatyzacji (czas, sekwencjonowanie, targetowanie) jest zarządzana w chmurze.
Nie. Oficjalne API LinkedIn® nie obsługuje wysyłania próśb o połączenie ani wiadomości automatycznych. Jest ono ograniczone do zatwierdzonych przypadków użycia, takich jak publikowanie treści, analityka i integracja z CRM.
W zależności od powagi naruszenia, LinkedIn® może ograniczyć Twoje konto, zmniejszyć limity aktywności, przenieść wiadomości do skrzynki odbiorczej „Inne” lub trwale zawiesić Twój profil.
Automatyzacja hybrydowa unika wykrywalnych sygnałów, takich jak wstrzyknięte skrypty, fałszywe środowiska przeglądarek i podejrzana aktywność IP. Działa z wykorzystaniem rzeczywistych sesji, dzięki czemu aktywność wydaje się nieodróżnialna od zachowania człowieka.