Dacă ați petrecut ceva timp cercetând instrumentele de automatizare LinkedIn®, aproape sigur ați văzut ambii termeni. Automatizare browser. Automatizare API. Uneori în aceeași propoziție, alteori folosiți interschimbabil.
Nu sunt același lucru. Diferența dintre ele determină cât de detectabilă este acoperirea ta, dacă contul tău supraviețuiește la scară largă și ce acțiuni poți automatiza efectiv.
Aceasta este cea mai clară descriere a ambelor - ce înseamnă, cum le tratează LinkedIn® și ce înseamnă asta pentru oricine desfășoară activități de outreach în 2026.
Ce este automatizarea browserului?
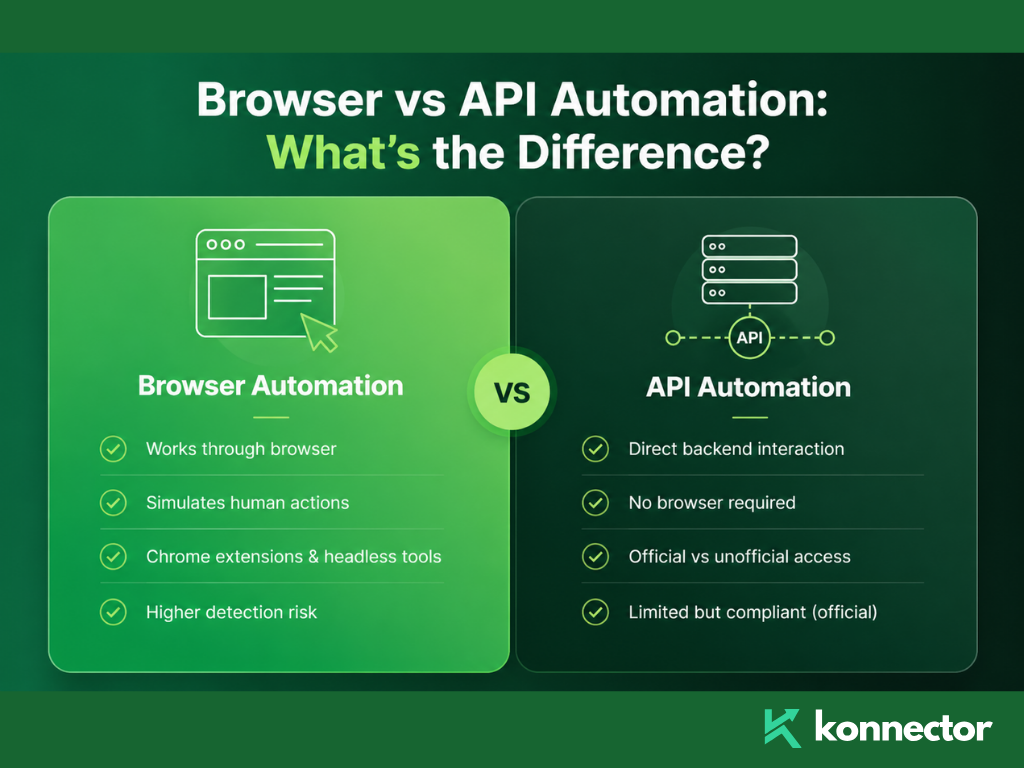
Automatizarea browserului înseamnă că un software controlează un browser web în numele tău — făcând clic pe butoane, completând câmpuri, navigând între pagini — la fel cum ar face-o o ființă umană, doar că fără ca aceasta să fie făcută de o ființă umană.
Există două forme principale de automatizare a browserului utilizate cu LinkedIn®:
Extensii Chrome. Acestea se instalează direct în browserul dvs., injectează cod în structura paginilor LinkedIn® și automatizează acțiunile în timp ce sunteți conectat. Acestea se bazează pe sesiunea dvs. activă. LinkedIn® vă vede adresa IP reală și cookie-urile reale - dar vede și manipularea DOM, JavaScript străin injectat în paginile sale și modele de acțiune care nu corespund comportamentului uman normal.
Automatizare a browserului headless sau bazată pe cloud. Acestea rulează un browser pe un server la distanță - nu pe mașina dvs. Instrumentele care utilizează Puppeteer, Playwright sau Selenium se încadrează în această categorie. Acestea simulează un mediu complet de browser, dar de la o adresă IP de centru de date, cu o amprentă falsă a browserului, pe hardware care nu a avut niciodată un cont LinkedIn® conectat până acum.
Automatizarea browserului încearcă să arate ca un om care folosește LinkedIn®. Întrebarea este cât de convingătoare este, de fapt, această impresie — iar sistemele de detectare ale LinkedIn® din 2026 sunt foarte eficiente în a identifica diferența.
Ce este automatizarea API-urilor?
Automatizarea API înseamnă interacțiunea directă cu sistemele backend LinkedIn® printr-o interfață programatică — ocolind complet browserul.
LinkedIn® are un API oficial — un program de parteneriat care permite companiilor aprobate să acceseze anumite date și funcții prin intermediul unor endpoint-uri autorizate. Programarea conținutului, analiza și anumite integrări CRM sunt permise în acest fel. Politica proprie a LinkedIn® privind software-ul interzis face distincția între automatizarea neautorizată și accesul API oficial — acestea sunt tratate foarte diferit.
Există, de asemenea, acces API neoficial — în care instrumentele descifrează apelurile API interne ale LinkedIn® și le imită programatic. Practic, aceasta înseamnă extragerea datelor la nivelul API, nu la nivelul browserului. Este încă interzisă explicit în Acordul de utilizare LinkedIn® , este încă detectabilă și prezintă aceleași riscuri pentru cont ca extragerea datelor din browser.
Distincția cheie este dacă accesul la API este autorizat de LinkedIn® sau nu. Accesul oficial la API este permis. Replicarea neoficială la API nu este permisă.
Cum detectează LinkedIn® fiecare tip
| Tip de automatizare | Cum funcționează | Semnal de detectare primar | Nivel de risc |
|---|---|---|---|
| Extensie Chrome | Injectează JavaScript în pagina live a LinkedIn® | Manipularea DOM, cod străin în structura paginii, scanarea amprentei digitale a extensiei | Înalt - Risc de detectare cu 60% mai mare decât instrumentele cloud |
| Browser fără cap în cloud | Rulează o sesiune de browser falsă pe un server la distanță | IP de centru de date, steag imposibil de călătorit, amprentă falsă a browserului | Ridicat — sesiuni semnalizate în cadrul 48 ore amprentarea digitală în 2026 |
| Scraping neoficial al API-ului | Imită apelurile API interne ale LinkedIn® | Modele de apeluri API inconsistente cu utilizatorul real, anomalii de viteză | Ridicat — încalcă Termenii și condițiile de utilizare, indiferent de volum |
| API-ul oficial LinkedIn® | Accesul partenerilor autorizați la endpoint-urile aprobate | Niciunul — pe deplin aprobat | Niciunul — conform prin design |
| Model hibrid (browser real + logică cloud) | Acțiunile se execută într-o sesiune reală de browser; ritmul este gestionat în cloud | Minimal — amprentă TLS autentică, IP rezidențial real, sincronizare similară cu cea umană | Scăzut - Cea mai sigură arhitectură în 2026 |

De ce extensiile Chrome sunt cea mai riscantă opțiune
Extensiile Chrome par sigure deoarece rulează în propriul browser, pe propriul computer, cu propria adresă IP. Această amprentă locală este reală - și mult timp a făcut extensiile dificil de detectat.
Asta s-a schimbat. LinkedIn® scanează acum activ peste 6,000 de extensii Chrome , încercând să acceseze resurse de fișiere statice asociate cu ID-uri specifice de extensie. Prezența extensiei este detectabilă indiferent dacă rulează activ sau nu.
Dincolo de detectarea acestora, extensiile injectează cod străin în structura paginilor LinkedIn®. LinkedIn® efectuează verificări de integritate pe propriul DOM. Codul injectat de o extensie pentru a automatiza clicurile, completările și navigarea lasă o semnătură. Această semnătură este exact ceea ce amprentarea digitală de sesiune 2026 a LinkedIn® este concepută să capteze.
Extensiile Chrome par locale și sigure. Dar „local” nu înseamnă „invizibile”. LinkedIn® le caută chiar înainte de a apăsa un buton.
De ce browserele Cloud Headless nu sunt nici ele răspunsul
Intuiția din spatele trecerii la instrumente bazate pe cloud are sens: dacă browserul dvs. se află pe un server la distanță, propriul cont este protejat de detectare. Nu funcționează chiar așa.
Instrumentele cloud care rulează Chrome fără headline pe servere partajate din centre de date înlocuiesc simultan riscul de injectare DOM cu riscul de amprentă TLS, riscul de reputație IP și riscul geografic al sesiunii.
Un browser fără cap expune navigator.webdriver flag implicit — o proprietate JavaScript care semnalează oricărui site web că browserul este controlat programatic. LinkedIn® citește acest lucru. Configurațiile implicite Puppeteer și Playwright expun acest lucru în mod clar.
Chiar și cu tehnici de evitare a atacurilor, adresele IP din centrele de date sunt preclasificate ca fiind cu risc ridicat de către baza de date a reputației IP-urilor LinkedIn®. Intervalele de adrese IP AWS, Azure și Google Cloud sunt semnalizate la nivelul de autentificare înainte de stabilirea oricărei sesiuni. Adăugați riscul de „călătorie imposibilă” - contul dvs. se conectează din Dublin la ora 9:00 și de pe un server din Frankfurt la ora 9:01 - și riscul se amplifică rapid.
Arhitectura care chiar funcționează: hibridă
Cea mai sigură arhitectură de automatizare LinkedIn® din 2026 combină execuția reală a browserului cu logica gestionată în cloud.
Acțiunile se desfășoară în interiorul unei sesiuni autentice de browser — IP real, cookie-uri reale, amprentă TLS reală, mediu Chrome real. Stratul cloud gestionează informațiile: când să trimită, pe cine să vizeze, ce secvență să urmeze, cum să ritmeze activitatea în limite sigure. Browserul face treaba. Cloud-ul gândește.
Aceasta produce o sesiune pe care LinkedIn® nu o poate distinge de activitatea manuală — deoarece semnalele sesiunii sunt identice cu cele ale unei persoane reale care lucrează. Singura diferență este că deciziile privind secvențierea și ritmul au loc în cloud, nu în mintea unei persoane.
Acesta este modelul de execuție pe care este construit Konnector.ai. Fără extensii Chrome. Fără browser headless pe un server de centru de date. Fiecare cont operează cu adrese IP rezidențiale dedicate , sesiuni de browser autentice și variații de sincronizare similare cu cele umane - cu aprobare umană necesară înainte de trimiterea oricărui mesaj.
Scopul nu este de a păcăli sistemul de detectare al LinkedIn®. Ci de a nu-i oferi nimic de detectat. Sesiuni reale, IP-uri reale, comportament real — așa arată automatizarea sigură.
📅 Programează o demonstrație gratuită → Vezi cum arhitectura hibridă a Konnector.ai gestionează automatizarea LinkedIn® fără riscul de detectare.
⚡ Înregistrează-te gratuit → Începe să derulezi astăzi campanii de outreach LinkedIn® conforme — fără browsere headless, fără extensii Chrome, fără riscul de blocare.
Automatizare browser vs. API: Referință rapidă
| Întrebare | Automatizarea browserului | Automatizare API oficială |
|---|---|---|
| Ce poate automatiza? | Cereri de conectare, mesaje, vizualizări de profil, aprecieri, comentarii | Publicare de conținut, analiză, integrări CRM autorizate |
| LinkedIn® permite acest lucru? | Nu — interzis conform Secțiunii 8.2 a Acordului de utilizare | Da — numai pentru partenerii aprobați care utilizează endpoint-uri autorizate |
| Risc de detectare? | Înaltă — semnale DOM, amprentare digitală, steaguri IP, modele comportamentale | Niciunul — acces autorizat |
| Poate trimite cereri de conectare? | Da — dar cu riscul contului | Nu — nu este disponibil prin API-ul oficial |
| Versiunea cea mai sigură? | Model hibrid: sesiune reală de browser + ritm gestionat în cloud | N/A — API-ul oficial este deja standardul |

Intrebari cu cheie
- Automatizarea browserului simulează acțiunile umane într-un browser. Automatizarea API-ului interacționează direct cu backend-ul LinkedIn® - fie prin canale oficiale, fie neoficiale.
- Extensiile Chrome injectează cod străin în structura paginii LinkedIn® și sunt detectabile prin Scanarea LinkedIn® a peste 6,000 de extensii cunoscute.
- Browserele headless din cloud prezintă riscuri legate de IP-ul centrelor de date, semnalizări imposibile de deplasare și expun semnalul navigator.webdriver în mod implicit.
- Extragerea neoficială a API-urilor imită apelurile interne ale LinkedIn® — tot interzisă, tot detectabilă, cu același risc pentru cont ca și automatizarea browserului.
- Accesul oficial la API-ul LinkedIn® este permis pe deplin — dar restricționat la partenerii aprobați și limitat la acțiuni specifice.
- Cea mai sigură arhitectură în 2026 este un model hibrid: sesiune reală de browser, IP rezidențial dedicat, ritm gestionat în cloud, aprobare umană înainte de trimitere.
- Konnector.ai este construit pe acest model hibrid — fără extensie Chrome, fără browser headless, fără infrastructură partajată.
Lecturi suplimentare
- Cum să obții clienți cu automatizarea LinkedIn®
- Automatizarea LinkedIn® în 2026: Instrumente sigure, limite și strategii de specialitate
- Automatizare sigură pe LinkedIn®: Ghidul complet
De 11 ori mai multă acoperire pe LinkedIn® cu
Automatizare și Gen AI
Folosește puterea automatizării LinkedIn® și a Gen AI pentru a-ți amplifica acoperirea ca niciodată. Interacționează cu mii de clienți potențiali săptămânal cu comentarii bazate pe inteligență artificială și campanii direcționate - toate de pe o singură platformă puternică de generare de clienți potențiali.
Întrebări frecvente
Automatizarea browserului folosește software pentru a simula acțiunile umane în interiorul unui browser web, cum ar fi trimiterea de solicitări de conectare, vizualizarea profilurilor sau trimiterea de mesaje potențialilor clienți. Funcționează prin interacțiunea directă cu interfața LinkedIn®, adesea prin extensii sau browsere automate.
Automatizarea API interacționează direct cu sistemele backend LinkedIn® în loc să utilizeze un browser. Acest lucru se poate face prin intermediul API-ului oficial LinkedIn® (aprobat și conform) sau prin metode neoficiale (reverse engineering și interzise).
LinkedIn® permite automatizarea doar prin intermediul API-ului său oficial pentru partenerii aprobați. Toate formele de automatizare a browserului și utilizarea neoficială a API-ului încalcă Acordul de utilizare LinkedIn® și prezintă riscuri pentru cont.
Extensiile Chrome injectează cod în paginile LinkedIn®, care poate fi detectat prin verificări ale integrității DOM și amprentare digitală a extensiilor. LinkedIn® scanează activ extensiile cunoscute, ceea ce le face una dintre metodele de automatizare cu cel mai mare risc.
Nu. Instrumentele bazate pe cloud introduc diferite riscuri, cum ar fi detectarea adresei IP în centrele de date, inconsecvențele amprentelor digitale din browser și semnalizările de „călătorie imposibilă”. Aceste semnale sunt monitorizate activ de LinkedIn®.
Cea mai sigură abordare este un model hibrid în care acțiunile se execută într-o sesiune reală de browser cu o adresă IP rezidențială, în timp ce logica de automatizare (temporizarea, secvențierea, direcționarea) este gestionată în cloud.
Nu. API-ul oficial LinkedIn® nu acceptă trimiterea de solicitări de conectare sau mesaje automate. Este limitat la cazuri de utilizare aprobate, cum ar fi publicarea de conținut, analize și integrări CRM.
LinkedIn® vă poate restricționa contul, vă poate reduce limitele de activitate, poate muta mesajele în căsuța poștală „Altele” sau vă poate suspenda definitiv profilul, în funcție de gravitatea încălcării.
Automatizarea hibridă evită semnalele detectabile precum scripturile injectate, mediile de browser false și activitatea IP suspectă. Funcționează folosind sesiuni reale, făcând ca activitatea să pară imposibil de distins de comportamentul uman.