Stručná odpoveď: Áno – ale záleží to výlučne na tom, ako je zostavená randomizácia. Jednoduché náhodné čakanie už nestačí na oklamanie behaviorálnej detekcie LinkedIn® z roku 2026. Tu je to, čo LinkedIn® v skutočnosti vidí a čo je potrebné na zachovanie bezpečnosti.

Ako sa vyvinula detekcia na LinkedIn® v roku 2026
LinkedIn® sa už nespolieha na prísne číselné prahy na zachytenie automatizácie. Jeho súčasný systém využíva behaviorálnu umelú inteligenciu , ktorá analyzuje vzorce naprieč viacerými signálmi súčasne:
- Presnosť načasovania akcie: Ak sa 100 po sebe idúcich akcií vyskytne v takmer identických intervaloch – povedzme s odstupom 30.0, 30.1, 29.9 sekúnd – táto matematická konzistencia je odtlačok prsta robota, ktorý ľudia nikdy nevytvoria.
- Hustota aktivity: Návšteva 50 profilov za 5 minút je technicky možná pre softvér, ale fyzicky nemožná pre osobu čítajúcu obsah. LinkedIn® teraz meria „čas zotrvania“ – milisekundy strávené na stránke pred kliknutím – aby to zachytil.
- Správanie relácie: Skutoční používatelia sa prihlásia, posúvajú stránky, prezerajú nesúvisiaci obsah a robia si prestávky. Relácia, ktorá sa prihlási, vykoná 50 akcií za 3 minúty a potom sa na 23 hodín vypne, je jasným signálom.
- Pomer angažovanosti: Účet, ktorý odošle 100 žiadostí o pripojenie týždenne, ale nikdy nedá lajk, komentár ani príspevok, je nahlásený. LinkedIn® očakáva prepojené správanie na celej platforme, nie izolované mechanické oslovovanie.
- Odtlačky zariadení a IP adries: Cloudové nástroje bežiace z generických zdieľaných serverov alebo rozšírenia prehliadača vkladané do vašej relácie zanechávajú detekovateľné forenzné stopy, ktoré dedikované rezidenčné IP adresy nezanechávajú.
Čítať ďalej—-> Ako automatizovať oslovovanie zákazníkov na základe ich zámeru: Premena zobrazení profilu na proces
Aké druhy náhodných oneskorení skutočne fungujú?
Nie každá randomizácia je rovnaká. Detekcia na LinkedIn® rozlišuje medzi dvoma typmi:
Detekovateľná randomizácia: Čisto náhodné oneskorenia – napríklad 37 s, 92 s, 14 s – ktoré sú matematicky náhodné, ale opakujú sa na mnohých účtoch. Keď LinkedIn® vidí rovnaké štatistické rozdelenie naprieč stovkami účtov v tom istom nástroji, tento vzorec sa stáva viditeľným vo veľkom meradle.
Bezpečná randomizácia: Nelineárne, účelovo riadené oneskorenia, ktoré sa výrazne líšia v rámci jednej relácie a líšia sa medzi reláciami. Napríklad: čakanie 42 sekúnd, potom 115 sekúnd, potom 58 sekúnd – napodobňuje to, ako sa osoba pozastaví, aby si prečítala profil, krátko sa rozptýli a potom pokračuje. V kombinácii s nelineárnou navigáciou (posúvanie, kliknutie na „Zobraziť viac“, navštívte profil a potom sa spojte) a neaktivitou počas nocí a víkendov to vytvára vzorce správania, ktoré LinkedIn® nemá dôvod nahlasovať.
Kľúčový poznatok: LinkedIn® nemeria len to, či sú oneskorenia náhodné. Meria, či celý váš behaviorálny podpis vyzerá ako sústredený profesionál vykonávajúci skutočnú prácu.
Čo zabezpečí bezpečnosť automatizovaných účtov v roku 2026?

Náhodné oneskorenia sú jednou vrstvou zabezpečenia. Kompletný prístup vyžaduje všetky nasledujúce kroky:
- Nelineárne oneskorenia, ktoré sa menia zmysluplne, nie formulovane
- Aktivita iba počas realistických pracovných hodín, s voľnými víkendmi a večermi
- Rozloženie 20 – 30 akcií denne počas celej relácie, nie ich vykonávanie na začiatku
- Miešanie typov aktivít: zobrazenia profilov, lajky príspevkov, komentáre a žiadosti o pripojenie
- Vyhradené, geograficky zhodné IP adresy na účet
- Udržiavanie miery akceptácie žiadostí o pripojenie nad 30 – 40 %
- Udržiavanie počtu čakajúcich (neprijatých) žiadostí pod 500
- Personalizované a rozmanité správy – LinkedIn® teraz rozpoznáva podobnosť šablón, nielen identický text
Ako to Konnector.ai rieši
Konnector.ai je postavený na presne tejto realite. Používa nelineárne oneskorenia, ktoré sa menia v závislosti od relácie, takže žiadne dve stretnutia s verejnosťou nevyzerajú rovnako, funguje v rámci vašich miestnych pracovných hodín, kombinuje žiadosti o pripojenie s akciami pred návštevou a interakciou, aby vytvoril prirodzený charakter aktivity, a monitoruje vašu mieru prijatia a SSI v reálnom čase, aby upravil objem skôr, ako to urobí LinkedIn®.
Výsledkom je oslovenie, ktoré algoritmus LinkedIn® považuje za bežnú aktivitu platformy – a to aj vo veľkom meradle.
📅 Rezervujte si bezplatnú ukážku → Pozrite sa, ako Konnector.ai chráni váš účet a zároveň rozširuje váš proces.
⚡ Zaregistrujte sa zadarmo → Začnite bezpečne a inteligentne pracovať na LinkedIn® ešte dnes.
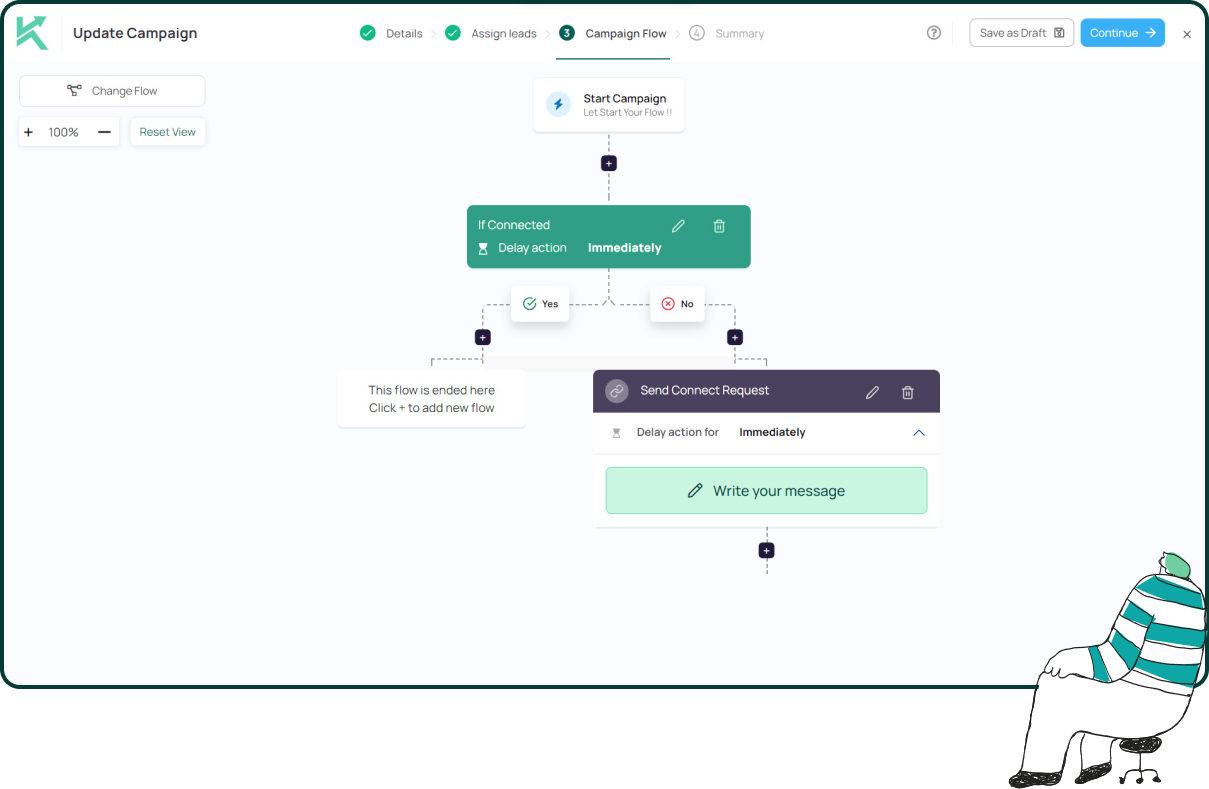
11x viac oslovíte LinkedIn® s
Automatizácia a Gen AI
Využite silu automatizácie LinkedIn® a umelej inteligencie generácie na rozšírenie svojho dosahu ako nikdy predtým. Oslovte tisíce potenciálnych zákazníkov týždenne pomocou komentárov a cielených kampaní riadených umelou inteligenciou – to všetko z jednej platformy na generovanie potenciálnych zákazníkov.
Často kladené otázky
Áno. Algoritmus LinkedIn® 2026 analyzuje správanie holisticky – časové vzorce, trvanie relácie, miery zapojenia, odtlačky zariadení a konzistencia IP adries sa vyhodnocujú spoločne. Samotné náhodné oneskorenia nestačia, ak sa iné signály zdajú byť automatizované.
Nelineárne oneskorenia, ktoré sa medzi akciami a reláciami výrazne líšia – napríklad 42 sekúnd, potom 115 sekúnd, potom 58 sekúnd – v kombinácii s prirodzeným správaním pri navigácii, realistickými hodinami relácií a zmiešanými typmi aktivít. Fixné alebo matematicky jednotné intervaly je možné stále označiť, aj keď sa technicky zdajú byť náhodné.
LinkedIn® zakazuje vzory, nie nástroje. Automatizácia, ktorá sa správa ako sústredená, účelná ľudská činnosť, má tendenciu prežiť. Automatizácia, ktorá napodobňuje hromadné spracovanie – dokonca aj s náhodnými oneskoreniami navrchu – nie.
Nie. Je to len jedna vrstva zabezpečenia. Bezpečná automatizácia si vyžaduje aj vyhradené geograficky zladené IP adresy, aktivitu počas realistických pracovných hodín, kombináciu typov akcií, personalizované správy a dobrú mieru akceptácie pripojenia.
LinkedIn® vyhodnocuje presnosť načasovania akcií, hustotu aktivít (ako rýchlo sa akcie vyskytujú), správanie relácií, ako je frekvencia a trvanie prihlásenia, miera zapojenia, podobnosť správ medzi odoslaniami, odtlačky zariadení a konzistentnosť IP adresy.
Áno. Dodržiavanie číselných limitov nezaručuje bezpečnosť. LinkedIn® môže stále označovať účty na základe neprirodzených časových vzorcov, nízkej miery interakcie alebo podozrivej aktivity relácie, aj keď je samotný objem v povolenom rozsahu.
Áno. Aj keď LinkedIn® oficiálne uplatňuje týždenný limit, odoslanie veľkého počtu požiadaviek v krátkom časovom rámci môže spustiť detekciu spamu. Najbezpečnejším prístupom je rovnomerne rozdeliť požiadavky počas celého týždňa, zvyčajne 20 – 30 denne.
Áno. Personalizované žiadosti, ktoré odkazujú na spoločný záujem, zdieľanú skupinu alebo nedávny príspevok, výrazne zlepšujú mieru prijatia v porovnaní s generickými pozvánkami. Vyššia miera prijatia pomáha udržiavať silnú reputáciu účtu a znižuje pravdepodobnosť sprísnenia limitov pozvánok.
Udržiavanie menej ako 500 čakajúcich pozvánok sa vo všeobecnosti považuje za bezpečné. Keď počet čakajúcich pozvánok príliš narastie, LinkedIn® to interpretuje ako zlé zacielenie alebo spamové správanie, čo môže dočasne obmedziť vašu schopnosť odosielať nové žiadosti.
Áno. Ak LinkedIn® zistí nízku mieru prijatia, veľa ignorovaných pozvánok alebo opakované hlásenia spamu, platforma môže postupne znižovať vašu týždennú kapacitu odosielania. Zlepšenie cielenia a zapojenia zvyčajne časom obnoví váš limit.