Ak ste strávili nejaký čas skúmaním automatizačných nástrojov LinkedIn®, takmer určite ste sa stretli s oboma pojmami. Automatizácia prehliadača. Automatizácia API. Niekedy v tej istej vete, niekedy používané zameniteľne.
Nie sú to isté. Rozdiel medzi nimi určuje, aký zistiteľný je váš dosah, či váš účet prežije vo veľkom meradle a ktoré akcie môžete skutočne automatizovať.
Toto je najjasnejšie rozdelenie oboch – čo znamenajú, ako sa k nim LinkedIn® správa a čo to znamená pre každého, kto bude v roku 2026 prevádzkovať terénne aktivity.
Čo je automatizácia prehliadača?
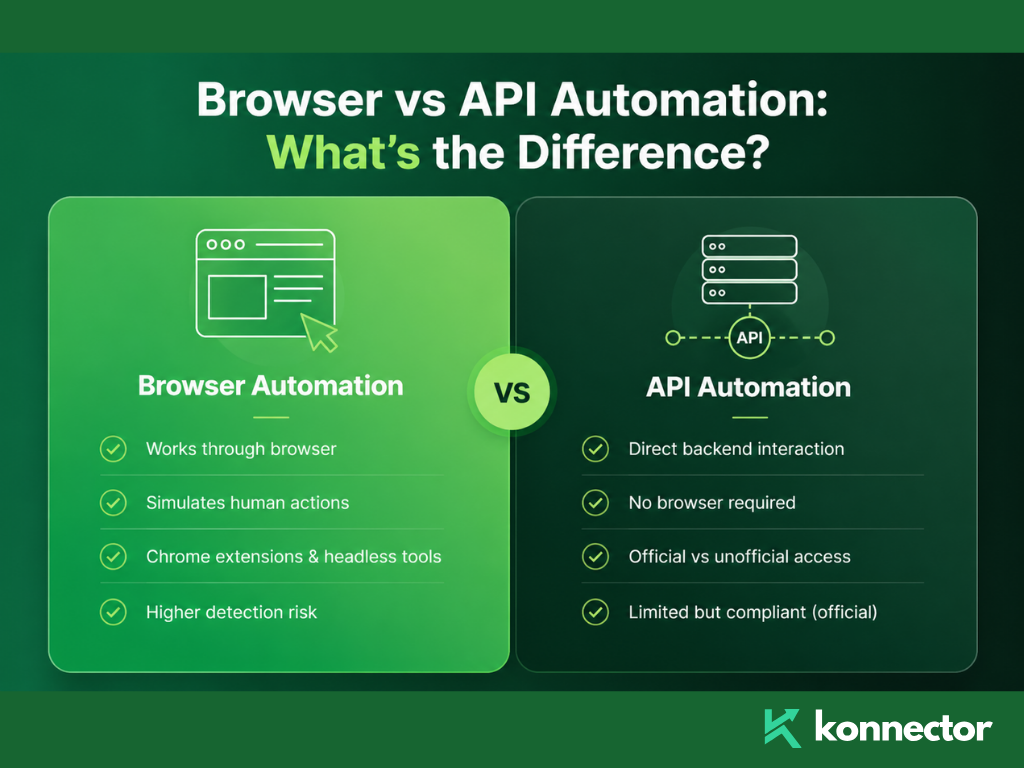
Automatizácia prehliadača znamená, že softvér ovláda webový prehliadač za vás – kliká na tlačidlá, vypĺňa polia, naviguje medzi stránkami – rovnako ako človek, len bez toho, aby to robil človek.
V LinkedIn® sa používajú dve hlavné formy automatizácie prehliadača:
Rozšírenia prehliadača Chrome. Tieto sa inštalujú priamo do vášho prehliadača, vkladajú kód do štruktúry stránky LinkedIn® a automatizujú akcie, keď ste prihlásení. Používajú vašu aktívnu reláciu. LinkedIn® vidí vašu skutočnú IP adresu a vaše skutočné súbory cookie – ale vidí aj manipuláciu s DOM, cudzí JavaScript vložený do svojich stránok a vzorce akcií, ktoré nezodpovedajú bežnému ľudskému správaniu.
Bezhlavá alebo cloudová automatizácia prehliadača. Tieto spúšťajú prehliadač na vzdialenom serveri – nie na vašom počítači. Do tejto kategórie patria nástroje používajúce Puppeteer, Playwright alebo Selenium. Simulujú plnohodnotné prostredie prehliadača, ale z IP adresy dátového centra, s falošným odtlačkom prsta prehliadača, na hardvéri, na ktorom sa nikdy predtým neprihlásil účet LinkedIn®.
Automatizácia prehliadača sa snaží vyzerať ako človek používajúci LinkedIn®. Otázkou je, aký presvedčivý je tento dojem v skutočnosti – a detekčné systémy LinkedIn® v roku 2026 sú v odhaľovaní rozdielu veľmi dobré.
Čo je automatizácia API?
Automatizácia API znamená priamu interakciu s backendovými systémami LinkedIn® prostredníctvom programového rozhrania – úplne obchádzanie prehliadača.
LinkedIn® má oficiálne API – partnerský program, ktorý umožňuje schváleným spoločnostiam prístup k špecifickým údajom a funkciám prostredníctvom autorizovaných koncových bodov. Plánovanie obsahu, analytika a určité integrácie CRM sú týmto spôsobom povolené. Vlastná politika spoločnosti LinkedIn® týkajúca sa zakázaného softvéru rozlišuje medzi neoprávnenou automatizáciou a oficiálnym prístupom k API – s nimi sa zaobchádza veľmi odlišne.
Existuje aj neoficiálny prístup k API – kde nástroje spätne analyzujú interné volania API siete LinkedIn® a programovo ich napodobňujú. V podstate ide o scraping na úrovni API, a nie na úrovni prehliadača. Stále je to výslovne zakázané v rámci Používateľskej zmluvy siete LinkedIn® , stále je to detekovateľné a nesie so sebou rovnaké riziká pre účet ako scraping z prehliadača.
Kľúčový rozdiel spočíva v tom, či je prístup k API autorizovaný spoločnosťou LinkedIn® alebo nie. Oficiálny prístup k API je povolený. Neoficiálna replikácia API nie je.
Ako LinkedIn® rozpoznáva jednotlivé typy
| Typ automatizácie | Ako to funguje | Primárny detekčný signál | Úroveň rizika |
|---|---|---|---|
| rozšírenie Chrome | Vkladá JavaScript do aktívnej stránky LinkedIn® | Manipulácia s DOM, cudzí kód v štruktúre stránky, skenovanie odtlačkov prstov rozšírenia | Vysoká — o 60 % vyššie riziko odhalenia než cloudové nástroje |
| Cloudový bezhlavý prehliadač | Spúšťa falošnú reláciu prehliadača na vzdialenom serveri | IP adresa dátového centra, príznak nemožného cestovania, falošný odtlačok prsta v prehliadači | Vysoká – relácie označené v rámci 48 hodiny odtlačky prstov v rámci roku 2026 |
| Neoficiálne scrapingovanie API | Napodobňuje interné volania API LinkedIn® | Vzory volaní API nie sú v súlade so skutočným používateľom, anomálie v rýchlosti | Vysoká – porušuje zmluvné podmienky bez ohľadu na objem |
| Oficiálne API pre LinkedIn® | Prístup autorizovaného partnera k schváleným koncovým bodom | Žiadne – plne schválené | Žiadne – v súlade s predpismi už od návrhu |
| Hybridný model (skutočný prehliadač + cloudová logika) | Akcie sa spúšťajú v reálnej relácii prehliadača; tempo sa spravuje v cloude | Minimálne – skutočný odtlačok prsta TLS, skutočná rezidenčná IP adresa, načasovanie podobné ľudskému | Nízka — najbezpečnejšia architektúra v roku 2026 |

Prečo sú rozšírenia prehliadača Chrome najrizikovejšou možnosťou
Rozšírenia prehliadača Chrome sa zdajú byť bezpečné, pretože bežia vo vašom vlastnom prehliadači, na vašom vlastnom počítači a s vašou vlastnou IP adresou. Táto lokálna stopa je skutočná – a dlho sťažovala odhalenie rozšírení.
To sa zmenilo. LinkedIn® teraz aktívne vyhľadáva viac ako 6 000 rozšírení prehliadača Chrome a pokúša sa získať prístup k statickým súborovým zdrojom priradeným ku konkrétnym ID rozšírení. Prítomnosť rozšírenia je zistiteľná bez ohľadu na to, či je aktívne spustené.
Okrem detekcie vkladajú rozšírenia do štruktúry stránky LinkedIn® cudzí kód. LinkedIn® vykonáva kontroly integrity vlastného DOM. Kód vložený rozšírením na automatizáciu kliknutí, vyplnenia a navigácie zanecháva podpis. Tento podpis je presne to, na čo je odtlačok prsta relácie LinkedIn® 2026 určený.
Rozšírenia prehliadača Chrome pôsobia lokálne a bezpečne. „Lokálne“ však neznamená „neviditeľné“. LinkedIn® ich vyhľadáva ešte predtým, ako kliknete na tlačidlo.
Prečo cloudové prehliadače bez hlavy nie sú riešením
Intuícia, ktorá stojí za prechodom na cloudové nástroje, dáva zmysel: ak je váš prehliadač na vzdialenom serveri, váš vlastný účet je chránený pred odhalením. Takto to však celkom nefunguje.
Cloudové nástroje, ktoré spúšťajú prehliadač Chrome bez headlessu na zdieľaných serveroch dátových centier, nahrádzajú riziko injekcie DOM rizikom odtlačkov prstov TLS, rizikom reputácie IP a rizikom geografie relácie – súčasne.
Bezhlavý prehliadač odhaľuje navigator.webdriver predvolený príznak – vlastnosť JavaScriptu, ktorá signalizuje akejkoľvek webovej stránke, že prehliadač je programovo ovládaný. LinkedIn® to číta. Predvolené nastavenia Puppeteer a Playwright to jasne odhaľujú.
Aj pri použití techník obchádzania sú IP adresy dátových centier vopred klasifikované ako vysoko rizikové databázou reputácie IP adries LinkedIn®. Rozsahy IP adries AWS, Azure a Google Cloud sú označené na autentifikačnej vrstve pred nadviazaním akejkoľvek relácie. Pridajte riziko „nemožného cestovania“ – váš účet sa prihlasuje z Dublinu o 9:00 a server vo Frankfurte o 9:01 – a kumulatívne riziko sa rýchlo stáva vážnym.
Architektúra, ktorá skutočne funguje: Hybridná
Najbezpečnejšia architektúra automatizácie LinkedIn® v roku 2026 kombinuje skutočné vykonávanie prehliadača s logikou spravovanou cloudom.
Akcie prebiehajú v rámci skutočnej relácie prehliadača – skutočná IP adresa, skutočné súbory cookie, skutočný odtlačok TLS, skutočné prostredie prehliadača Chrome. Cloudová vrstva spravuje inteligenciu: kedy odosielať, na koho sa zamerať, akú postupnosť dodržiavať, ako nastaviť tempo aktivity v rámci bezpečných limitov. Prehliadač robí všetko. Cloud premýšľa.
Vďaka tomu vzniká relácia, ktorú LinkedIn® nedokáže odlíšiť od manuálnej činnosti – signály relácie sú identické so signálmi skutočnej pracujúcej osoby. Jediný rozdiel je v tom, že rozhodnutia o postupnosti a tempe sa dejú v cloude, nie v hlave človeka.
Toto je model vykonávania, na ktorom je postavený Konnector.ai. Žiadne rozšírenie pre Chrome. Žiadny prehliadač bez headlessu na serveri dátového centra. Každý účet funguje s vyhradenými rezidenčnými IP adresami , skutočnými reláciami prehliadača a variáciou načasovania podobnou ľudskej – pred odoslaním akejkoľvek správy je potrebný ľudský súhlas.
Cieľom nie je oklamať detekčný systém LinkedIn®. Cieľom je nedať mu nič na detekciu. Skutočné relácie, skutočné IP adresy, skutočné správanie – tak vyzerá bezpečná automatizácia.
📅 Rezervujte si bezplatnú ukážku → Pozrite sa, ako hybridná architektúra Konnector.ai zvláda automatizáciu LinkedIn® bez rizika odhalenia.
⚡ Zaregistrujte sa zadarmo → Začnite s fungovaním kompatibilného LinkedIn® Outreach ešte dnes – žiadne headless prehliadače, žiadne rozšírenia Chrome, žiadne riziko zablokovania.
Automatizácia prehliadača verzus API: Stručný prehľad
| Otázka | Automatizácia prehliadača | Oficiálna automatizácia API |
|---|---|---|
| Čo dokáže automatizovať? | Žiadosti o pripojenie, správy, zobrazenia profilu, lajky, komentáre | Publikovanie obsahu, analytika, autorizované integrácie CRM |
| Umožňuje to LinkedIn®? | Nie – zakázané podľa časti 8.2 zmluvy s používateľom | Áno – iba pre schválených partnerov používajúcich autorizované koncové body |
| Riziko odhalenia? | Vysoká — signály DOM, odtlačky prstov, príznaky IP, vzorce správania | Žiadny – povolený prístup |
| Dokáže posielať žiadosti o pripojenie? | Áno – ale na úkor účtu | Nie – nie je k dispozícii prostredníctvom oficiálneho API |
| Najbezpečnejšia verzia? | Hybridný model: skutočná relácia prehliadača + cloudom riadené tempo | N/A – oficiálne API je už štandardom |

Kľúčové poznatky
- Automatizácia prehliadača simuluje ľudské akcie v prehliadači. Automatizácia API interaguje priamo s backendom LinkedIn® – buď prostredníctvom oficiálnych, alebo neoficiálnych kanálov.
- Rozšírenia prehliadača Chrome vkladajú cudzí kód do štruktúry stránky LinkedIn® a sú detekovateľné prostredníctvom Prehľad viac ako 6 000 známych rozšírení službou LinkedIn®.
- Cloudové prehliadače bez headlessu nesú riziko IP adresy dátových centier, príznaky nemožného cestovania a štandardne vystavujú signál navigator.webdriver.
- Neoficiálne scrapingové spracovanie API napodobňuje interné volania LinkedIn® – stále zakázané, stále detekovateľné, rovnaké riziko pre účet ako automatizácia prehliadača.
- Oficiálny prístup k rozhraniu API LinkedIn® je plne povolený – ale obmedzený na schválených partnerov a na konkrétne akcie.
- najbezpečnejšia architektúra v roku 2026 je hybridný model: skutočná relácia prehliadača, vyhradená rezidenčná IP adresa, cloudovo riadená rýchlosť odosielania, ľudské schválenie pred odoslaním.
- Konnector.ai je postavený na tomto hybridnom modeli – žiadne rozšírenie pre Chrome, žiadny prehliadač bez headlessu, žiadna zdieľaná infraštruktúra.
Ďalšie čítanie
- Ako získať klientov pomocou automatizácie LinkedIn®
- Automatizácia LinkedIn® v roku 2026: Bezpečné nástroje, limity a expertné stratégie
- Bezpečná automatizácia LinkedIn®: Kompletný sprievodca
11x viac oslovíte LinkedIn® s
Automatizácia a Gen AI
Využite silu automatizácie LinkedIn® a umelej inteligencie generácie na rozšírenie svojho dosahu ako nikdy predtým. Oslovte tisíce potenciálnych zákazníkov týždenne pomocou komentárov a cielených kampaní riadených umelou inteligenciou – to všetko z jednej platformy na generovanie potenciálnych zákazníkov.
Často kladené otázky
Automatizácia prehliadača využíva softvér na simuláciu ľudských akcií vo webovom prehliadači, ako je odosielanie žiadostí o pripojenie, zobrazovanie profilov alebo posielanie správ potenciálnym zákazníkom. Funguje na princípe priamej interakcie s rozhraním LinkedIn®, často prostredníctvom rozšírení alebo automatizovaných prehliadačov.
Automatizácia API interaguje priamo s backendovými systémami LinkedIn® namiesto použitia prehliadača. Toto je možné dosiahnuť prostredníctvom oficiálneho API LinkedIn® (schváleného a kompatibilného) alebo neoficiálnymi metódami (spätné analyzovanie a zakázané).
LinkedIn® povoľuje automatizáciu prostredníctvom svojho oficiálneho rozhrania API iba pre schválených partnerov. Všetky formy automatizácie prehliadača a neoficiálneho používania rozhrania API porušujú zmluvu s používateľom služby LinkedIn® a predstavujú riziko pre váš účet.
Rozšírenia prehliadača Chrome vkladajú kód do stránok LinkedIn®, ktorý je možné zistiť pomocou kontrol integrity modelu DOM a odtlačkov prstov rozšírení. LinkedIn® aktívne vyhľadáva známe rozšírenia, čo z nich robí jednu z najrizikovejších metód automatizácie.
Nie. Cloudové nástroje predstavujú rôzne riziká, ako je detekcia IP adries dátových centier, nekonzistentnosť odtlačkov prstov prehliadača a príznaky „nemožného cestovania“. Tieto signály aktívne monitoruje spoločnosť LinkedIn®.
Najbezpečnejším prístupom je hybridný model, kde akcie prebiehajú v reálnej relácii prehliadača s rezidenčnou IP adresou, zatiaľ čo logika automatizácie (načasovanie, sekvencovanie, zacielenie) je spravovaná v cloude.
Nie. Oficiálne rozhranie LinkedIn® API nepodporuje odosielanie žiadostí o pripojenie ani automatizovaných správ. Je obmedzené na schválené prípady použitia, ako je publikovanie obsahu, analytika a integrácie CRM.
LinkedIn® môže obmedziť váš účet, znížiť limity aktivity, presunúť správy do priečinka „Iné“ alebo natrvalo pozastaviť váš profil v závislosti od závažnosti porušenia.
Hybridná automatizácia sa vyhýba detekovateľným signálom, ako sú vložené skripty, falošné prostredia prehliadačov a podozrivá aktivita IP adries. Funguje na základe skutočných relácií, vďaka čomu sa aktivita javí ako nerozoznateľná od ľudského správania.