Stručná odpoveď: áno, LinkedIn® môže obmedziť alebo zakázať váš účet za používanie určitých rozšírení prehliadača Chrome – a aktívne ich vyhľadáva.
Používateľská zmluva spoločnosti LinkedIn® výslovne zakazuje softvér tretích strán, doplnky prehliadača a rozšírenia, ktoré scrapingujú, automatizujú aktivitu na webovej stránke alebo upravujú jej vzhľad. Každý člen, ktorý používa takéto nástroje, riskuje obmedzenie účtu alebo trvalé pozastavenie. Prečítajte si zásady zakázaného softvéru spoločnosti LinkedIn® →
Ako LinkedIn® detekuje rozšírenia prehliadača Chrome
LinkedIn® sa len tak nesnaží hádať. Aktívne vyhľadáva viac ako 6 000 rozšírení prehliadača Chrome tým, že sa pokúša získať prístup k súborovým zdrojom viazaným na konkrétne ID rozšírení – ide o štandardnú techniku odtlačkov prstov prehliadača. V roku 2025 bolo toto číslo približne 2 000 a odvtedy výrazne vzrástlo.
Okrem skenovania rozšírení LinkedIn® monitoruje tri veci:
Manipulácia s DOM. Rozšírenia prehliadača Chrome vkladajú JavaScript priamo do štruktúry stránky LinkedIn®, aby automatizovali kliknutia, vypĺňanie formulárov a navigáciu. LinkedIn® kontroluje tieto úpravy prostredníctvom kontrol integrity stránky.
Vzorce správania. Aj pri náhodných oneskoreniach zanecháva automatizovaná aktivita detekovateľné rytmy – žiadosti o pripojenie v konzistentných intervaloch, rýchle návštevy profilov alebo akcie mimo bežnej pracovnej doby, to všetko vyvoláva varovné signály.
Odtlačok prehliadača. Prítomnosť konkrétneho rozšírenia mení odtlačok vášho prehliadača spôsobmi, ktoré systémy LinkedIn® dokážu identifikovať, nezávisle od toho, či je rozšírenie v danom okamihu aktívne spustené.
Čo sa stane, ak LinkedIn® zistí rozšírenie prehliadača Chrome
Dôsledky siahajú od dočasného obmedzenia (24 hodín až 7 dní) až po trvalé obmedzenia funkcií alebo úplné pozastavenie účtu. Obmedzenia sa vzťahujú na účet – nie na rozšírenie. Jeho následné odinštalovanie sankciu nezruší.
Riziko je značné. Rozšírenia prehliadača Chrome predstavujú približne o 60 % vyššie riziko detekcie ako cloudové automatizačné platformy. 23 % používateľov automatizácie čelí obmedzeniam na LinkedIn® do 90 dní – a používatelia rozšírení prehliadača Chrome patria do segmentu s najvyšším rizikom v tejto skupine.
Čítať ďalej—-> Rozšírenie pre Chrome vs. automatizácia LinkedIn® založená na cloude: Ktoré z nich vás v roku 2026 nezablokuje?
Bezpečnejšia alternatíva: Automatizácia založená na cloude
Cloudové platformy fungujú úplne mimo prehliadača – žiadne DOM injection, žiadny odtlačok rozšírenia, žiadna lokálna stopa. Prevádzkujú sa cez vyhradené rezidenčné IP adresy, ktoré sú zladené s bežnou polohou účtu, s časovými vzormi, ktoré prechádzajú behaviorálnymi kontrolami LinkedIn®. Táto architektúra znižuje riziko zablokovania približne o 60 % v porovnaní s rozšíreniami prehliadača.
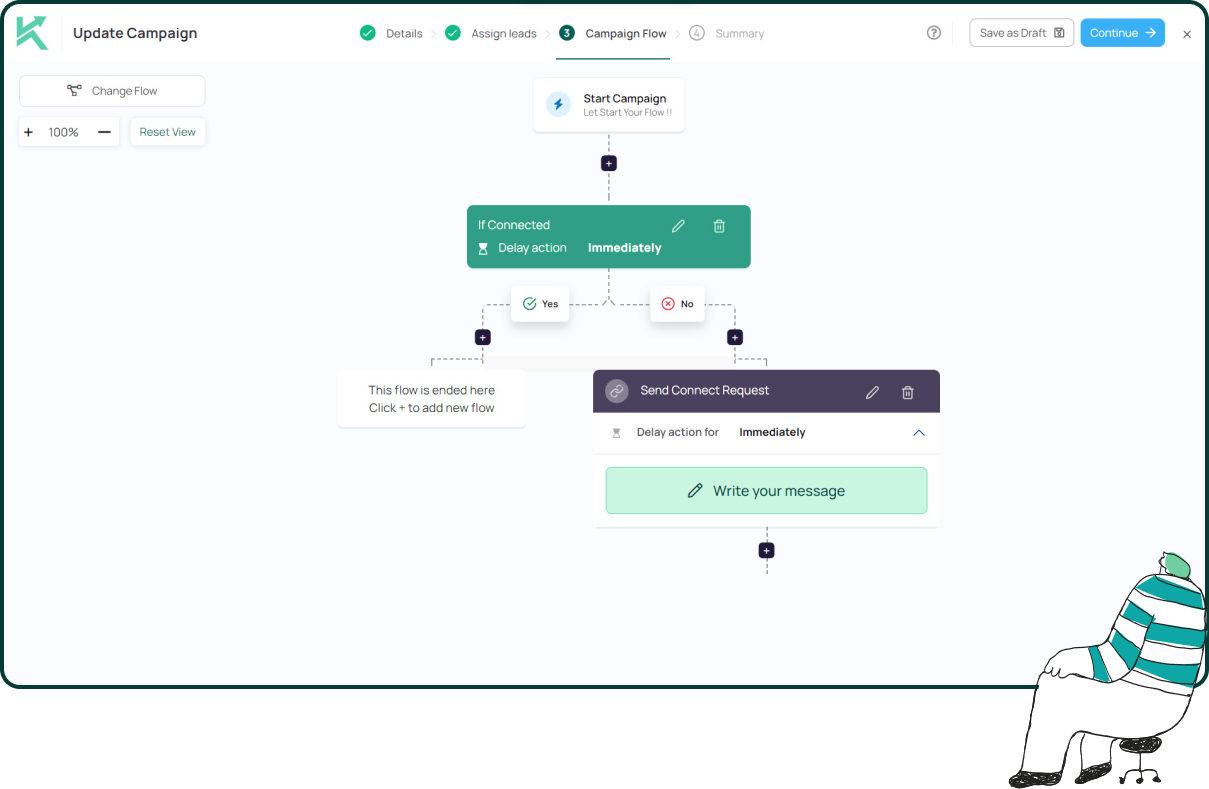
Konnector.ai je postavený na tomto modeli. Žiadne rozšírenie pre Chrome. Žiadny kód vložený do stránok LinkedIn®. Každá akcia prebieha v cloudovom prostredí, ktoré je kompatibilné s predpismi, pričom pred odoslaním čohokoľvek je potrebné ľudské schválenie. Stav účtu zostáva chránený. Outreach funguje naďalej.
📅 Rezervujte si bezplatnú ukážku → Pozrite sa, ako cloudová architektúra Konnector.ai spúšťa automatizáciu LinkedIn® bez rizika zablokovania.
⚡ Zaregistrujte sa zadarmo → Začnite s bezpečnou a kompatibilnou kampaňou na LinkedIn® ešte dnes.
Kľúčové poznatky
- LinkedIn® výslovne zakazuje rozšírenia prehliadača Chrome, ktoré automatizujú alebo scrapingujú jeho platformu.
- LinkedIn® vyhľadáva viac ako 6 000 rozšírení pomocou odtlačkov prehliadača – detekcia nevyžaduje aktívne používanie.
- Obmedzenia sa vzťahujú na účet, nie na rozšírenie. Odinštalovanie po detekcii nič neurobí.
- Rozšírenia prehliadača Chrome majú O 60 % vyššie riziko zablokovania než cloudové platformy.
- Cloudová automatizácia s vyhradenými rezidenčnými IP adresami a ľudským schvaľovaním každej akcie je kompatibilnou alternatívou.
11x viac oslovíte LinkedIn® s
Automatizácia a Gen AI
Využite silu automatizácie LinkedIn® a umelej inteligencie generácie na rozšírenie svojho dosahu ako nikdy predtým. Oslovte tisíce potenciálnych zákazníkov týždenne pomocou komentárov a cielených kampaní riadených umelou inteligenciou – to všetko z jednej platformy na generovanie potenciálnych zákazníkov.
Často kladené otázky
Cloudové automatizačné platformy sú výrazne bezpečnejšie ako rozšírenia prehliadača Chrome. Fungujú úplne mimo prehliadača – žiadne DOM injection, žiadny odtlačok rozšírenia, žiadna detekovateľná lokálna stopa. Akcie prebiehajú cez vyhradené rezidenčné IP adresy zodpovedajúce bežnej polohe účtu s načasovaním podobným ľudskému, ktoré prechádza behaviorálnymi kontrolami LinkedIn®. Cloudové platformy majú približne o 60 % nižšie riziko detekcie ako rozšírenia prehliadača. Konnector.ai je postavený na tejto architektúre, pričom sa nevyžaduje žiadne rozšírenie prehliadača Chrome a pred spustením akejkoľvek akcie nie je potrebné ľudské schválenie.
Rozšírenia prehliadača Chrome predstavujú približne o 60 % vyššie riziko detekcie ako cloudové automatizačné platformy. Približne 23 % používateľov automatizácie na LinkedIn® čelí obmedzeniam účtu do 90 dní a používatelia rozšírení prehliadača Chrome predstavujú segment s najvyšším rizikom v rámci tejto skupiny. Riziko sa zvyšuje s objemom – vyššia úroveň aktivity zvyšuje pravdepodobnosť detekcie bez ohľadu na to, ktoré rozšírenie sa používa.
Okamžite zastavte všetku aktivitu v oblasti oslovovania a odpojte všetky automatizačné nástroje tretích strán prostredníctvom nastavení a ochrany osobných údajov. Nepokúšajte sa obmedzenie obísť ani vytvoriť nový účet – obe akcie môžu eskalovať sankciu. Počkajte na obdobie obmedzenia a potom pokračujte s 5 – 10 manuálnymi žiadosťami o pripojenie k novým kontaktom pred opätovným zavedením akejkoľvek automatizácie. Ak obmedzenie vyžaduje overenie totožnosti, bezodkladne odošlite svoj doklad totožnosti. Po obnovení prístupu prejdite na cloudovú platformu, namiesto toho, aby ste sa vracali k rozšíreniu prehliadača.
LinkedIn® používa techniku odtlačkov prstov prehliadača, ktorá kontroluje statické súborové zdroje spojené so známymi ID prípon. Ak tieto súbory existujú vo vašom prehliadači, LinkedIn® potvrdí, že je rozšírenie nainštalované – bez ohľadu na to, či je aktívne spustené. Okrem toho LinkedIn® monitoruje manipuláciu s DOM (kód vložený do štruktúry stránky), nezvyčajné vzory volaní API generované automatizovanými akciami a behaviorálne rytmy, ktoré sa líšia od bežnej ľudskej činnosti.
Áno. Používateľská zmluva spoločnosti LinkedIn® výslovne zakazuje rozšírenia prehliadača, ktoré automatizujú aktivity, zhromažďujú údaje alebo upravujú vzhľad platformy. Porušenia môžu viesť k dočasným obmedzeniam účtu, trvalým obmedzeniam funkcií alebo úplnému pozastaveniu účtu. LinkedIn® aktívne vyhľadáva viac ako 6 000 konkrétnych rozšírení prehliadača Chrome pomocou odtlačkov prehliadača, takže na detekciu nie je potrebné, aby LinkedIn® pozoroval podozrivé správanie – na spustenie nahlásenia stačí samotná prítomnosť rozšírenia vo vašom prehliadači.
Nie. Obmedzenia sa vzťahujú na účet LinkedIn®, nie na samotné rozšírenie. Keď systém LinkedIn® označí váš účet, odinštalovanie rozšírenia nezruší sankciu. Obmedzenie zostáva v platnosti počas jeho trvania – zvyčajne 24 hodín až 7 dní pri prvom porušení – a porušenie sa zaznamená do histórie vášho účtu, čo znamená, že budúce porušenia spúšťajú rýchlejšie a prísnejšie následky. Koľko rozšírení prehliadača Chrome dokáže LinkedIn® zistiť? Od roku 2026 LinkedIn® aktívne vyhľadáva viac ako 6 000 rozšírení prehliadača Chrome. Toto číslo bolo v roku 2025 približne 2 000 a neustále rastie s rozširovaním detekčnej infraštruktúry LinkedIn®. Zoznam zahŕňa automatizačné nástroje, rozšírenia na získavanie údajov a nástroje na obohatenie profilu – ako aj niektoré rozšírenia nesúvisiace s LinkedIn®, ktoré stále spúšťali upozornenia účtu.
Nie všetky rozšírenia sú zakázané. Zásady siete LinkedIn® sa konkrétne zameriavajú na rozšírenia, ktoré automatizujú akcie, získavajú údaje, vkladajú kód do štruktúry stránky alebo upravujú jej vzhľad bez povolenia. Štandardné nástroje produktivity, ktoré nesúvisia s platformou LinkedIn®, vo všeobecnosti nie sú cieľom. Skript na skenovanie odtlačkov prstov v sieti LinkedIn® však prehľadáva široký zoznam a dokonca aj rozšírenia s nepriamou interakciou s platformou LinkedIn® občas spúšťajú upozornenia. Každý, kto pracuje v oblasti komunikácie s platformou LinkedIn®, by sa mal vyhýbať akýmkoľvek rozšíreniam, ktoré sa priamo dotýkajú rozhrania siete LinkedIn®.
Používanie automatizačných nástrojov LinkedIn® nie je nezákonné podľa žiadneho súčasného zákona ani súdneho rozhodnutia. Riziko je skôr zmluvné ako trestnoprávne – porušenie zmluvy s používateľom LinkedIn® môže viesť k obmedzeniu alebo pozastaveniu účtu, ale nie k právnemu stíhaniu. Získavanie osobných údajov z profilov LinkedIn® bez súhlasu však vyvoláva samostatné obavy podľa predpisov o ochrane údajov vrátane GDPR, najmä pre používateľov so sídlom v EÚ alebo zameraných na ľudí v EÚ.
LinkedIn® uvádza, že skenovanie rozšírení sa používa na ochranu platformy a jej členov pred scrapingom a zneužívaním. Podľa vlastnej reakcie spoločnosti LinkedIn® na nahlásenie tejto praktiky detekuje rozšírenia, ktoré scrapingujú údaje bez súhlasu členov alebo inak porušujú jej Podmienky služby. Okrem ID rozšírení zhromažďuje skript na snímanie odtlačkov prstov spoločnosti LinkedIn® aj širšie údaje o zariadeniach vrátane počtu jadier CPU, rozlíšenia obrazovky, časového pásma, nastavení jazyka a zvukových informácií – to všetko sa používa ako súčasť infraštruktúry monitorovania účtov a ochrany pred zneužívaním.