Lühike vastus: jah, LinkedIn® saab teie konto teatud Chrome'i laienduste kasutamise eest piirata või keelata – ja otsib neid aktiivselt.
LinkedIn®-i kasutajaleping keelab selgesõnaliselt kolmandate osapoolte tarkvara, brauseri pistikprogrammid ja laiendused, mis kraapivad, automatiseerivad tegevust või muudavad veebisaidi välimust. Iga liige, kes selliseid tööriistu kasutab, riskib konto piiramise või jäädava peatamisega. Vaadake LinkedIn®-i keelatud tarkvara poliitikat →
Kuidas LinkedIn® Chrome'i laiendusi tuvastab
LinkedIn® ei tegele lihtsalt oletamisega. See skannib aktiivselt enam kui 6,000 Chrome'i laienduse suhtes , püüdes juurde pääseda failiressurssidele, mis on seotud konkreetsete laienduse ID-dega – see on standardne brauseri sõrmejälgede võtmise tehnika. See arv oli 2025. aastal umbes 2,000 ja on sellest ajast alates märkimisväärselt kasvanud.
Lisaks laienduste skannimisele jälgib LinkedIn® kolme asja:
DOM-i manipuleerimine. Chrome'i laiendused süstivad JavaScripti otse LinkedIn®-i lehestruktuuri, et automatiseerida klikke, vormide täitmist ja navigeerimist. LinkedIn® kontrollib neid muudatusi lehe terviklikkuse skaneerimise abil.
Käitumismustrid. Isegi juhuslike viivituste korral jätab automatiseeritud tegevus tuvastatavaid rütme – ühenduse taotlemine järjepidevate intervallidega, kiired profiilikülastused või tegevused väljaspool tavapärast tööaega tekitavad kõik probleeme.
Brauseri sõrmejälje tuvastamine. Konkreetse laienduse olemasolu muudab teie brauseri sõrmejälge viisil, mida LinkedIn® süsteemid suudavad tuvastada, olenemata sellest, kas laiendus sel hetkel aktiivselt töötab või mitte.
Mis juhtub, kui LinkedIn® tuvastab Chrome'i laienduse?
Tagajärjed ulatuvad ajutisest piirangust (24 tundi kuni 7 päeva) kuni püsivate funktsioonide piiramise või konto täieliku peatamiseni. Piirangud kehtivad kontole, mitte laiendusele. Laienduse hilisem desinstallimine karistust ei tühista.
Risk on märkimisväärne. Chrome'i laiendustel on ligikaudu 60% suurem avastamisrisk kui pilvepõhistel automatiseerimisplatvormidel. 23% automatiseerimiskasutajatest seisavad 90 päeva jooksul silmitsi LinkedIn® piirangutega – ja Chrome'i laienduste kasutajad kuuluvad selle rühma kõrgeima riskiga segmenti.
Loe lähemalt—-> Chrome'i laiendus vs pilvepõhine LinkedIn® automatiseerimine: kumb neist ei too kaasa konto sulgemist 2026. aastal?
Ohutum alternatiiv: pilvepõhine automatiseerimine
Pilvepõhised platvormid toimivad täielikult brauserist väljaspool – ilma DOM-i süstimise, laienduse sõrmejälje või kohaliku jalajäljeta. Need toimivad spetsiaalsete elamu IP-aadresside kaudu, mis vastavad konto tavapärasele asukohale, ajastusmustritega, mis läbivad LinkedIn® käitumiskontrollid. See arhitektuur vähendab keelustamise riski brauserilaiendustega võrreldes umbes 60% .
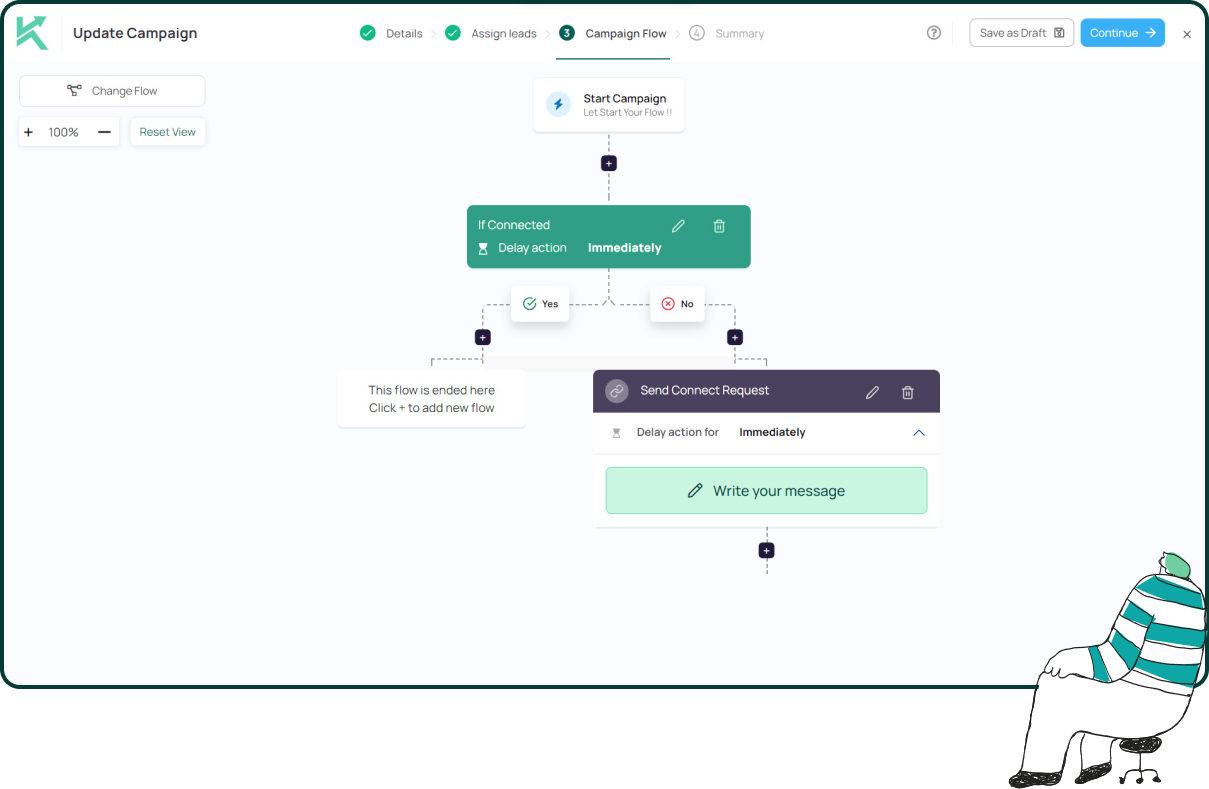
Konnector.ai on selle mudeli järgi üles ehitatud. Chrome'i laiendusi pole. LinkedIn®-i lehtedele pole koodi sisestatud. Iga toiming toimub läbi ühilduva pilvekeskkonna ja enne saatmist on vaja inimese kinnitust. Konto tervis on kaitstud. Teabevahetus jätkub.
📅 Broneeri tasuta demo → Vaata, kuidas Konnector.ai pilvepõhine arhitektuur käitab LinkedIn® automatiseerimist ilma keelustamise riskita.
⚡ Registreeru tasuta → Alusta turvalist ja nõuetele vastavat LinkedIn® teavitustööd juba täna.
Võtme tagasivõtmine
- LinkedIn® keelab selgesõnaliselt Chrome'i laiendused, mis automatiseerivad või kraapivad selle platvormi.
- LinkedIn® otsib üle 6,000 laienduse brauseri sõrmejälgede võtmise kasutamine – tuvastamine ei nõua aktiivset kasutamist.
- Piirangud kehtivad kontole, mitte laiendusele. Selle desinstallimine pärast tuvastamist ei tee midagi.
- Chrome'i laiendused kannavad 60% suurem keelustamise risk kui pilvepõhised platvormid.
- Pilvepõhine automatiseerimine koos spetsiaalsete kodukasutajate IP-aadressidega ja inimese kinnitusega iga toimingu kohta on nõuetele vastav alternatiiv.
11x teie LinkedIn®-i teavitustegevus koos
Automatiseerimine ja Gen AI
Rakenda LinkedIn® automatiseerimise ja tehisintellekti potentsiaali, et oma haaret enneolematult laiendada. Kaasa tuhandeid müügivihjeid igal nädalal tehisintellektil põhinevate kommentaaride ja suunatud kampaaniatega – kõik ühelt müügivihjete genereerimise võimsalt platvormilt.
Korduma kippuvad küsimused
Pilvepõhised automatiseerimisplatvormid on oluliselt ohutumad kui Chrome'i laiendused. Need toimivad täielikult väljaspool brauserit – ilma DOM-i süstimiseta, laienduse sõrmejäljeta ega tuvastatava kohaliku jalajäljeta. Toimingud toimivad spetsiaalsete elamu IP-aadresside kaudu, mis on vastavuses konto tavapärase asukohaga, inimsarnase ajastusega, mis läbib LinkedIn® käitumiskontrollid. Pilveplatvormidel on umbes 60% madalam avastamisrisk kui brauserilaienditel. Konnector.ai on üles ehitatud sellele arhitektuurile, ilma et enne toimingu käivitamist oleks vaja Chrome'i laiendust ega inimese heakskiitu.
Chrome'i laienduste avastamise risk on ligikaudu 60% suurem kui pilvepõhiste automatiseerimisplatvormide puhul. Ligikaudu 23% LinkedIn®-i automatiseerimiskasutajatest seisavad 90 päeva jooksul silmitsi kontopiirangutega ning Chrome'i laienduste kasutajad esindavad selles rühmas kõrgeima riskiga segmenti. Risk suureneb koos mahuga – suurem aktiivsuse tase suurendab avastamise tõenäosust olenemata sellest, millist laiendust kasutatakse.
Lõpetage viivitamatult igasugune teavitustegevus ja katkestage kõik kolmandate osapoolte automatiseerimistööriistad seadete ja privaatsuse kaudu. Ärge proovige piirangut läbi suruda ega uut kontot luua – mõlemad tegevused võivad karistust suurendada. Oodake piiranguperioodi möödumist ja seejärel jätkake 5–10 käsitsi ühenduse loomise taotlusega, et kontakte enne automatiseerimise taaskehtestamist teavitada. Kui piirang nõuab isiku tuvastamist, esitage oma isikut tõendav dokument viivitamatult. Kui juurdepääs on taastatud, minge brauserilaienduse asemel üle pilvepõhisele platvormile.
LinkedIn® kasutab brauseri sõrmejälgede võtmise tehnikat, mis otsib teadaolevate laienduse ID-dega seotud staatilisi failiressursse. Kui need failid teie brauseris olemas on, kinnitab LinkedIn®, et laiendus on installitud – olenemata sellest, kas see aktiivselt töötab. Lisaks sellele jälgib LinkedIn® DOM-manipuleerimist (lehe struktuuri süstitud koodi), automatiseeritud toimingute genereeritud ebatavalisi API-kõnede mustreid ja käitumisrütme, mis erinevad tavapärasest inimtegevusest.
Jah. LinkedIn®-i kasutajaleping keelab selgesõnaliselt brauserilaiendid, mis automatiseerivad tegevust, kraabivad andmeid või muudavad platvormi välimust. Rikkumised võivad kaasa tuua ajutisi kontopiiranguid, püsivaid funktsioonide piiranguid või konto täieliku peatamise. LinkedIn® skannib aktiivselt brauseri sõrmejälgede abil üle 6,000 spetsiifilise Chrome'i laienduse, seega ei pea tuvastamine LinkedIn®-ilt kahtlase käitumise jälgimist – laienduse olemasolust teie brauseris piisab lipu käivitamiseks.
Ei. Piiranguid rakendatakse LinkedIn® kontole, mitte laiendusele endale. Kui LinkedIn® süsteem teie konto märgistab, siis laienduse desinstallimine karistust ei tühista. Piirang jääb kehtima kogu oma kestuse ajaks – tavaliselt 24 tundi kuni 7 päeva esmakordse rikkumise korral – ja rikkumine logitakse teie konto ajalukku, mis tähendab, et tulevased rikkumised käivitavad kiiremad ja karmimad tagajärjed. Mitu Chrome'i laiendust suudab LinkedIn® tuvastada? 2026. aasta seisuga skannib LinkedIn® aktiivselt üle 6,000 Chrome'i laienduse. See arv oli 2025. aastal umbes 2,000 ja on pidevalt kasvanud, kuna LinkedIn® tuvastusinfrastruktuur on laienenud. Loend sisaldab automatiseerimistööriistu, andmete kraapimise laiendusi ja profiili rikastamise tööriistu – samuti mõningaid LinkedIn®-iga mitteseotud laiendusi, mis on ikkagi käivitanud kontohoiatusi.
Kõik laiendused pole keelatud. LinkedIn®-i poliitika on suunatud konkreetselt laiendustele, mis automatiseerivad toiminguid, kraapivad andmeid, sisestavad koodi lehe struktuuri või muudavad selle välimust ilma loata. Tavaliselt ei ole sihtmärgiks LinkedIn®-iga mitteseotud tavalised tööviljakuse tööriistad. LinkedIn®-i sõrmejälgede skript skannib aga laia nimekirja ja isegi LinkedIn®-iga kaudselt suhtlevad laiendused on aeg-ajalt hoiatusi käivitanud. Kõik, kes teevad LinkedIn®-iga teavitustööd, peaksid vältima kõiki laiendusi, mis puudutavad otseselt LinkedIn®-i liidest.
LinkedIn® automatiseerimistööriistade kasutamine ei ole ühegi kehtiva seaduse ega kohtuotsuse kohaselt ebaseaduslik. Risk on pigem lepinguline kui kriminaalne – LinkedIn® kasutajalepingu rikkumine võib kaasa tuua konto piiramise või peatamise, kuid mitte kohtuliku süüdistuse esitamise. Isikuandmete kraapimine LinkedIn® profiilidelt ilma nõusolekuta tekitab aga eraldi probleeme andmekaitse-eeskirjade, sealhulgas isikuandmete kaitse üldmääruse (GDPR) alusel, eriti kasutajate jaoks, kes asuvad ELis või sihivad oma tegevust ELis elavatele inimestele.
LinkedIn® väidab, et laienduste skannimist kasutatakse platvormi ja selle liikmete kaitsmiseks kraapimise ja kuritarvitamise eest. LinkedIn®-i enda vastuse kohaselt selle tava kohta käivale teatele tuvastatakse laiendusi, mis kraabivad andmeid ilma liikme nõusolekuta või rikuvad muul viisil teenusetingimusi. Lisaks laienduste ID-dele kogub LinkedIn®-i sõrmejälgede skript ka laiemaid seadmeandmeid, sealhulgas protsessori tuumade arvu, ekraani eraldusvõimet, ajavööndit, keelesätteid ja heliteavet – kõike seda kasutatakse osana konto jälgimise ja kuritarvitamise vastase infrastruktuuri loomisest.